Zabbix suit un processus strict lors du développement des nouvelles versions de son logiciel, conformément à la politique de cycle de vie et de publication de Zabbix. Toutes les tâches sont soumises à des normes strictes imposées par Zabbix :
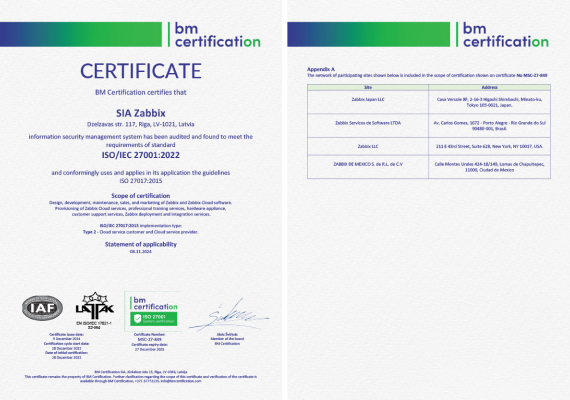
Afin de garantir à nos clients que Zabbix est une organisation professionnelle et bien gérée, que des mesures de sécurité de l'information appropriées sont appliquées en tant que de besoin, et que les clients peuvent faire confiance au code source, à nos services professionnels et à notre service Zabbix Cloud, Zabbix a :
L'instance Zabbix de chaque client est isolée de celles des autres clients.
Les données de l'instance Zabbix de chaque client sont stockées sur des volumes EBS et chiffrées au repos avec AES-256.
Chaque nœud client utilise les pools NTP d'Amazon Time Sync Service (time.aws.com) comme source de temps.
La technologie AWS Snapshot et le chiffrement EBS avec chiffrement des données au repos AES-256 sont utilisés pour les sauvegardes des clients.
Toutes les communications en transit, internes comme externes, utilisent au minimum des certificats TLS 1.2 et (si possible) TLS 1.3.
Zabbix Cloud propose plusieurs méthodes d'authentification des utilisateurs :
Comptes locaux : les utilisateurs peuvent s'inscrire avec une adresse e-mail valide et définir leur mot de passe sur la plateforme Zabbix Cloud. Des codes OTP sont utilisés à des fins de sécurité.
Comptes existants : les utilisateurs peuvent également utiliser leurs comptes Github, Google et Microsoft existants pour accéder à Zabbix Cloud grâce à la fonctionnalité d'authentification unique.
Les mots de passe des clients pour les comptes locaux sont protégés par un algorithme de hachage BCRYPT ; les employés de Zabbix n'ont donc pas accès à votre mot de passe et ne peuvent pas le récupérer pour vous. Si vous perdez votre mot de passe, la seule option est de le réinitialiser.
Lorsque des employés de Zabbix doivent se connecter aux composants backend ou à l'interface d'un client, consulter des fichiers journaux, résoudre tout problème lié aux Services, à la demande explicite d'un client pour des raisons d'assistance technique, ou lorsque la loi l'exige, nous utilisons une combinaison de services de gestion des clés de niveau entreprise et de technologies de gestion des secrets. Aucun privilège permanent n'est accordé aux ingénieurs ni à l'équipe d'assistance. Nous appliquons un accès juste-à-temps (Just-in-Time), pour une durée aussi courte que possible.
Chaque employé travaillant chez Zabbix et accédant de quelque manière que ce soit à Zabbix Cloud utilise des appareils détenus et gérés par l'entreprise, équipés d'une solution XDR et du chiffrement au repos.
Plusieurs ensembles de bonnes pratiques sont appliqués : les systèmes sont renforcés selon les référentiels CIS, les bonnes pratiques AWS VPC, les bonnes pratiques AWS IAM, etc.
Nous disposons de plusieurs solutions internes utilisées pour superviser nos systèmes, leur disponibilité, leurs performances et d'autres paramètres critiques.
La disponibilité du système peut être vérifiée sur https://cloud-status.zabbix.com/
Avant de signaler le problème :
Assurez-vous que le problème que vous soumettez n'est pas lié à la configuration du serveur ni à des scripts et utilitaires tiers. Afin d'éviter tout problème lié à la configuration du serveur, nous conseillons aux utilisateurs de Zabbix de lire les
Bonnes pratiques pour une installation sécurisée de Zabbix.
Pour signaler un problème de sécurité, créez un nouveau ticket dans la section Zabbix Security Reports (ZBXSEC) du bug tracker public en décrivant le problème en détail (ainsi qu'une proposition de solution si possible). Nous pouvons ainsi garantir que seuls l'équipe de sécurité Zabbix et l'auteur du signalement ont accès au dossier.
Les informations suivantes seront utiles à l'équipe de sécurité Zabbix :
Développé en partenariat avec HackerOne, la principale plateforme mondiale de hackers éthiques, le programme de bug bounty de Zabbix contribue à la sécurité du produit en permettant aux hackers de découvrir d'éventuelles vulnérabilités de sécurité dans les différents composants de Zabbix. Le programme offre jusqu'à 3 000 $ de récompense pour la découverte et le signalement d'un bug. Vous trouverez plus d'informations sur la page du programme de bug bounty de Zabbix.