При разработке новых версий нашего программного обеспечения Zabbix следует строгому процессу в соответствии с политикой жизненного цикла и выпусков Zabbix. Все задачи подчиняются строгим стандартам, установленным Zabbix:
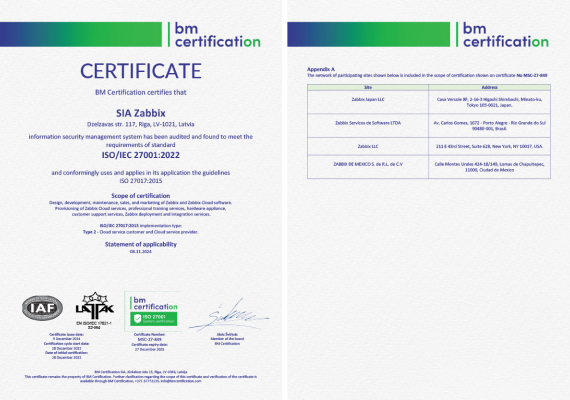
Чтобы наши клиенты были уверены, что Zabbix - хорошо управляемая профессиональная организация, что в ней по мере необходимости применяются надлежащие меры информационной безопасности и что клиенты могут доверять исходному коду, нашим профессиональным услугам и нашему сервису Zabbix Cloud, компания Zabbix:
Экземпляры Zabbix всех клиентов изолированы друг от друга.
Данные экземпляра Zabbix каждого клиента хранятся на томах EBS и зашифрованы при хранении (at rest) с помощью AES-256.
Каждый узел клиента использует в качестве источника времени пулы NTP сервиса Amazon Time Sync Service (time.aws.com).
Для резервного копирования данных клиентов используются технология AWS Snapshot и шифрование EBS с шифрованием хранимых данных (at rest) по алгоритму AES-256.
Для всех передаваемых данных, как внутри системы, так и вовне, используются сертификаты не ниже TLS 1.2 и (где возможно) TLS 1.3.
Zabbix Cloud поддерживает несколько способов аутентификации пользователей:
Локальные учетные записи: пользователи могут зарегистрироваться с действующим адресом электронной почты и задать пароль на платформе Zabbix Cloud. В целях безопасности используются коды OTP.
Существующие учетные записи: пользователи также могут работать с Zabbix Cloud через свои существующие учетные записи Github, Google и Microsoft с помощью функции единого входа.
Пароли клиентов для локальных учетных записей защищены алгоритмом хеширования BCRYPT, поэтому сотрудники Zabbix не имеют доступа к вашему паролю и не могут восстановить его для вас. Если вы потеряли пароль, единственный вариант - сбросить его.
Если сотрудникам Zabbix необходимо подключиться к серверным компонентам или компонентам веб-интерфейса клиента, просмотреть файлы журналов, решить какую-либо проблему с Сервисами по явному запросу клиента в целях технической поддержки или в случаях, предусмотренных законом, мы используем сочетание сервисов управления ключами корпоративного уровня и технологий управления секретами. У инженеров и команды поддержки нет постоянных привилегий. Мы применяем доступ Just-in-Time на максимально короткий срок.
Каждый сотрудник Zabbix, который каким-либо образом получает доступ к Zabbix Cloud, использует принадлежащие компании и управляемые ею устройства с XDR и шифрованием хранимых данных.
Применяется несколько наборов лучших практик - защита систем усиливается с использованием CIS, лучших практик AWS VPC, лучших практик AWS IAM и т. д.
У нас есть несколько внутренних решений для мониторинга наших систем, их доступности, производительности и других критически важных параметров.
Доступность системы можно проверить на странице https://cloud-status.zabbix.com/
Прежде чем сообщить о проблеме:
Убедитесь, что проблема, о которой вы сообщаете, не связана с конфигурацией сервера, сторонними скриптами и утилитами. Чтобы избежать возможных проблем с конфигурацией сервера, мы рекомендуем пользователям Zabbix ознакомиться с разделом
Лучшие практики безопасной настройки Zabbix.
Чтобы сообщить о проблеме безопасности, создайте новую задачу в разделе Zabbix Security Reports (ZBXSEC) публичного баг-трекера и подробно опишите проблему (и, если возможно, предлагаемое решение). Так мы можем гарантировать, что доступ к обращению будут иметь только команда безопасности Zabbix и автор сообщения.
Команде безопасности Zabbix будет полезна следующая информация:
Программа bug bounty Zabbix, разработанная в партнерстве с HackerOne - ведущей в мире платформой для этичных хакеров, повышает безопасность продукта, позволяя хакерам находить потенциальные уязвимости в различных компонентах Zabbix. Программа предлагает вознаграждение до $3,000 за обнаружение ошибки и сообщение о ней. Подробнее см. на странице программы bug bounty Zabbix.