
1 HTTP
Übersicht
HTTP- oder webserverbasierte Authentifizierung (zum Beispiel: BasicAuthentication, NTLM/Kerberos) kann verwendet werden, um Benutzernamen und Passwörter zu prüfen. Beachten Sie, dass ein Benutzer auch in Zabbix vorhanden sein muss, sein Zabbix-Passwort jedoch nicht verwendet wird.
Vorsicht! Stellen Sie sicher, dass die Webserver-Authentifizierung konfiguriert ist und ordnungsgemäß funktioniert, bevor Sie sie aktivieren.
Die HTTP-Authentifizierung kann im Frontend deaktiviert werden, indem die entsprechende Option auf der Registerkarte HTTP-Einstellungen im Abschnitt Benutzer > Authentifizierung konfiguriert wird. Wenn die HTTP-Authentifizierung deaktiviert ist, wird die Registerkarte mit den HTTP-Authentifizierungsoptionen im Frontend nicht angezeigt. Beachten Sie, dass eine Neuinstallation des Frontends (Ausführen von setup.php) die Authentifizierungseinstellungen zurücksetzt, einschließlich der Konfiguration der HTTP-Authentifizierung.
Konfiguration
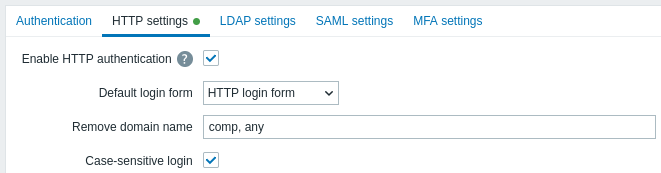
Konfigurationsparameter:
| Parameter | Beschreibung |
|---|---|
| HTTP-Authentifizierung aktivieren | Aktivieren Sie das Kontrollkästchen, um die HTTP-Authentifizierung zu aktivieren. Wenn Sie den Mauszeiger über  bewegen, wird ein Hinweisfeld angezeigt, das davor warnt, dass bei der Authentifizierung durch den Webserver alle Benutzer (auch Benutzer mit auf LDAP/Intern gesetztem Frontend-Zugriff) durch den Webserver und nicht durch Zabbix authentifiziert werden. |
| Standard-Anmeldeformular | Geben Sie an, wohin nicht authentifizierte Benutzer weitergeleitet werden sollen: Zabbix-Anmeldeformular – Standard-Anmeldeseite von Zabbix. HTTP-Anmeldeformular – HTTP-Anmeldeseite. Es wird empfohlen, die webserverbasierte Authentifizierung nur für die Seite index_http.php zu aktivieren. Wenn Standard-Anmeldeformular auf „HTTP-Anmeldeseite“ gesetzt ist, wird der Benutzer automatisch angemeldet, wenn das Authentifizierungsmodul des Webservers eine gültige Benutzeranmeldung in der Variable $_SERVER setzt.Unterstützte Schlüssel von $_SERVER sind PHP_AUTH_USER, REMOTE_USER, AUTH_USER. |
| Domänennamen entfernen | Eine durch Kommas getrennte Liste von Domänennamen, die aus dem Benutzernamen entfernt werden sollen. Beispiel: comp,any – wenn der Benutzername „Admin@any“ oder „comp\Admin“ lautet, wird der Benutzer als „Admin“ angemeldet; bei „notacompany\Admin“ wird die Anmeldung verweigert. |
| Groß-/Kleinschreibung bei der Anmeldung berücksichtigen | Deaktivieren Sie das Kontrollkästchen, um die Berücksichtigung der Groß-/Kleinschreibung bei Benutzernamen zu deaktivieren (standardmäßig aktiviert). Wenn die Berücksichtigung der Groß-/Kleinschreibung deaktiviert ist, ist beispielsweise eine Anmeldung als „admin“ möglich, auch wenn der Zabbix-Benutzer „Admin“ oder „ADMIN“ heißt. Beachten Sie, dass die Anmeldung immer verweigert wird, wenn die Berücksichtigung der Groß-/Kleinschreibung deaktiviert ist und mehrere Zabbix-Benutzer ähnliche Benutzernamen haben (z. B. Admin und admin). In diesem Fall wird folgende Fehlermeldung angezeigt: „Authentifizierung fehlgeschlagen: Die angegebenen Anmeldedaten sind nicht eindeutig.“ |
Für interne Benutzer, die sich nicht mit HTTP-Anmeldedaten anmelden können
(wenn das HTTP-Anmeldeformular als Standard festgelegt ist) und dadurch den
Fehler 401 erhalten, können Sie der Direktive für die Basisauthentifizierung
die Zeile ErrorDocument 401 /index.php?form=default hinzufügen. Dadurch
wird der Benutzer zum regulären Zabbix-Anmeldeformular weitergeleitet.