
1 HTTP
Aperçu
L’authentification HTTP ou basée sur le serveur web (par exemple : BasicAuthentication, NTLM/Kerberos) peut être utilisée pour vérifier les noms d’utilisateur et les mots de passe. Notez toutefois qu’un utilisateur doit également exister dans Zabbix, mais son mot de passe Zabbix ne sera pas utilisé.
Attention ! Assurez-vous que l’authentification du serveur web est configurée et fonctionne correctement avant de l’activer.
L’authentification HTTP peut être désactivée dans le frontend en configurant l’option correspondante dans l’onglet Paramètres HTTP de la section Utilisateurs > Authentification. Lorsque l’authentification HTTP est désactivée, l’onglet contenant les options d’authentification HTTP ne sera pas affiché dans le frontend. Notez que la réinstallation du frontend (exécution de setup.php) réinitialisera les paramètres d’authentification, y compris la configuration de l’authentification HTTP.
Configuration
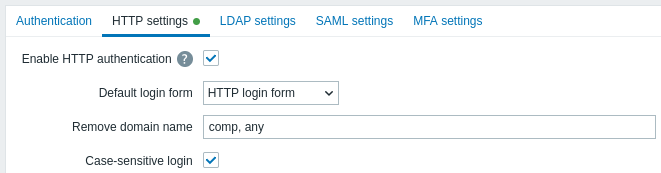
Paramètres de configuration :
| Paramètre | Description |
|---|---|
| Activer l'authentification HTTP | Cochez la case pour activer l'authentification HTTP. En plaçant le curseur sur  , une infobulle indique que, dans le cas d'une authentification par le serveur web, tous les utilisateurs (même ceux dont l'accès à l'interface est défini sur LDAP/Interne) seront authentifiés par le serveur web et non par Zabbix. |
| Formulaire de connexion par défaut | Indiquez vers quel formulaire rediriger les utilisateurs non authentifiés : Formulaire de connexion Zabbix - page de connexion Zabbix standard. Formulaire de connexion HTTP - page de connexion HTTP. Il est recommandé d'activer l'authentification basée sur le serveur web uniquement pour la page index_http.php. Si Formulaire de connexion par défaut est défini sur « Page de connexion HTTP », l'utilisateur sera connecté automatiquement si le module d'authentification du serveur web définit un nom d'utilisateur valide dans la variable $_SERVER.Les clés $_SERVER prises en charge sont PHP_AUTH_USER, REMOTE_USER, AUTH_USER. |
| Supprimer le nom de domaine | Liste de noms de domaine séparés par des virgules qui doivent être supprimés du nom d'utilisateur. Par exemple, comp,any : si le nom d'utilisateur est « Admin@any » ou « comp\Admin », l'utilisateur sera connecté en tant que « Admin » ; si le nom d'utilisateur est « notacompany\Admin », la connexion sera refusée. |
| Connexion sensible à la casse | Décochez la case pour désactiver la distinction entre majuscules et minuscules dans les noms d'utilisateur (activée par défaut). La désactivation de cette option permet, par exemple, de se connecter en tant que « admin » même si l'utilisateur Zabbix est « Admin » ou « ADMIN ». Notez que si la distinction entre majuscules et minuscules est désactivée et que plusieurs utilisateurs Zabbix ont des noms d'utilisateur similaires (par exemple, Admin et admin), la connexion de ces utilisateurs sera toujours refusée avec le message d'erreur suivant : « Échec de l'authentification : les identifiants fournis ne sont pas uniques. » |
Pour les utilisateurs internes qui ne parviennent pas à se connecter avec des
identifiants HTTP (lorsque le formulaire de connexion HTTP est défini par défaut)
et obtiennent une erreur 401, vous pouvez ajouter une ligne
ErrorDocument 401 /index.php?form=default aux directives d'authentification de
base afin de rediriger vers le formulaire de connexion Zabbix standard.