
5 Uwierzytelnianie
Przegląd
Sekcja Użytkownicy → Uwierzytelnianie umożliwia określenie metody uwierzytelniania użytkowników w Zabbix oraz wewnętrznych wymagań dotyczących haseł.
Dostępne metody uwierzytelniania to uwierzytelnianie wewnętrzne, HTTP, LDAP, SAML i MFA.
Uwierzytelnianie domyślne
Domyślnie Zabbix używa wewnętrznego uwierzytelniania Zabbix dla wszystkich użytkowników.
Można zmienić domyślną metodę uwierzytelniania na system LDAP dla całego systemu. W tym celu przejdź do karty LDAP i skonfiguruj parametry LDAP, a następnie wróć do karty Uwierzytelnianie i zmień ustawienie Uwierzytelnianie domyślne na LDAP.
Należy pamiętać, że metodę uwierzytelniania można dostosować na poziomie grupy użytkowników. Nawet jeśli uwierzytelnianie LDAP jest ustawione globalnie, niektóre grupy użytkowników mogą nadal być uwierzytelniane przez Zabbix. Dla tych grup należy ustawić dostęp do frontendu na Wewnętrzny.
Można również włączyć uwierzytelnianie LDAP tylko dla określonych grup użytkowników, jeśli globalnie używane jest uwierzytelnianie wewnętrzne. W takim przypadku szczegóły uwierzytelniania LDAP można określić i stosować dla wybranych grup użytkowników, dla których należy następnie ustawić dostęp do frontendu na LDAP. Jeśli użytkownik należy do co najmniej jednej grupy użytkowników z uwierzytelnianiem LDAP, nie będzie mógł korzystać z wewnętrznej metody uwierzytelniania.
Metody uwierzytelniania HTTP, SAML 2.0 i MFA mogą być używane dodatkowo do domyślnej metody uwierzytelniania.
Zabbix obsługuje aprowizację just-in-time (JIT), która umożliwia tworzenie kont użytkowników w Zabbix przy pierwszym uwierzytelnieniu użytkownika zewnętrznego oraz aprowizowanie tych kont. Aprowizacja JIT jest obsługiwana dla LDAP i SAML.
Zobacz także:
Konfiguracja
Karta Uwierzytelnianie umożliwia ustawienie domyślnej metody uwierzytelniania, określenie grupy dla użytkowników wycofanych z aprowizacji oraz ustawienie wymagań dotyczących złożoności haseł użytkowników Zabbix.
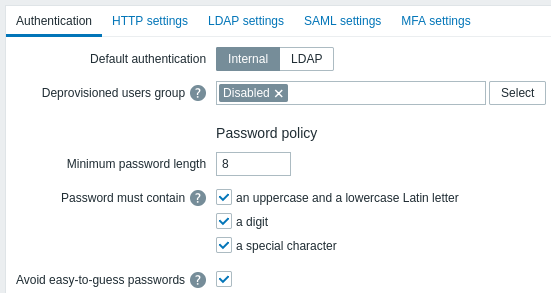
Parametry konfiguracji:
| Parametr | Opis |
|---|---|
| Domyślne uwierzytelnianie | Wybierz domyślną metodę uwierzytelniania w Zabbix: Wewnętrzne lub LDAP. |
| Grupa użytkowników wycofanych z aprowizacji | Określ grupę użytkowników dla użytkowników wycofanych z aprowizacji. To ustawienie jest wymagane tylko w przypadku aprowizacji JIT i dotyczy użytkowników utworzonych w Zabbix z systemów LDAP lub SAML, którzy nie muszą już być aprowizowani. Należy określić wyłączoną grupę użytkowników. |
| Minimalna długość hasła | Domyślnie minimalna długość hasła wynosi 8 znaków. Obsługiwany zakres: 1-70. Należy pamiętać, że hasła dłuższe niż 72 znaki zostaną obcięte. |
| Hasło musi zawierać | Zaznacz jedno lub kilka pól wyboru, aby wymagać użycia w haśle określonych znaków: - wielkiej i małej litery alfabetu łacińskiego - cyfry - znaku specjalnego Najedź kursorem na znak zapytania, aby wyświetlić podpowiedź z listą znaków dla każdej opcji. |
| Unikaj haseł łatwych do odgadnięcia | Jeśli opcja jest zaznaczona, hasło zostanie sprawdzone pod kątem następujących wymagań: - nie może zawierać imienia, nazwiska ani nazwy użytkownika użytkownika - nie może być jednym z często używanych lub kontekstowych haseł. Lista często używanych i kontekstowych haseł jest generowana automatycznie na podstawie listy „Top 100k passwords” NCSC, listy „Top 1M passwords” SecLists oraz listy kontekstowych haseł Zabbix. Użytkownicy wewnętrzni nie będą mogli ustawić haseł znajdujących się na tej liście, ponieważ takie hasła są uznawane za słabe ze względu na ich powszechne użycie. |
Zmiany wymagań dotyczących złożoności haseł nie będą miały wpływu na istniejące hasła użytkowników, ale jeśli istniejący użytkownik zdecyduje się zmienić hasło, nowe hasło będzie musiało spełniać aktualne wymagania. Podpowiedź z listą wymagań zostanie wyświetlona obok pola Hasło w profilu użytkownika oraz w formularzu konfiguracji użytkownika, dostępnym z menu Użytkownicy > Użytkownicy.