

5 Uwierzytelnianie
Przegląd
Sekcja Użytkownicy → Uwierzytelnianie umożliwia określenie metody uwierzytelniania użytkowników dla Zabbix oraz wewnętrznych wymagań dotyczących haseł.
Dostępne metody uwierzytelniania to uwierzytelnianie wewnętrzne, HTTP, LDAP, SAML oraz MFA.
Domyślne uwierzytelnianie
Domyślnie Zabbix używa wewnętrznego uwierzytelniania Zabbix dla wszystkich użytkowników.
Można zmienić domyślną metodę uwierzytelniania na LDAP w całym systemie. Aby to zrobić, przejdź do zakładki LDAP i skonfiguruj parametry LDAP, a następnie wróć do zakładki Authentication i przełącz selektor Default authentication na LDAP.
Należy pamiętać, że metodę uwierzytelniania można precyzyjnie dostosować na poziomie grupy użytkowników. Nawet jeśli uwierzytelnianie LDAP jest ustawione globalnie, niektóre grupy użytkowników nadal mogą być uwierzytelniane przez Zabbix. Dla tych grup frontend access musi być ustawiony na Internal.
Możliwe jest również włączenie uwierzytelniania LDAP tylko dla określonych grup użytkowników, jeśli globalnie używane jest uwierzytelnianie wewnętrzne. W takim przypadku szczegóły uwierzytelniania LDAP mogą zostać określone i użyte dla konkretnych grup użytkowników, których frontend access musi być wtedy ustawiony na LDAP. Jeśli użytkownik należy do co najmniej jednej grupy użytkowników z uwierzytelnianiem LDAP, nie będzie mógł korzystać z metody uwierzytelniania wewnętrznego.
Metody uwierzytelniania HTTP, SAML 2.0 i MFA mogą być używane dodatkowo obok domyślnej metody uwierzytelniania.
Zabbix obsługuje provisioning just-in-time (JIT), który umożliwia tworzenie kont użytkowników w Zabbix przy pierwszym uwierzytelnieniu użytkownika zewnętrznego oraz provisionowanie tych kont użytkowników. Provisioning JIT jest obsługiwany dla LDAP i SAML.
Zobacz także:
Konfiguracja
Karta Uwierzytelnianie umożliwia ustawienie domyślnej metody uwierzytelniania, określenie grupy dla użytkowników wycofanych z obsługi oraz ustawienie wymagań dotyczących złożoności haseł użytkowników Zabbix.
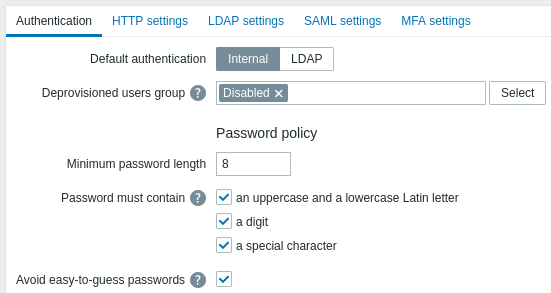
Parametry konfiguracji:
| Parametr | Opis |
|---|---|
| Domyślne uwierzytelnianie | Wybierz domyślną metodę uwierzytelniania dla Zabbix: Wewnętrzne lub LDAP. |
| Grupa użytkowników wycofanych z obsługi | Określ grupę użytkowników dla użytkowników wycofanych z obsługi. To ustawienie jest wymagane tylko w przypadku aprowizacji JIT i dotyczy użytkowników utworzonych w Zabbix na podstawie systemów LDAP lub SAML, którzy nie muszą już być aprowizowani. Należy określić wyłączoną grupę użytkowników. |
| Minimalna długość hasła | Domyślnie minimalna długość hasła wynosi 8 znaków. Obsługiwany zakres: 1-70. Należy pamiętać, że hasła dłuższe niż 72 znaki zostaną obcięte. |
| Hasło musi zawierać | Zaznacz jedno lub kilka pól wyboru, aby wymagać użycia w haśle określonych znaków: - wielkiej i małej litery alfabetu łacińskiego - cyfry - znaku specjalnego Najedź kursorem na znak zapytania, aby wyświetlić podpowiedź z listą znaków dla każdej opcji. |
| Unikaj haseł łatwych do odgadnięcia | Jeśli opcja jest zaznaczona, hasło będzie sprawdzane pod kątem następujących wymagań: - nie może zawierać imienia, nazwiska ani nazwy użytkownika użytkownika - nie może być jednym z często używanych lub zależnych od kontekstu haseł. Lista często używanych i zależnych od kontekstu haseł jest generowana automatycznie na podstawie listy „Top 100k passwords” NCSC, listy „Top 1M passwords” SecLists oraz listy haseł zależnych od kontekstu Zabbix. Użytkownicy wewnętrzni nie będą mogli ustawić haseł znajdujących się na tej liście, ponieważ takie hasła są uznawane za słabe ze względu na ich powszechne użycie. |
Zmiany wymagań dotyczących złożoności haseł nie wpłyną na istniejące hasła użytkowników, ale jeśli istniejący użytkownik zdecyduje się zmienić hasło, nowe hasło będzie musiało spełniać aktualne wymagania. Podpowiedź z listą wymagań zostanie wyświetlona obok pola Hasło w profilu użytkownika oraz w formularzu konfiguracji użytkownika, dostępnym z menu Użytkownicy > Użytkownicy.