

5 Аутентификация
Обзор
Раздел Users → Authentication позволяет указать метод аутентификации пользователей для Zabbix и внутренние требования к паролям.
Доступные методы аутентификации: внутренняя аутентификация, HTTP, LDAP, SAML и MFA-аутентификация.
Аутентификация по умолчанию
По умолчанию Zabbix использует внутреннюю аутентификацию Zabbix для всех пользователей.
Можно изменить метод аутентификации по умолчанию на системный LDAP. Для этого перейдите на вкладку LDAP и настройте параметры LDAP, затем вернитесь на вкладку Authentication и переключите селектор Default authentication на LDAP.
Обратите внимание, что метод аутентификации можно тонко настраивать на уровне группы пользователей. Даже если аутентификация LDAP включена глобально, некоторые группы пользователей по-прежнему могут проходить аутентификацию через Zabbix. Для этих групп параметр frontend access должен быть установлен в Internal.
Также можно включить аутентификацию LDAP только для определенных групп пользователей, если глобально используется внутренняя аутентификация. В этом случае можно указать и использовать сведения для аутентификации LDAP для конкретных групп пользователей, для которых параметр frontend access должен быть установлен в LDAP. Если пользователь входит хотя бы в одну группу пользователей с аутентификацией LDAP, он не сможет использовать внутренний метод аутентификации.
Методы аутентификации HTTP, SAML 2.0 и MFA можно использовать дополнительно к методу аутентификации по умолчанию.
Zabbix поддерживает just-in-time (JIT) provisioning, что позволяет создавать учетные записи пользователей в Zabbix при первом входе внешнего пользователя и выполнять их подготовку. JIT provisioning поддерживается для LDAP и SAML.
См. также:
Конфигурация
Вкладка Аутентификация позволяет задать метод аутентификации по умолчанию, указать группу для пользователей, лишённых прав, и установить требования к сложности паролей пользователей Zabbix.
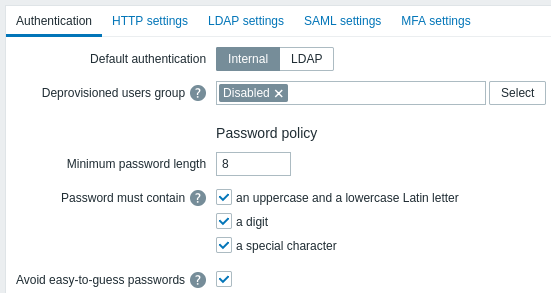
Параметры конфигурации:
| Параметр | Описание |
|---|---|
| Аутентификация по умолчанию | Выберите метод аутентификации по умолчанию для Zabbix: Внутренняя или LDAP. |
| Группа пользователей, лишённых прав | Укажите группу пользователей для пользователей, лишённых прав. Этот параметр требуется только для JIT-подготовки пользователей, созданных в Zabbix из систем LDAP или SAML, но больше не нуждающихся в подготовке. Необходимо указать отключённую группу пользователей. |
| Минимальная длина пароля | По умолчанию минимальная длина пароля составляет 8 символов. Поддерживаемый диапазон: 1-70. Обратите внимание, что пароли длиной более 72 символов будут усечены. |
| Пароль должен содержать | Установите один или несколько флажков, чтобы потребовать использования в пароле указанных символов: - прописную и строчную латинские буквы - цифру - специальный символ Наведите указатель мыши на вопросительный знак, чтобы увидеть подсказку со списком символов для каждого параметра. |
| Запретить легко угадываемые пароли | Если этот параметр выбран, пароль будет проверен на соответствие следующим требованиям: - не должен содержать имя, фамилию или имя пользователя пользователя - не должен входить в список распространённых или контекстно-зависимых паролей. Список распространённых и контекстно-зависимых паролей автоматически формируется на основе списка NCSC «Top 100k passwords», списка SecLists «Top 1M passwords» и списка контекстно-зависимых паролей Zabbix. Внутренним пользователям не будет разрешено устанавливать пароли, включённые в этот список, поскольку такие пароли считаются слабыми из-за их широкого распространения. |
Изменения требований к сложности паролей не повлияют на существующие пароли пользователей, однако если существующий пользователь решит изменить пароль, новый пароль должен будет соответствовать текущим требованиям. Подсказка со списком требований будет отображаться рядом с полем Пароль в профиле пользователя и в форме настройки пользователя, доступной через меню Пользователи > Пользователи.