

5 认证
概述
用户 → 认证 部分允许指定 Zabbix 的用户认证方法和内部密码要求。
可用的认证方法包括内部认证、HTTP 认证、LDAP 认证、SAML 认证和多因素认证(MFA)。
默认认证
默认情况下,Zabbix 使用 内部 Zabbix 认证来认证所有用户。
可以将默认的认证方法全局更改为 LDAP。要执行此操作,请转到 LDAP 选项卡,并配置 LDAP 参数,然后返回到 认证 选项卡并将 默认认证 选择器切换到 LDAP。
请注意,可以在 用户组 级别对认证方法进行微调。即使全局设置了 LDAP 认证,某些用户组仍然可以通过 Zabbix 进行认证。这些用户组必须将 前端访问 设置为内部认证。
如果全局使用内部认证,也可以仅为特定用户组启用 LDAP 认证。在这种情况下,可以指定 LDAP 认证详细信息,并用于将 前端访问 设置为 LDAP 的特定用户组。如果用户包含在至少一个启用了 LDAP 认证的用户组中,则该用户将无法使用内部认证方法。
HTTP、SAML 2.0 和多因素认证方法可以与默认认证方法一起使用。
Zabbix 支持即时(JIT)供应,允许在外部用户首次认证并配置这些用户账户时在 Zabbix 中创建用户账户。JIT 供应支持 LDAP 和 SAML。
另请参阅:
配置
身份验证选项卡允许设置默认身份验证方法、为取消配置的用户指定用户组,以及设置 Zabbix 用户的密码复杂度要求。
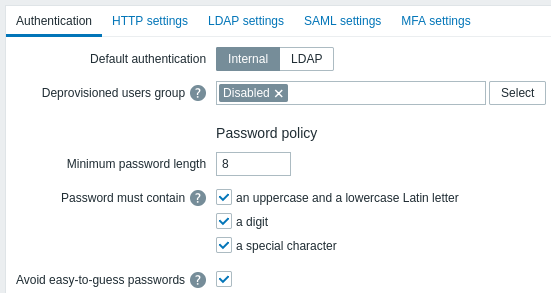
配置参数:
| 参数 | 描述 |
|---|---|
| 默认身份验证 | 选择 Zabbix 的默认身份验证方法 - 内部或 LDAP。 |
| 取消配置的用户组 | 为取消配置的用户指定用户组。此设置仅适用于 JIT 配置,涉及已从 LDAP 或 SAML 系统在 Zabbix 中创建、但不再需要进行配置的用户。 必须指定一个已禁用的用户组。 |
| 最小密码长度 | 默认情况下,最小密码长度设置为 8。支持的范围:1-70。请注意,超过 72 个字符的密码将被截断。 |
| 密码必须包含 | 选中一个或多个复选框,要求密码中使用指定字符: - 一个大写和一个小写拉丁字母 - 一个数字 - 一个特殊字符 将鼠标悬停在问号上,可查看包含每个选项所对应字符列表的提示。 |
| 避免使用易猜测的密码 | 如果选中,密码将根据以下要求进行检查: - 不得包含用户的名字、姓氏或用户名 - 不得为常见密码或上下文相关密码之一。 常见密码和上下文相关密码列表会根据 NCSC 的“Top 100k passwords”列表、SecLists 的“Top 1M passwords”列表以及 Zabbix 上下文相关密码列表自动生成。内部用户将无法设置包含在此列表中的密码,因为此类密码由于使用广泛而被视为弱密码。 |
密码复杂度要求的更改不会影响现有用户密码,但如果现有用户选择更改密码,新密码必须符合当前要求。 在用户配置文件中的密码字段旁边,以及通过用户 > 用户菜单访问的用户配置表单中,将显示包含要求列表的提示。