

1 Email
Przegląd
Aby skonfigurować e-mail jako kanał dostarczania wiadomości, należy skonfigurować e-mail jako typ mediów i przypisać użytkownikom określone adresy.
Wiele powiadomień dla pojedynczego zdarzenia zostanie zgrupowanych w tym samym wątku e-mail.
Konfiguracja
Aby skonfigurować pocztę e-mail jako typ nośnika:
- Przejdź do Alerts > Media types.
- Kliknij Create media type (lub kliknij Email na liście wstępnie zdefiniowanych typów nośników).
Karta Media type zawiera ogólne atrybuty typu nośnika:
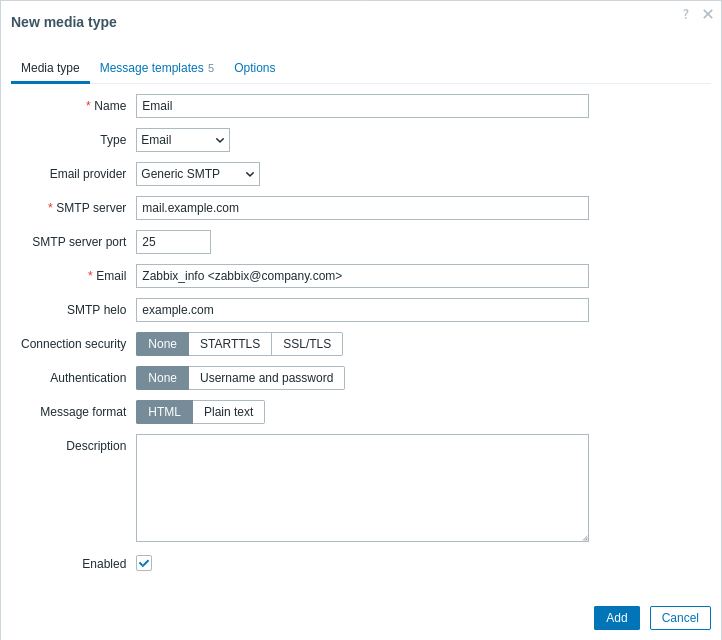
Wszystkie wymagane pola wejściowe są oznaczone czerwoną gwiazdką.
Hasło jest eksportowane w postaci jawnego tekstu podczas eksportowania konfiguracji typu nośnika e-mail.
Poniższe parametry są specyficzne dla typu nośnika e-mail:
| Parameter | Description |
|---|---|
| Email provider | Wybierz dostawcę poczty e-mail: Generic SMTP, Gmail, Gmail relay, Office365 lub Office365 relay. Jeśli wybierzesz opcję związaną z Gmailem lub Office365, wystarczy podać adres e-mail nadawcy i hasło; opcje takie jak SMTP server, SMTP server port, SMTP helo i Connection security zostaną automatycznie wypełnione przez Zabbix. Zobacz także: Automated Gmail/Office365 media types. |
| SMTP server | Ustaw serwer SMTP do obsługi wiadomości wychodzących. To pole jest dostępne, jeśli jako dostawcę poczty e-mail wybrano Generic SMTP. |
| SMTP server port | Ustaw port serwera SMTP do obsługi wiadomości wychodzących. To pole jest dostępne, jeśli jako dostawcę poczty e-mail wybrano Generic SMTP. |
| Wprowadzony tutaj adres będzie używany jako adres From dla wysyłanych wiadomości. Obsługiwane jest dodanie wyświetlanej nazwy nadawcy (np. „Zabbix_info” w Zabbix_info <[email protected]> na powyższym zrzucie ekranu) wraz z właściwym adresem e-mail. W nazwach wyświetlanych w wiadomościach e-mail Zabbix obowiązują pewne ograniczenia w porównaniu z tym, co dopuszcza RFC 5322, jak pokazano w poniższych przykładach: Przykłady prawidłowe: [email protected] (tylko adres e-mail, nie trzeba używać nawiasów ostrych) Zabbix_info <[email protected]> (nazwa wyświetlana i adres e-mail w nawiasach ostrych) ∑Ω-monitoring <[email protected]> (znaki UTF-8 w nazwie wyświetlanej) Przykłady nieprawidłowe: Zabbix HQ [email protected] (nazwa wyświetlana jest obecna, ale wokół adresu e-mail nie ma nawiasów ostrych) "Zabbix@<H(comment)Q>" <[email protected]> (mimo że jest to prawidłowe zgodnie z RFC 5322, pary cytowane i komentarze nie są obsługiwane w wiadomościach e-mail Zabbix) |
|
| SMTP helo | Ustaw prawidłową wartość SMTP helo, zwykle nazwę domeny. Jeśli pole pozostanie puste, zostanie wysłana nazwa domeny adresu e-mail (czyli część znajdująca się po @ w polu Email). Jeśli pobranie nazwy domeny będzie niemożliwe, zostanie zarejestrowane ostrzeżenie na poziomie debugowania, a nazwa hosta serwera zostanie wysłana jako domena dla polecenia HELO.To pole jest dostępne, jeśli jako dostawcę poczty e-mail wybrano Generic SMTP. |
| Connection security | Wybierz poziom bezpieczeństwa połączenia: None - nie używaj opcji CURLOPT_USE_SSL STARTTLS - użyj opcji CURLOPT_USE_SSL z wartością CURLUSESSL_ALL SSL/TLS - użycie CURLOPT_USE_SSL jest opcjonalne |
| SSL verify peer | Zaznacz pole wyboru, aby zweryfikować certyfikat SSL serwera SMTP. Wartość dyrektywy konfiguracji serwera „SSLCALocation” należy umieścić w CURLOPT_CAPATH w celu walidacji certyfikatu. Ustawia to opcję cURL CURLOPT_SSL_VERIFYPEER. |
| SSL verify host | Zaznacz pole wyboru, aby zweryfikować, czy pole Common Name lub Subject Alternate Name certyfikatu serwera SMTP jest zgodne. Ustawia to opcję cURL CURLOPT_SSL_VERIFYHOST. |
| Authentication | Wybierz poziom uwierzytelniania: None - nie są ustawiane żadne opcje cURL Username and password - oznacza „AUTH=*”, pozostawiając cURL wybór mechanizmu uwierzytelniania OAuth - uwierzytelnianie OAuth Uwierzytelnianie OAuth nie jest obsługiwane przez dostawcę poczty e-mail Office365 relay. |
| Username | Nazwa użytkownika używana podczas uwierzytelniania. Ustawia wartość CURLOPT_USERNAME. Obsługiwane są makra użytkownika. |
| Password | Hasło używane podczas uwierzytelniania. Ustawia wartość CURLOPT_PASSWORD. Obsługiwane są makra użytkownika. Wprowadzona tutaj wartość jest eksportowana bez zmian podczas eksportowania konfiguracji typu nośnika. Aby uniknąć ujawnienia poufnych danych uwierzytelniających w eksportowanych plikach, użyj makra użytkownika (na przykład {$EMAIL_SMTP_PASSWORD}) zamiast hasła wpisanego bezpośrednio — wyeksportowane zostanie odwołanie do makra, natomiast wartość sekretu należy skonfigurować ponownie w systemie docelowym. |
| OAuth tokens | Kliknij Configure, aby skonfigurować parametry pobierania tokenów OAuth w nowym oknie. To pole jest dostępne tylko wtedy, gdy w polu Authentication wybrano opcję „OAuth”. |
| Message format | Wybierz format wiadomości: HTML - wysyłaj jako HTML Plain text - wysyłaj jako zwykły tekst |
Aby włączyć uwierzytelnianie SMTP, serwer Zabbix musi zostać skompilowany z opcją --with-libcurl kompilacji, która wymaga biblioteki libcurl (szczegółowe informacje o wersjach znajdują się w wymaganiach dotyczących serwera).
Zobacz także wspólne parametry typów nośników, aby uzyskać szczegółowe informacje na temat konfigurowania domyślnych wiadomości i opcji przetwarzania alertów.
Tokeny OAuth
Do pobrania tokenów OAuth wymagane są następujące parametry:
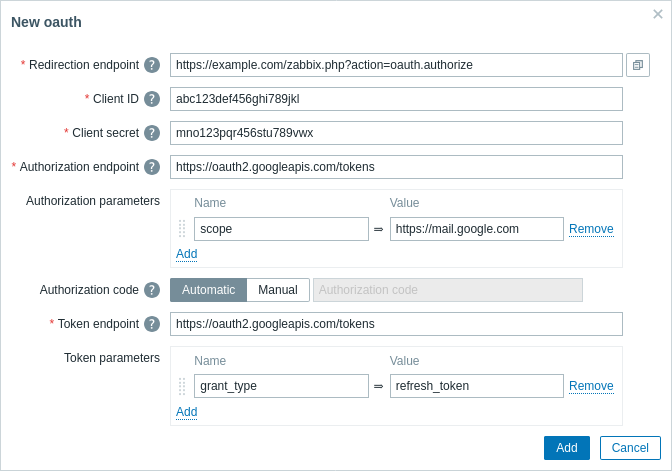
Client secret jest eksportowany jako zwykły tekst podczas eksportu konfiguracji typu multimediów e-mail.
| Parameter | Description |
|---|---|
| Redirection endpoint | Wprowadź URL frontend Zabbixa, pod który usługa OAuth przekieruje odpowiedź autoryzacji OAuth (w formacie https://<zabbix-frontend-url>/zabbix.php?action=oauth.authorize).Jest on ustawiany automatycznie dla nowego typu multimediów e-mail, gdy zdefiniowany jest frontend URL. |
| Client ID | Wprowadź unikalny identyfikator aplikacji klienckiej zarejestrowanej w serwerze autoryzacji OAuth. |
| Client secret | Wprowadź prywatny sekret aplikacji klienckiej zarejestrowanej w serwerze autoryzacji OAuth. |
| Authorization endpoint | Wprowadź URL serwera autoryzacji OAuth, aby zażądać autoryzacji użytkownika. |
| Authorization parameters | Wprowadź parametry dla punktu końcowego autoryzacji. |
| Authorization code | Wprowadź kod autoryzacyjny: Automatic - kod zostanie pobrany automatycznie za pośrednictwem strony przekierowania Manual - wprowadź kod ręcznie, jeśli automatyczne pobranie się nie powiedzie |
| Token endpoint | Wprowadź URL serwera autoryzacji OAuth, aby wymienić kod autoryzacyjny na tokeny dostępu i odświeżania. |
| Token parameters | Wprowadź parametry dla tokenu dostępu. |
Pobieranie tokenów OAuth ma zautomatyzowane funkcje dla dostawców poczty Gmail, Gmail relay i Office365. Wymagane jest jedynie podanie wartości parametrów Redirection endpoint, Client ID i Client secret. Zabbix automatycznie uzupełni pozostałe wymagane wartości (zobacz domyślne adresy URL OAuth według dostawcy).
Pobieranie tokenów dostępu i odświeżania OAuth
Po przesłaniu parametrów OAuth:
-
Otwierane jest wyskakujące okno przeglądarki, które kieruje użytkownika do punktu końcowego autoryzacji.
-
Użytkownik autoryzuje Zabbix w usłudze OAuth.
-
Usługa OAuth przekierowuje użytkownika do akcji frontendu Zabbix
oauth.authorizez kodem autoryzacyjnym i wartością zakresu. -
W odpowiedzi Zabbix wyśle żądanie do punktu końcowego tokenu, aby wymienić kod autoryzacyjny na token dostępu i token odświeżania.
Testowanie
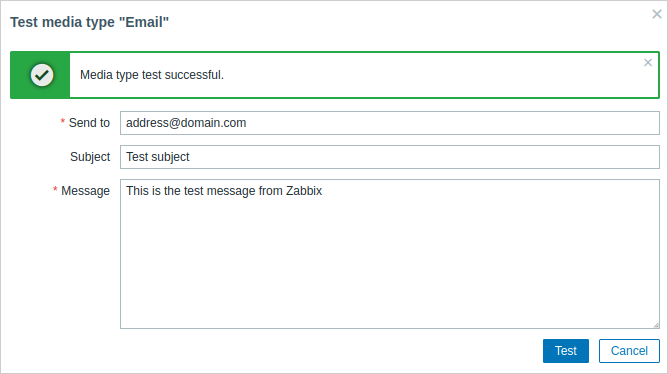
Aby sprawdzić, czy skonfigurowany typ mediów e-mail działa poprawnie:
- Znajdź odpowiedni e-mail na liście typów mediów.
- Kliknij Test w ostatniej kolumnie listy (otworzy się okno testowe).
- Wprowadź adres odbiorcy w polu Send to, treść wiadomości oraz opcjonalnie temat.
- Kliknij Test, aby wysłać wiadomość testową.
W tym samym oknie zostanie wyświetlony komunikat o powodzeniu lub niepowodzeniu testu:
Media użytkownika
Po skonfigurowaniu typu mediów e-mail przejdź do sekcji Użytkownicy > Użytkownicy i edytuj profil użytkownika, aby przypisać użytkownikowi media e-mail. Kroki konfiguracji mediów użytkownika, wspólne dla wszystkich typów mediów, są opisane na stronie Typy mediów.