
1 电子邮件
概述
要将电子邮件配置为消息的传递渠道,您需要将电子邮件配置为媒体类型,并为用户分配特定的电子邮件地址。
单个事件的多个通知将归并到同一个电子邮件会话线程中。
配置
要将电子邮件配置为媒介类型:
- 转到 告警 > 媒介类型。
- 单击 创建媒介类型(或在预定义媒介类型列表中单击 Email)。
媒介类型选项卡包含常规媒介类型属性:
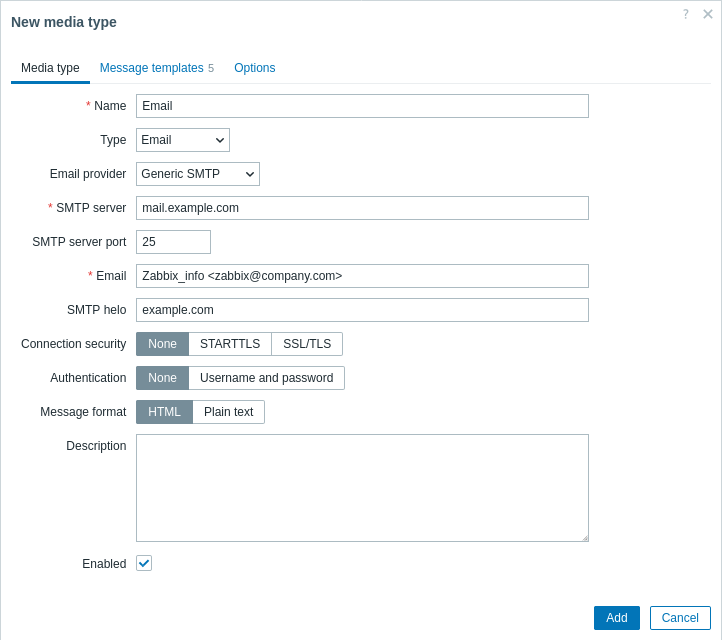
所有必填输入字段均以红色星号标记。
导出电子邮件媒介类型配置时,密码将以明文形式导出。
以下参数专用于电子邮件媒介类型:
| 参数 | 描述 |
|---|---|
| Email provider | 选择电子邮件提供商:Generic SMTP、Gmail、Gmail relay、Office365 或 Office365 relay。 如果选择与 Gmail/Office365 相关的选项,则只需提供发件人电子邮件地址和密码;SMTP server、SMTP server port、SMTP helo 和 Connection security 等选项将由 Zabbix 自动填充。另请参阅:Automated Gmail/Office365 media types。 |
| SMTP server | 设置用于处理外发消息的 SMTP 服务器。 当选择 Generic SMTP 作为电子邮件提供商时,此字段可用。 |
| SMTP server port | 设置用于处理外发消息的 SMTP 服务器端口。 当选择 Generic SMTP 作为电子邮件提供商时,此字段可用。 |
| 此处输入的地址将用作所发送消息的 From 地址。 支持在实际电子邮件地址旁添加发件人显示名称(例如上方屏幕截图中 Zabbix_info <[email protected]> 里的 "Zabbix_info")。 与 RFC 5322 允许的内容相比,Zabbix 电子邮件中的显示名称存在一些限制,示例如下: 有效示例: [email protected](仅电子邮件地址,无需使用尖括号) Zabbix_info <[email protected]>(显示名称和尖括号中的电子邮件地址) ∑Ω-monitoring <[email protected]>(显示名称中包含 UTF-8 字符) 无效示例: Zabbix HQ [email protected](存在显示名称,但电子邮件地址未使用尖括号括起) "Zabbix@<H(comment)Q>" <[email protected]>(尽管根据 RFC 5322 有效,但 Zabbix 电子邮件不支持带引号的字符对和注释) |
|
| SMTP helo | 设置正确的 SMTP helo 值,通常为域名。 如果为空,将发送电子邮件的域名(即 Email 字段中 @ 后面的内容)。如果无法获取域名,将记录调试级别的警告,并将服务器主机名作为 HELO 命令的域发送。当选择 Generic SMTP 作为电子邮件提供商时,此字段可用。 |
| Connection security | 选择连接安全级别: None - 不使用 CURLOPT_USE_SSL 选项 STARTTLS - 使用值为 CURLUSESSL_ALL 的 CURLOPT_USE_SSL 选项 SSL/TLS - CURLOPT_USE_SSL 的使用是可选的 |
| SSL verify peer | 选中复选框以验证 SMTP 服务器的 SSL 证书。 服务器配置指令 "SSLCALocation" 的值应放入 CURLOPT_CAPATH,用于证书验证。 这会设置 cURL 选项 CURLOPT_SSL_VERIFYPEER。 |
| SSL verify host | 选中复选框以验证 SMTP 服务器证书的 Common Name 字段或 Subject Alternate Name 字段是否匹配。 这会设置 cURL 选项 CURLOPT_SSL_VERIFYHOST。 |
| Authentication | 选择身份验证级别: None - 不设置 cURL 选项 Username and password - 表示使用 "AUTH=*",由 cURL 选择身份验证机制 OAuth - OAuth 身份验证 Office365 relay 电子邮件提供商不支持 OAuth 身份验证。 |
| Username | 用于身份验证的用户名。 这会设置 CURLOPT_USERNAME 的值。 支持用户宏。 |
| Password | 用于身份验证的密码。 这会设置 CURLOPT_PASSWORD 的值。 支持用户宏。 媒介类型配置导出时,此处输入的值将按原样导出。为避免在导出的文件中暴露敏感凭据,请使用用户宏(例如 {$EMAIL_SMTP_PASSWORD})代替明文密码——导出时将保留宏引用,而机密值应在目标系统上重新配置。 |
| OAuth tokens | 单击 Configure,在新窗口中设置用于获取 OAuth tokens 的参数。 仅当在 Authentication 字段中选择 "OAuth" 时,此字段才可用。 |
| Message format | 选择消息格式: HTML - 以 HTML 格式发送 Plain text - 以纯文本格式发送 |
有关如何配置默认消息和告警处理选项的详细信息,请参阅通用媒介类型参数。
OAuth 令牌
检索 OAuth 令牌需要以下参数:
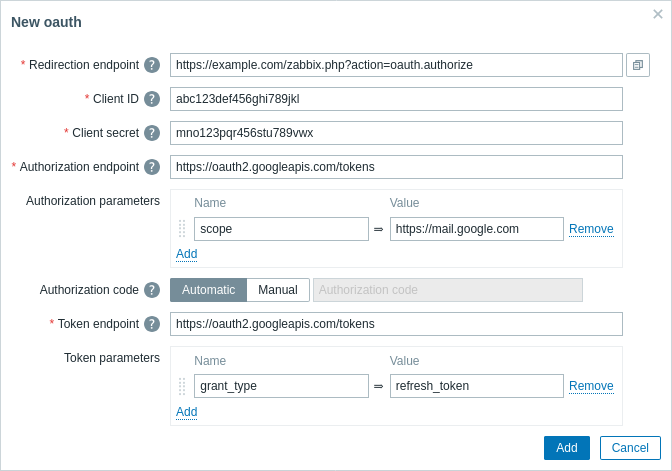
导出电子邮件媒体类型配置时,客户端密钥会以明文形式导出。
| Parameter | Description |
|---|---|
| Redirection endpoint | 输入 Zabbix 前端 URL,OAuth 服务将把 OAuth 授权重定向回该地址(格式为 https://<zabbix-frontend-url>/zabbix.php?action=oauth.authorize)。当定义了 frontend URL 时,新建电子邮件媒体类型会自动设置该值。 |
| Client ID | 输入在 OAuth 授权服务器中注册的客户端应用的唯一标识符。 |
| Client secret | 输入在 OAuth 授权服务器中注册的客户端应用的私有密钥。 |
| Authorization endpoint | 输入用于请求用户授权的 OAuth 授权服务器 URL。 |
| Authorization parameters | 输入授权端点的参数。 |
| Authorization code | 输入授权码: Automatic - 代码将通过重定向页面自动获取 Manual - 如果自动获取失败,请手动输入代码 |
| Token endpoint | 输入 OAuth 授权服务器 URL,用于将授权码交换为访问令牌和刷新令牌。 |
| Token parameters | 输入访问令牌的参数。 |
OAuth 令牌的检索为 Gmail、Gmail relay 和 Office365 电子邮件提供商提供了自动化功能。只需提供 Redirection endpoint、Client ID 和 Client secret 参数值。Zabbix 会自动填充其他必需值(请参见按提供商划分的 OAuth URL 默认值)。
OAuth 访问令牌和刷新令牌获取
提交 OAuth 参数后:
-
将打开一个浏览器弹窗,引导用户访问授权端点。
-
用户在 OAuth 服务中授权 Zabbix。
-
OAuth 服务会将用户重定向到 Zabbix 前端操作
oauth.authorize,并附带授权码和作用域值。 -
随后,Zabbix 将向令牌端点发出请求,以使用授权码换取访问令牌和刷新令牌。
测试
要测试已配置的 email 媒体类型是否正常工作:
- 在媒体类型的 列表 中找到相关的 email。
- 点击列表最后一列中的 Test(将打开一个测试窗口)。
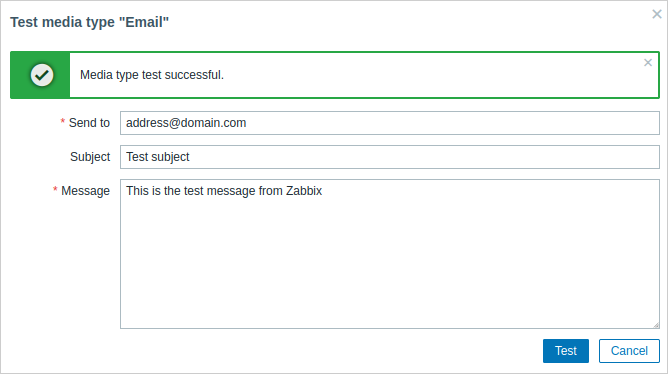
- 输入 Send to 收件人地址、消息正文,并可选填写主题。
- 点击 Test 发送测试消息。
测试成功或失败的消息将显示在同一窗口中:
用户媒介
配置好电子邮件媒介类型后,前往 用户 > 用户 部分并编辑用户资料,将电子邮件媒介分配给该用户。
适用于所有媒介类型的用户媒介设置步骤,请参见媒介类型页面。