
Berechtigungen
Übersicht
Berechtigungen in Zabbix hängen vom Benutzertyp, von angepassten Benutzerrollen und vom Zugriff auf Hosts ab, der auf Grundlage der Benutzergruppe festgelegt wird.
Benutzertypen
Die Berechtigungen in Zabbix hängen in erster Linie vom Benutzertyp ab:
- Benutzer – hat eingeschränkte Zugriffsrechte auf Menüabschnitte (siehe unten) und standardmäßig keinen Zugriff auf Ressourcen. Berechtigungen für Host- oder Vorlagengruppen müssen ausdrücklich zugewiesen werden.
- Administrator – hat unvollständige Zugriffsrechte auf Menüabschnitte (siehe unten). Der Benutzer hat standardmäßig keinen Zugriff auf Hostgruppen. Berechtigungen für Host- oder Vorlagengruppen müssen ausdrücklich erteilt werden.
- Superadministrator – hat Zugriff auf alle Menüabschnitte. Der Benutzer hat Lese- und Schreibzugriff auf alle Host- und Vorlagengruppen. Berechtigungen können nicht durch die Verweigerung des Zugriffs auf bestimmte Gruppen entzogen werden.
Menüzugriff
Der eingeschränkte Zugriff auf einige UI-Elemente verhindert lediglich das Öffnen dieser Seite. Die Möglichkeit, auf zugrunde liegende Daten in anderen Teilen der Oberfläche zuzugreifen, wird dadurch nicht entfernt.
Die folgende Tabelle veranschaulicht den Zugriff auf die Menüabschnitte von Zabbix nach Benutzertyp:
| Menüabschnitt | Benutzer | Administrator | Superadministrator | |
|---|---|---|---|---|
| Dashboards | + | + | + | |
| Überwachung | + | + | + | |
| Probleme | + | + | + | |
| Hosts | + | + | + | |
| Neueste Daten | + | + | + | |
| Maps | + | + | + | |
| Discovery | + | + | ||
| APM | + | + | + | |
| Traces | + | + | + | |
| Metriken | + | + | + | |
| Protokolle | + | + | + | |
| Services | + | + | + | |
| Services | + | + | + | |
| SLA | + | + | ||
| SLA-Bericht | + | + | + | |
| Inventar | + | + | + | |
| Übersicht | + | + | + | |
| Hosts | + | + | + | |
| Berichte | + | + | + | |
| Systeminformationen | + | + | ||
| Geplante Berichte | + | + | ||
| Verfügbarkeitsbericht | + | + | + | |
| Top-100-Auslöser | + | + | + | |
| Auditprotokoll | + | |||
| Aktionsprotokoll | + | |||
| Benachrichtigungen | + | + | ||
| Datenerfassung | + | + | ||
| Vorlagengruppen | + | + | ||
| Hostgruppen | + | + | ||
| Vorlagen | + | + | ||
| Hosts | + | + | ||
| Wartung | + | + | ||
| Ereigniskorrelation | + | |||
| Discovery | + | + | ||
| Alarme | + | + | ||
| Auslöseraktionen | + | + | ||
| Serviceaktionen | + | + | ||
| Discovery-Aktionen | + | + | ||
| Autoregistrierungsaktionen | + | + | ||
| Interne Aktionen | + | + | ||
| Medientypen | + | |||
| Skripte | + | |||
| Benutzer | + | |||
| Benutzergruppen | + | |||
| Benutzerrollen | + | |||
| Benutzer | + | |||
| API-Tokens | + | |||
| Authentifizierung | + | |||
| Geräte | + | |||
| Administration | + | |||
| Datenquelle | + | |||
| Allgemein | + | |||
| Auditprotokoll | + | |||
| Housekeeping | + | |||
| Proxygruppen | + | |||
| Proxys | + | |||
| Makros | + | |||
| Warteschlange | + | |||
Benutzerrollen
Benutzerrollen ermöglichen benutzerdefinierte Anpassungen der durch den Benutzertyp festgelegten Berechtigungen.
Es können zwar keine Berechtigungen hinzugefügt werden (da dies die Berechtigungen des Benutzertyps überschreiten würde), einige Berechtigungen können jedoch entzogen werden.
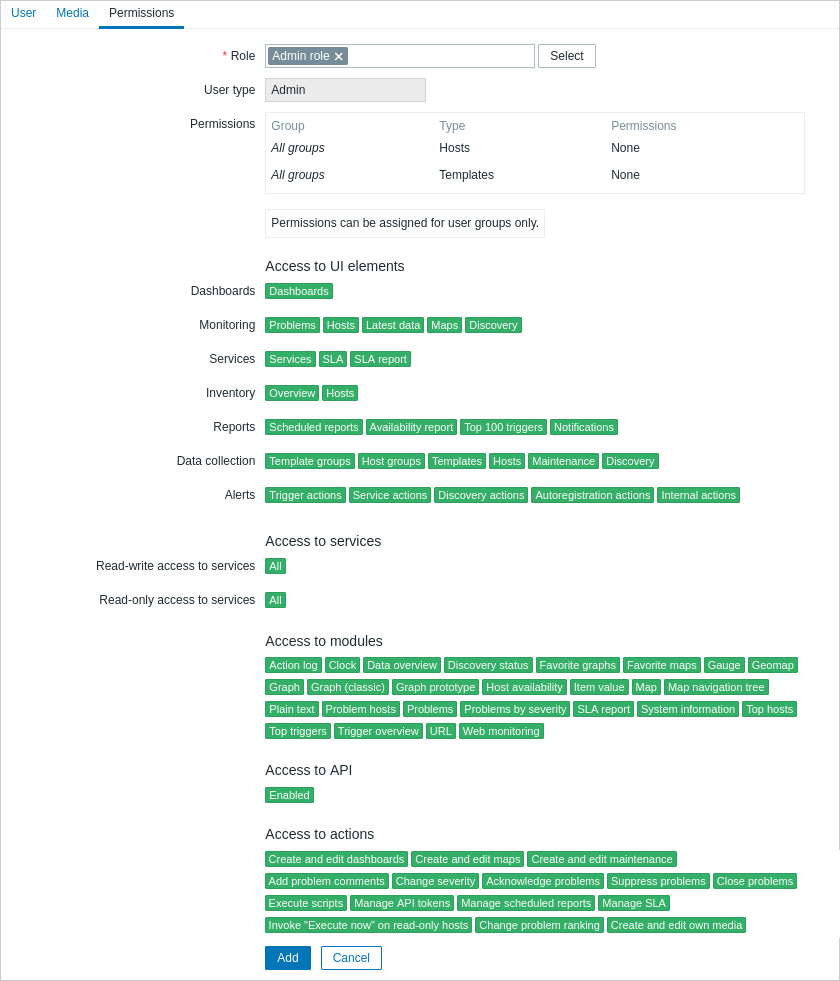
Darüber hinaus bestimmt eine Benutzerrolle den Zugriff nicht nur auf Menüabschnitte, sondern auch auf Services, Module, API-Methoden und verschiedene Aktionen im Frontend.
Benutzerrollen werden von Super-Admin-Benutzern im Abschnitt Benutzer > Benutzerrollen konfiguriert.
Benutzerrollen werden von Super-Admin-Benutzern im Tab Berechtigungen des Benutzerkonfigurationsformulars Benutzern zugewiesen.
Zugriff auf Hosts
Der Zugriff auf beliebige Host- und Vorlagendaten in Zabbix wird Benutzergruppen ausschließlich auf der Ebene der Host-/Vorlagengruppen gewährt.
Das bedeutet, dass einem einzelnen Benutzer nicht direkt Zugriff auf einen Host (oder eine Host-Gruppe) gewährt werden kann. Zugriff auf einen Host kann nur gewährt werden, wenn der Benutzer Teil einer Benutzergruppe ist, der Zugriff auf die Host-Gruppe gewährt wurde, die den Host enthält.
Ebenso kann einem Benutzer Zugriff auf eine Vorlage nur gewährt werden, wenn er Teil einer Benutzergruppe ist, der Zugriff auf die Vorlagengruppe gewährt wurde, die die Vorlage enthält.