
権限
概要
Zabbixの権限は、ユーザータイプ、カスタマイズされたユーザーロール、およびユーザーグループに基づいて指定されるホストへのアクセスに依存します。
ユーザータイプ
Zabbixの権限は、主にユーザータイプによって決まります。
- User - メニューセクションへのアクセス権が制限されており(以下を参照)、デフォルトではどのリソースにもアクセスできません。 ホストグループまたはテンプレートグループへの権限は、明示的に割り当てる必要があります。
- Admin - メニューセクションへのアクセス権が一部制限されています(以下を参照)。 デフォルトでは、どのホストグループにもアクセスできません。 ホストグループまたはテンプレートグループへの権限は、明示的に付与する必要があります。
- Super admin - すべてのメニューセクションにアクセスできます。 すべてのホストグループおよびテンプレートグループに対して、読み書きアクセス権を持ちます。 特定のグループへのアクセスを拒否しても、権限を取り消すことはできません。
メニューアクセス
一部のUI要素へのアクセスを制限しても、そのページを開けなくなるだけであり、Webインターフェースの他の部分から基盤となるデータにアクセスする機能は削除されません。
次の表は、ユーザータイプごとのZabbixメニューセクションへのアクセスを示しています。
| メニューセクション | User | Admin | Super admin | |
|---|---|---|---|---|
| ダッシュボード | + | + | + | |
| 監視 | + | + | + | |
| 障害 | + | + | + | |
| ホスト | + | + | + | |
| 最新データ | + | + | + | |
| マップ | + | + | + | |
| ディスカバリ | + | + | ||
| APM | + | + | + | |
| トレース | + | + | + | |
| メトリクス | + | + | + | |
| ログ | + | + | + | |
| サービス | + | + | + | |
| サービス | + | + | + | |
| SLA | + | + | ||
| SLAレポート | + | + | + | |
| インベントリ | + | + | + | |
| 概要 | + | + | + | |
| ホスト | + | + | + | |
| レポート | + | + | + | |
| システム情報 | + | + | ||
| スケジュールレポート | + | + | ||
| 可用性レポート | + | + | + | |
| トリガー上位100 | + | + | + | |
| 監査ログ | + | |||
| アクションログ | + | |||
| 通知 | + | + | ||
| データ収集 | + | + | ||
| テンプレートグループ | + | + | ||
| ホストグループ | + | + | ||
| テンプレート | + | + | ||
| ホスト | + | + | ||
| メンテナンス | + | + | ||
| イベント相関 | + | |||
| ディスカバリ | + | + | ||
| アラート | + | + | ||
| トリガーアクション | + | + | ||
| サービスアクション | + | + | ||
| ディスカバリアクション | + | + | ||
| 自動登録アクション | + | + | ||
| 内部アクション | + | + | ||
| メディアタイプ | + | |||
| スクリプト | + | |||
| ユーザー | + | |||
| ユーザーグループ | + | |||
| ユーザーロール | + | |||
| ユーザー | + | |||
| APIトークン | + | |||
| 認証 | + | |||
| デバイス | + | |||
| 管理 | + | |||
| データソース | + | |||
| 一般 | + | |||
| 監査ログ | + | |||
| ハウスキーピング | + | |||
| プロキシグループ | + | |||
| プロキシ | + | |||
| マクロ | + | |||
| キュー | + | |||
ユーザーロール
ユーザーロールを使用すると、ユーザータイプで定義された権限をカスタマイズできます。 ユーザータイプの権限を超える権限を追加することはできませんが、一部の権限を取り消すことはできます。
さらに、ユーザーロールはメニューセクションだけでなく、サービス、モジュール、APIメソッド、およびWebインターフェースでのさまざまなアクションへのアクセスも決定します。
ユーザーロールは、スーパーユーザーがユーザー > ユーザーロールセクションで設定します。
ユーザーロールは、スーパーユーザーがユーザー設定フォームの権限タブでユーザーに割り当てます。
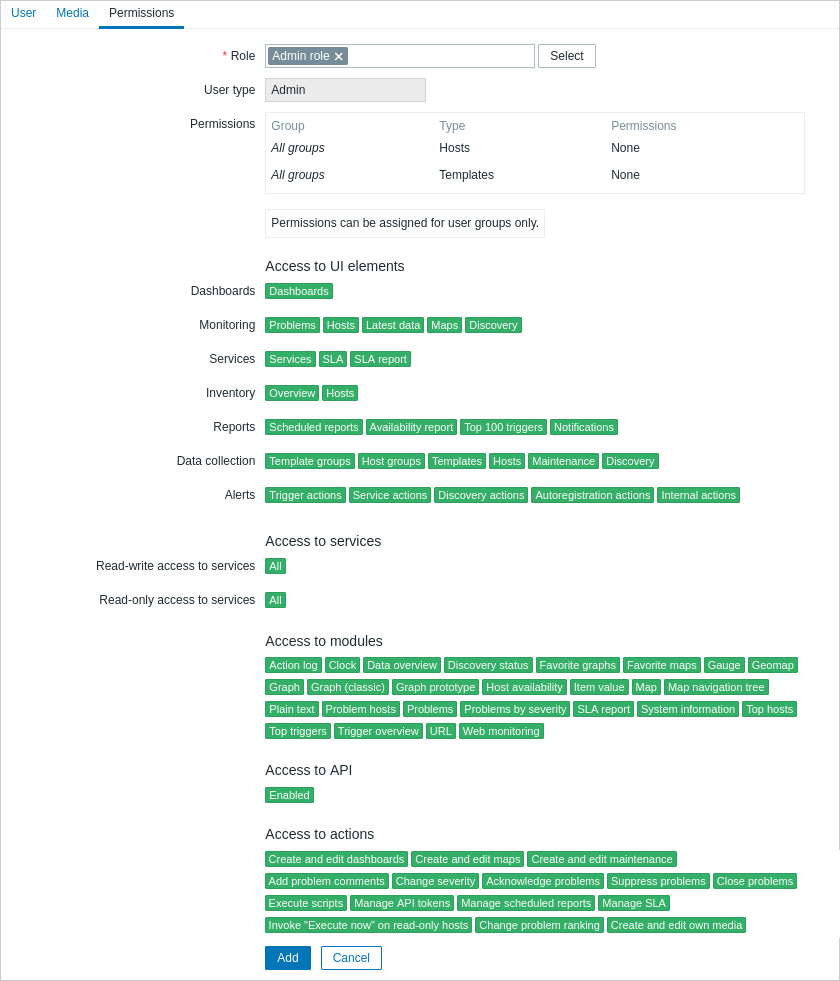
ホストへのアクセス
Zabbix では、任意のホストおよびテンプレートのデータへのアクセスは、ユーザーグループに対して、ホスト/テンプレートグループレベルでのみ許可されます。
これは、個々のユーザーに対してホスト(またはホストグループ)へのアクセス権を直接付与することはできないことを意味します。
ホストへのアクセス権は、そのホストを含むホストグループへのアクセス権が付与されたユーザーグループのメンバーである場合にのみ付与できます。
同様に、テンプレートへのアクセス権は、そのテンプレートを含むテンプレートグループへのアクセス権が付与されたユーザーグループのメンバーである場合にのみユーザーに付与できます。