

2 Konfigurowanie hosta
Przegląd
Aby skonfigurować host w frontend Zabbix, wykonaj następujące czynności:
- Przejdź do: Data collection > Hosts lub Monitoring > Hosts
- Kliknij Create host w prawym górnym rogu ekranu (lub nazwę hosta, aby edytować istniejący host)
- Wprowadź parametry hosta w formularzu
Możesz również użyć przycisku Clone w formularzu konfiguracji istniejącego hosta, aby utworzyć nowy host. Ten host będzie miał wszystkie właściwości istniejącego hosta, w tym powiązane szablony, encje (pozycje, wyzwalacze itp.) z tych szablonów, a także encje bezpośrednio przypisane do istniejącego hosta.
Należy pamiętać, że po sklonowaniu host zachowa wszystkie encje szablonu w takiej postaci, w jakiej pierwotnie występują w szablonie. Wszelkie zmiany tych encji wprowadzone na poziomie istniejącego hosta (takie jak zmieniony interwał pozycji, zmodyfikowane wyrażenie regularne lub dodane prototypy do reguły wykrywania niskiego poziomu) nie zostaną sklonowane do nowego hosta; zamiast tego pozostaną takie, jak w szablonie.
Alternatywnie możesz użyć Host Wizard, aby skonfigurować host za pomocą prowadzonego interfejsu krok po kroku.
Konfiguracja
Karta Host zawiera ogólne atrybuty hosta:
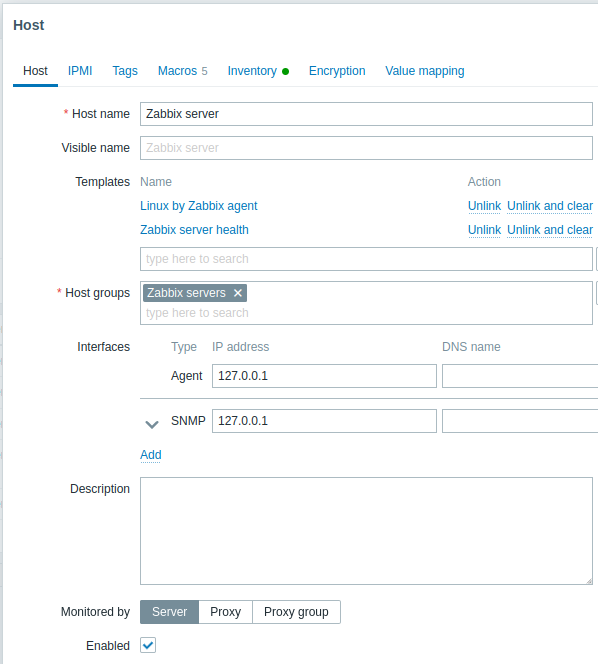
Wszystkie wymagane pola wejściowe są oznaczone czerwoną gwiazdką.
| Parametr | Opis | |
|---|---|---|
| Nazwa hosta | Wprowadź unikatową nazwę hosta. Dozwolone są znaki alfanumeryczne, spacje, kropki, myślniki i podkreślenia. Spacje na początku i na końcu są niedozwolone. Uwaga: Jeśli na konfigurowanym hoście działa Zabbix agent, parametr Hostname w pliku konfiguracyjnym agenta musi mieć taką samą wartość jak wprowadzona tutaj nazwa hosta. Nazwa określona w tym parametrze jest potrzebna do przetwarzania aktywnych kontroli. |
|
| Nazwa widoczna | Wprowadź unikatową nazwę widoczną dla hosta. Jeśli ustawisz tę nazwę, będzie ona wyświetlana na listach, mapach itd. zamiast technicznej nazwy hosta. Ten atrybut obsługuje kodowanie UTF-8. | |
| Szablony | Połącz szablony z hostem. Wszystkie encje (pozycje, wyzwalacze itd.) zostaną odziedziczone z szablonu. Aby połączyć nowy szablon, zacznij wpisywać jego nazwę w polu tekstowym. Zostanie wyświetlona lista pasujących szablonów; przewiń ją, aby wybrać szablon. Możesz także kliknąć przycisk Wybierz obok pola i wybrać szablony z listy w wyskakującym oknie. Wszystkie wybrane szablony zostaną połączone z hostem po zapisaniu lub zaktualizowaniu formularza konfiguracji hosta. Aby odłączyć szablon, użyj jednej z dwóch opcji w bloku Połączone szablony: Odłącz - odłącza szablon, ale zachowuje jego encje (pozycje, wyzwalacze itd.); Odłącz i wyczyść - odłącza szablon i usuwa wszystkie jego encje (pozycje, wyzwalacze itd.). Wyświetlane nazwy szablonów są klikalnymi odnośnikami prowadzącymi do formularza konfiguracji szablonu. |
|
| Grupy hostów | Wybierz grupy hostów, do których należy host. Host musi należeć do co najmniej jednej grupy hostów. Nową grupę można utworzyć i połączyć z hostem, dodając nazwę nieistniejącej grupy. | |
| Interfejsy | Host może obsługiwać kilka typów interfejsów: Agent, SNMP, JMX i IPMI. Domyślnie nie są zdefiniowane żadne interfejsy. Aby dodać nowy interfejs, kliknij Dodaj w bloku Interfejsy, wybierz typ interfejsu i wprowadź informacje IP/DNS, Połącz z oraz Port. Uwaga: Interfejsów używanych przez dowolne pozycje nie można usunąć, a odnośnik Usuń jest dla nich nieaktywny. Wartość „IP” lub „DNS” z interfejsu SNMP jest również używana dla pułapek SNMP. Podczas dopasowywania używana jest tylko wybrana wartość „IP” lub „DNS” z interfejsu hosta. Dodatkowe informacje dotyczące konfigurowania interfejsu SNMP (v1, v2 i v3) zawiera sekcja Konfigurowanie monitorowania SNMP. |
|
| Adres IP | Adres IP hosta (opcjonalnie). | |
| Nazwa DNS | Nazwa DNS hosta (opcjonalnie). | |
| Połącz z | Kliknięcie odpowiedniego przycisku określi, czego serwer Zabbix ma używać do pobierania danych z agentów: IP - połączenie z adresem IP hosta (zalecane) DNS - połączenie z nazwą DNS hosta |
|
| Port | Numer portu TCP/UDP. Wartości domyślne to: 10050 dla Zabbix agent, 161 dla agenta SNMP, 12345 dla JMX i 623 dla IPMI. | |
| Domyślny | Zaznacz przycisk radiowy, aby ustawić interfejs domyślny. | |
| Opis | Wprowadź opis hosta. | |
| Monitorowany przez | Wybierz, czy host jest monitorowany przez: Serwer - host jest monitorowany przez serwer Zabbix; Proxy - host jest monitorowany przez niezależny proxy; Grupę proxy - host jest monitorowany przez grupę proxy. |
|
| Proxy | Wyświetlana jest nazwa przypisanego proxy (tylko jeśli serwer Zabbix przypisał proxy z wybranej grupy proxy). To pole jest wyświetlane tylko wtedy, gdy host jest monitorowany przez grupę proxy. |
|
| Włączony | Po zaznaczeniu pola wyboru host jest włączony - gotowy do monitorowania. Po usunięciu zaznaczenia host jest wyłączony - niemonitorowany: W przypadku pasywnych żądań danych inicjowanych przez serwer Zabbix/proxy (na przykład Zabbix agent, agent SNMP, proste kontrole) monitorowanie zostaje wyłączone po synchronizacji konfiguracji. Wyzwalacze i akcje powiązane z hostem również zostają wyłączone dopiero po ponownym załadowaniu konfiguracji. W przypadku aktywnych kontroli Zabbix agent monitorowanie zostaje zatrzymane w czasie (około 5 sekund), w którym Zabbix agent otrzyma informację o wyłączeniu hosta. W tym krótkim okresie host będzie nadal lokalnie zbierać dane dla aktywnych kontroli i próbować wysyłać je do serwera/proxy; jednak ponieważ host jest oznaczony jako Wyłączony, serwer/proxy odrzuci te dane. Po wyłączeniu hosta jego pozycje są natychmiast usuwane z pamięci podręcznej historii (z wyjątkiem ich ostatnich wartości, które są zachowywane dla dzienników). |
|
Karta IPMI zawiera atrybuty zarządzania IPMI.
| Parametr | Opis |
|---|---|
| Algorytm uwierzytelniania | Wybierz algorytm uwierzytelniania. |
| Poziom uprawnień | Wybierz poziom uprawnień. |
| Nazwa użytkownika | Nazwa użytkownika używana do uwierzytelniania. Można używać makr użytkownika. |
| Hasło | Hasło używane do uwierzytelniania. Można używać makr użytkownika. |
Karta Tagi umożliwia definiowanie tagów na poziomie hosta. Wszystkie problemy tego hosta zostaną oznaczone wartościami wprowadzonymi tutaj.
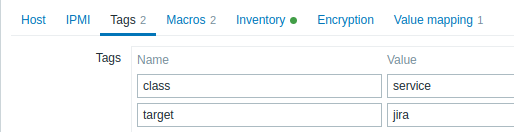
W tagach obsługiwane są makra użytkownika, makra {INVENTORY.*}, {HOST.HOST}, {HOST.NAME}, {HOST.CONN}, {HOST.DNS}, {HOST.IP}, {HOST.PORT} i {HOST.ID}.
Karta Makra umożliwia definiowanie makr użytkownika na poziomie hosta w postaci par nazwa-wartość. Należy pamiętać, że wartości makr mogą być przechowywane jako zwykły tekst, tekst poufny lub sekret Vault. Można również dodać opis.
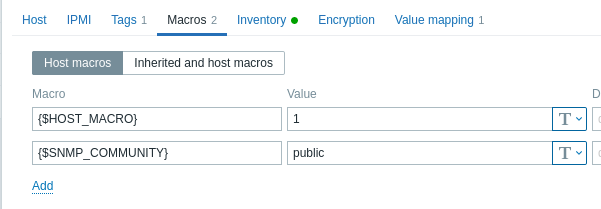
Możesz także wyświetlić tutaj makra użytkownika na poziomie szablonu i globalne makra użytkownika, jeśli wybierzesz opcję Odziedziczone i makra hosta. W tym miejscu wyświetlane są wszystkie zdefiniowane makra użytkownika dla hosta wraz z wartościami, na które są rozwijane, oraz ich źródłem.
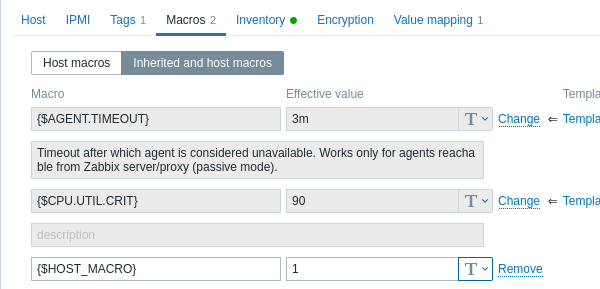
Dla wygody udostępniono odnośniki do odpowiednich szablonów i globalnej konfiguracji makr. Możliwa jest również edycja makra szablonu/globalnego na poziomie hosta, co skutecznie tworzy kopię makra na hoście.
Karta Inwentaryzacja umożliwia ręczne wprowadzenie informacji dotyczących inwentaryzacji hosta. Możesz także wybrać włączenie automatycznego wypełniania inwentaryzacji (Automatycznie) lub wyłączyć wypełnianie inwentaryzacji dla tego hosta.
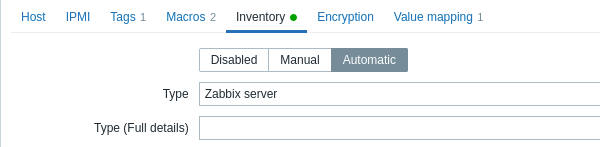
Jeśli inwentaryzacja jest włączona (ręcznie lub automatycznie), obok nazwy karty wyświetlana jest zielona kropka.
Szyfrowanie
Karta Szyfrowanie umożliwia wymaganie zaszyfrowanych połączeń z hostem.
| Parameter | Description |
|---|---|
| Connections to host | W jaki sposób serwer Zabbix lub proxy łączy się z agentem Zabbix na hoście: bez szyfrowania (domyślnie), z użyciem PSK (pre-shared key) lub certyfikatu. |
| Connections from host | Wybierz, jaki typ połączeń jest dozwolony z hosta (tj. od agenta Zabbix i Zabbix sendera). Można jednocześnie wybrać kilka typów połączeń (przydatne do testowania i przełączania na inny typ połączenia). Domyślnie: "No encryption". |
| Issuer | Dozwolony wystawca certyfikatu. Certyfikat jest najpierw weryfikowany za pomocą CA (certificate authority). Jeśli jest poprawny i podpisany przez CA, pole Issuer można wykorzystać do dalszego ograniczenia dozwolonego CA. To pole jest przeznaczone do użycia, jeśli instalacja Zabbix korzysta z certyfikatów od wielu CA. Jeśli to pole jest puste, akceptowana jest dowolna CA. |
| Subject | Dozwolony podmiot certyfikatu. Certyfikat jest najpierw weryfikowany za pomocą CA. Jeśli jest poprawny i podpisany przez CA, pole Subject można wykorzystać, aby zezwolić tylko na jedną wartość ciągu Subject. Jeśli to pole jest puste, akceptowany jest dowolny poprawny certyfikat podpisany przez skonfigurowaną CA. |
| PSK identity | Ciąg identyfikacyjny pre-shared key. Nie umieszczaj w identyfikatorze PSK informacji wrażliwych, ponieważ jest on przesyłany przez sieć bez szyfrowania, aby poinformować odbiorcę, którego PSK użyć. |
| PSK | Pre-shared key (ciąg szesnastkowy). Maksymalna długość: 512 cyfr szesnastkowych (PSK o rozmiarze 256 bajtów), jeśli Zabbix używa biblioteki GnuTLS lub OpenSSL, 64 cyfry szesnastkowe (PSK o rozmiarze 32 bajtów), jeśli Zabbix używa biblioteki mbed TLS (PolarSSL). Przykład: 1f87b595725ac58dd977beef14b97461a7c1045b9a1c963065002c5473194952 |
Mapowanie wartości
Karta Mapowanie wartości umożliwia skonfigurowanie przyjaznej dla użytkownika reprezentacji danych pozycji w mapowaniach wartości.