
Journal d'audit
Vue d'ensemble
Dans Zabbix Cloud, le journal d'audit enregistre l'activité des utilisateurs et du système.
Après vous être connecté à un compte Zabbix Cloud, accédez à Account > Audit log pour afficher les enregistrements du journal d'audit. Les entrées du journal d'audit disponibles pour un utilisateur dépendent du rôle de son organisation.
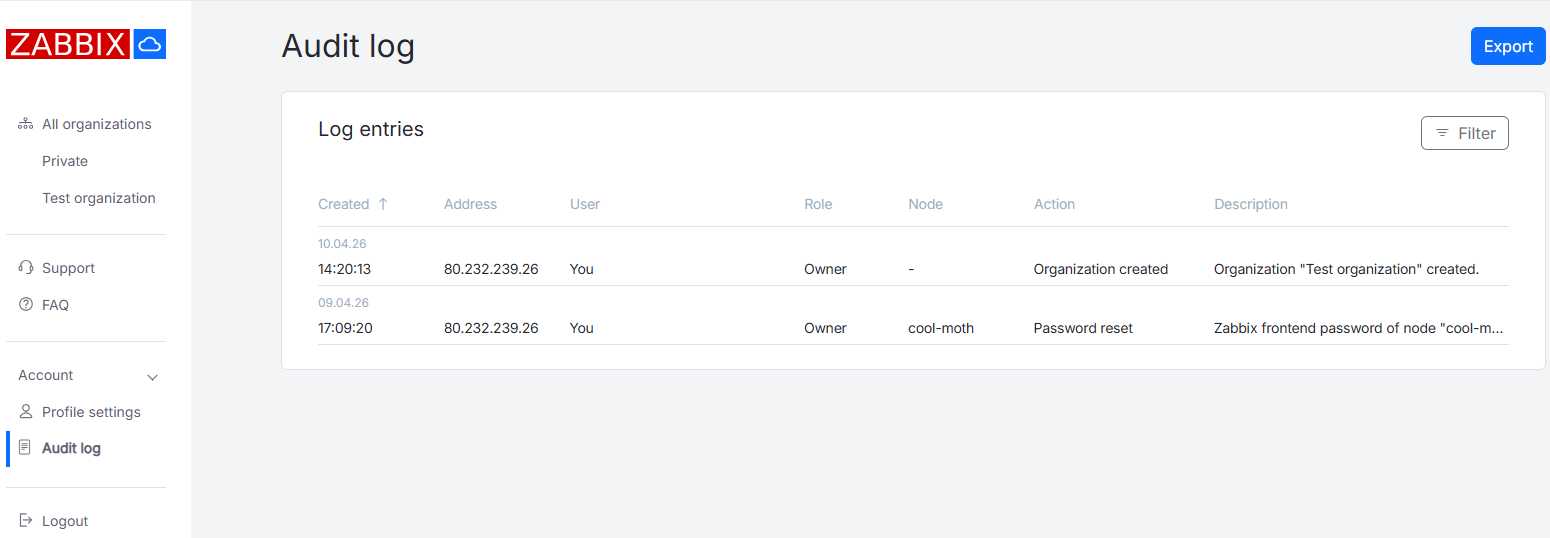
Affichage des enregistrements du journal d'audit
Les enregistrements du journal d'audit sont affichés dans un tableau.
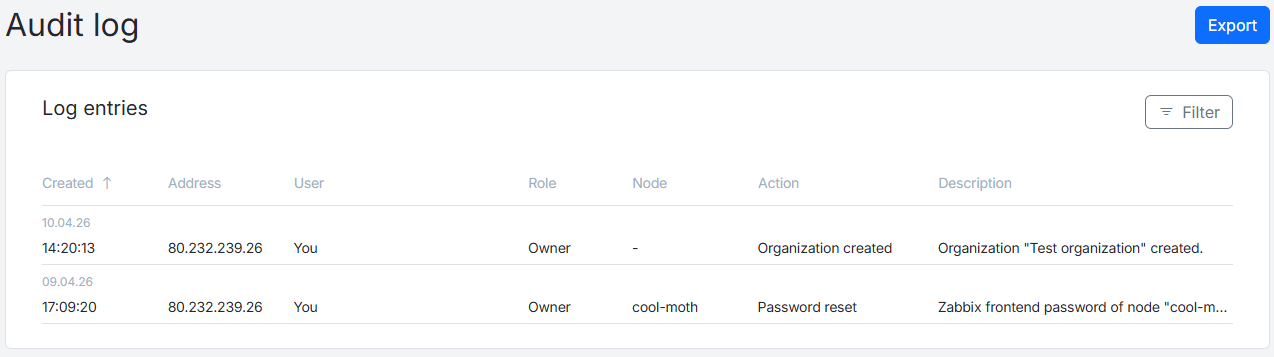
Le tableau contient les informations suivantes :
| Column | Description |
|---|---|
| Created | Date et heure de création de l'entrée du journal. L'heure affichée correspond au fuseau horaire de l'utilisateur sélectionné dans la liste déroulante User timezone dans Account > Profile settings. |
| User | Nom de l'utilisateur de l'organisation qui a effectué l'action. |
| Role | Le rôle de l'utilisateur qui a effectué l'action. |
| Node | Nom du nœud lié à l'action. |
| Action | Nom de l'action effectuée. |
| Description | Description de l'action effectuée. |
Les noms des colonnes peuvent être cliqués pour trier les enregistrements par ordre croissant ou décroissant.
Les enregistrements du journal d'audit filtrés peuvent être exportés au format .csv à l'aide du bouton Export.
Utilisation des filtres
Utilisez le bouton Filtrer pour ouvrir le filtre.
Pour afficher les résultats filtrés, cliquez sur Appliquer après avoir sélectionné un ou plusieurs paramètres de filtrage. Pour effacer le filtre, cliquez sur Tout effacer.
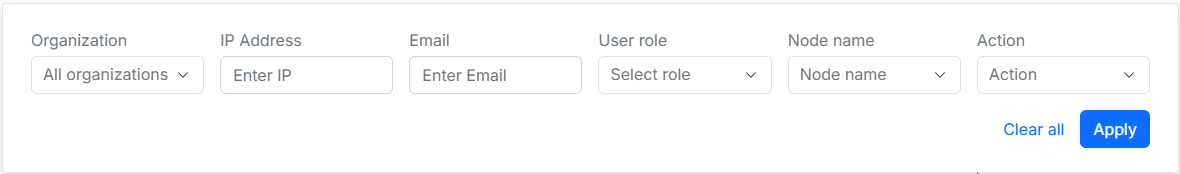
Il est possible de filtrer les enregistrements selon un ou plusieurs paramètres. Les paramètres de filtrage suivants sont disponibles :
| Paramètre | Description |
|---|---|
| Organisation | Sélectionnez toutes les organisations ou une organisation spécifique. |
| Adresse IP | Indiquez une adresse IP. |
| Indiquez une adresse e-mail associée à l'utilisateur. | |
| Rôle utilisateur | Sélectionnez tous les rôles ou un rôle spécifique : Propriétaire, Administrateur ou Utilisateur. |
| Nom du nœud | Sélectionnez tous les nœuds ou un nœud spécifique. |
| Action | Sélectionnez un type d'action spécifique. |
Le journal d'audit suit les actions suivantes :
- Nœud créé
- Nœud supprimé
- Nœud mis à niveau
- Version du nœud mise à jour
- Mot de passe réinitialisé
- Maintenance mise à jour
- Paramètre de l'historique mis à jour
- Date d'expiration du nœud prolongée
- Configuration du proxy mise à jour
- Sauvegarde créée
- Sauvegarde supprimée
- Sauvegarde restaurée
- Sauvegarde mise à jour
- Filtre d'accès ajouté
- Filtre d'accès mis à jour
- Filtre d'accès supprimé
- Chiffrement activé
- Chiffrement désactivé
- Abonnement annulé
- Abonnement renouvelé
- Échec du paiement de l'abonnement
- Paiement nécessitant une confirmation
- Organisation créée
- Organisation supprimée
- Administrateur invité
- Utilisateur invité
- Administrateur rejoint
- Utilisateur rejoint
- Administrateur retiré de l'organisation
- Utilisateur retiré de l'organisation
- Nœud ajouté à l'organisation
- Nœud retiré de l'organisation
- Accès au nœud accordé
- Accès au nœud révoqué
- Paramètres utilisateur mis à jour
- Paiement créé
- Paiement effectué
- Échec du paiement
- Frais de TVA appliqués
- Échec de la validation de la TVA
- Informations de facturation mises à jour
- Mode de paiement mis à jour
- Mode de paiement supprimé
- Nœud prépayé créé
- Nœud prépayé mis à jour
- Incident commencé
- Incident terminé