
1 Configuração do CyberArk
Esta seção explica como configurar o Zabbix para recuperar segredos do CyberArk Vault CV12.
O vault deve ser instalado e configurado conforme descrito na documentação oficial do CyberArk.
Para saber mais sobre a configuração do TLS no Zabbix, consulte Armazenamento de segredos.
Credenciais do banco de dados
O acesso a um segredo com credenciais do banco de dados é configurado separadamente para cada componente do Zabbix.
Server e proxies
Para obter as credenciais do banco de dados do vault para o server ou proxy do Zabbix, especifique os seguintes parâmetros de configuração no arquivo de configuração:
Vault- qual provedor de vault deve ser usado;VaultURL- URL HTTP(S) do server do vault;VaultDBPath- consulta ao segredo do vault que contém as credenciais do banco de dados, que serão recuperadas pelas chaves "Content" e "UserName" (essa opção só pode ser usada se DBUser e DBPassword não forem especificados);VaultTLSCertFile,VaultTLSKeyFile- nomes dos arquivos do certificado e da chave SSL; a configuração dessas opções não é obrigatória, mas é altamente recomendada;VaultPrefix- prefixo personalizado para o caminho ou a consulta do vault, dependendo do vault; se não for especificado, será usado o padrão mais adequado.
Os parâmetros de configuração Vault, VaultURL, VaultTLSCertFile, VaultTLSKeyFile e VaultPrefix também são usados para a autenticação no vault ao processar macros de segredo do vault pelo server do Zabbix (e pelo proxy do Zabbix, se configurado). O server e os proxies do Zabbix não abrirão macros de segredo do vault que contenham credenciais do banco de dados de VaultDBPath.
O server e o proxy do Zabbix leem os parâmetros de configuração relacionados ao vault dos arquivos zabbix_server.conf e zabbix_proxy.conf durante a inicialização.
Exemplo
- Em zabbix_server.conf, especifique os seguintes parâmetros:
Vault=CyberArk
VaultURL=https://127.0.0.1:1858
VaultDBPath=AppID=zabbix_server&Query=Safe=passwordSafe;Object=zabbix_server_database
VaultTLSCertFile=cert.pem
VaultTLSKeyFile=key.pem
VaultPrefix=/AIMWebService/api/Accounts?- O Zabbix enviará a seguinte solicitação de API para o cofre:
curl \
--header "Content-Type: application/json" \
--cert cert.pem \
--key key.pem \
https://127.0.0.1:1858/AIMWebService/api/Accounts?AppID=zabbix_server&Query=Safe=passwordSafe;Object=zabbix_server_database- A resposta do cofre conterá as chaves "Content" e "UserName":
{
    "Content": <password>,
    "UserName": <username>,
    "Address": <address>,
    "Database": <Database>,
    "PasswordChangeInProcess":<PasswordChangeInProcess>
}- Como resultado, o Zabbix usará as seguintes credenciais para autenticação no banco de dados:
- Usuário: <username>
- Senha: <password>
frontend
Para obter as credenciais do banco de dados do vault para o frontend do Zabbix, especifique os seguintes parâmetros durante a instalação do frontend.
- Na etapa Configure DB Connection, defina o parâmetro Store credentials in como "CyberArk Vault".
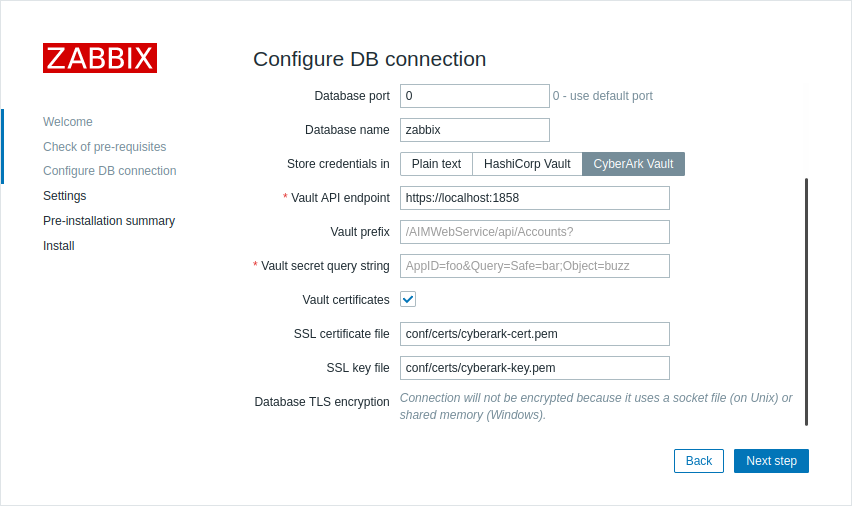
- Em seguida, preencha os parâmetros adicionais:
| Parâmetro | Obrigatório | Valor padrão | Descrição |
|---|---|---|---|
| Vault API endpoint | sim | https://localhost:1858 | Especifique a URL para conexão com o vault no formato scheme://host:port |
| Vault prefix | não | /AIMWebService/api/Accounts? | Forneça um prefixo personalizado para o caminho ou a consulta do vault. Se não for especificado, o valor padrão será usado. |
| Vault secret query string | sim | Uma consulta que especifica de onde as credenciais do banco de dados devem ser recuperadas. Exemplo: AppID=foo&Query=Safe=bar;Object=buzz |
|
| Vault certificates | não | Após marcar a caixa de seleção, parâmetros adicionais serão exibidos, permitindo configurar a autenticação do cliente. Embora esse parâmetro seja opcional, é altamente recomendável habilitá-lo para a comunicação com o CyberArk Vault. | |
| SSL certificate file | não | conf/certs/cyberark-cert.pem | Caminho para o arquivo de certificado SSL. O arquivo deve estar no formato PEM. Se o arquivo de certificado também contiver a chave privada, deixe o parâmetro SSL key file vazio. |
| SSL key file | não | conf/certs/cyberark-key.pem | Nome do arquivo de chave privada SSL usado para a autenticação do cliente. O arquivo deve estar no formato PEM. |
Valores de macro de usuário
Para usar o CyberArk Vault para armazenar valores de macro de usuário de Vault secret, certifique-se de que:
- o Zabbix server esteja configurado para funcionar com o CyberArk Vault;
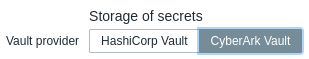
- o parâmetro Vault provider em Administration → General → Other esteja definido como "CyberArk Vault".
O Zabbix server (e o Zabbix proxy, se configurado) requer acesso aos valores de macro de Vault secret do vault. O Zabbix frontend não precisa desse acesso.
O valor da macro deve conter uma consulta (como query:key).
Consulte Vault secret macros para obter informações detalhadas sobre o processamento de valores de macro pelo Zabbix.
Sintaxe da consulta
O símbolo de dois pontos (":") é reservado para separar a consulta da chave.
Se uma consulta contiver uma barra ou dois pontos, esses símbolos devem ser codificados em URL ("/" é codificado como "%2F", ":" é codificado como "%3A").
Exemplo
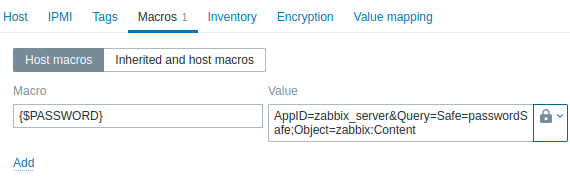
- No Zabbix, adicione uma macro de usuário {$PASSWORD} do tipo Vault secret e com o valor
AppID=zabbix_server&Query=Safe=passwordSafe;Object=zabbix:Content
- O Zabbix enviará a seguinte solicitação de API para o vault:
curl \
--header "Content-Type: application/json" \
--cert cert.pem \
--key key.pem \
https://127.0.0.1:1858/AIMWebService/api/Accounts?AppID=zabbix_server&Query=Safe=passwordSafe;Object=zabbix_server_database- A resposta do vault conterá a chave "Content":
{
    "Content": <password>,
    "UserName": <username>,
    "Address": <address>,
    "Database" :<Database>,
    "PasswordChangeInProcess":<PasswordChangeInProcess>
}- Como resultado, o Zabbix irá resolver a macro {$PASSWORD} para o valor - <password>
Atualizar a configuração existente
Para atualizar uma configuração existente para recuperar segredos de um CyberArk Vault:
-
Atualize os parâmetros do arquivo de configuração do Zabbix server ou proxy conforme descrito na seção Credenciais do banco de dados.
-
Atualize as configurações de conexão do banco de dados reconfigurando o frontend do Zabbix e especificando os parâmetros necessários conforme descrito na seção Frontend. Para reconfigurar o frontend do Zabbix, abra a URL de configuração do frontend no navegador:
- para Apache: http://<server_ip_ou_nome>/zabbix/setup.php
- para Nginx: http://<server_ip_ou_nome>/setup.php
Como alternativa, esses parâmetros podem ser definidos no arquivo de configuração do frontend (zabbix.conf.php):
$DB['VAULT']                    = 'CyberArk';
$DB['VAULT_URL']                = 'https://127.0.0.1:1858';
$DB['VAULT_DB_PATH']            = 'AppID=foo&Query=Safe=bar;Object=buzz';
$DB['VAULT_TOKEN']              = '';
$DB['VAULT_CERT_FILE']          = 'conf/certs/cyberark-cert.pem';
$DB['VAULT_KEY_FILE']           = 'conf/certs/cyberark-key.pem';
$DB['VAULT_PREFIX'] = '';- Configure macros de usuário conforme descrito na seção Valores de macro de usuário, se necessário.
Para atualizar uma configuração existente para recuperar segredos de um HashiCorp Vault, consulte Configuração do HashiCorp.