
2 LDAP
Pārskats
Ārējo LDAP autentifikāciju var izmantot, lai pārbaudītu lietotājvārdus un paroles.
Zabbix LDAP autentifikācija darbojas vismaz ar Microsoft Active Directory un OpenLDAP.
Ja ir konfigurēta tikai LDAP pierakstīšanās, tad lietotājam ir jāeksistē arī Zabbix, taču tā Zabbix parole netiks izmantota. Ja autentifikācija ir veiksmīga, tad Zabbix salīdzinās lokālu lietotājvārdu ar lietotājvārda atribūtu, ko atgriež LDAP.
Lietotāju nodrošināšana
LDAP lietotājiem ir iespējams konfigurēt JIT (just-in-time) lietotāju nodrošināšanu. Šādā gadījumā lietotājam nav obligāti jābūt jau izveidotam Zabbix. Lietotāja kontu var izveidot, kad lietotājs pirmo reizi piesakās Zabbix.
Kad LDAP lietotājs ievada savu LDAP pieteikšanās vārdu un paroli, Zabbix pārbauda, vai šis lietotājs pastāv noklusējuma LDAP serverī. Ja lietotājs pastāv un viņam vēl nav konta Zabbix, Zabbix tiek izveidots jauns lietotājs, un lietotājs var pieteikties.
Lietotājs, kas izveidots, izmantojot JIT nodrošināšanu, tiek saistīts ar LDAP serveri (direktoriju), kas izveides brīdī ir iestatīts kā noklusējuma serveris. Vēlāka noklusējuma LDAP servera maiņa nemaina un neatjaunina LDAP serveri, kas saistīts ar lietotājiem, kuri jau ir nodrošināti.
Ja JIT nodrošināšana ir iespējota, cilnē Autentifikācija ir jānorāda lietotāju grupa deprovisionētiem lietotājiem.
JIT nodrošināšana ļauj arī atjaunināt nodrošināto lietotāju kontus, pamatojoties uz LDAP veiktajām izmaiņām. Piemēram, ja lietotājs tiek pārvietots no vienas LDAP grupas uz citu, lietotājs tiks pārvietots arī no vienas grupas uz citu Zabbix; ja lietotājs tiek noņemts no LDAP grupas, lietotājs tiks noņemts arī no grupas Zabbix un, ja viņš nepieder nevienai citai grupai, pievienots deprovisionēto lietotāju grupai. Nodrošinātie lietotāju konti tiek atjaunināti, pamatojoties uz konfigurēto nodrošināšanas periodu vai kad lietotājs piesakās Zabbix.
Ņemiet vērā, ka fona nodrošināšanu veic Zabbix lietotāja saskarne, kad lietotājs ar to mijiedarbojas vai pārlūkprogrammā ir atvērta vismaz viena lietotāja saskarnes lapa. Lietotāju nodrošināšanai nav paredzētu fona procesu.
LDAP atbalsta trīs veidus, kā autentifikācijas un meklēšanas vajadzībām piesaistīties direktorijai:
- Anonīma piesaiste - nav norādīts Bind DN / Bind password, un LDAP serveris atļauj anonīmus vaicājumus.
- Īpašs piesaistes lietotājs (pakalpojuma konts) - Bind DN / Bind password ir iestatīts konkrētam LDAP kontam, un Zabbix to izmanto meklēšanai un nodrošināšanai. Šī ir ieteicamā un elastīgākā opcija, jo Zabbix var veikt meklēšanu un fona nodrošināšanu bez galalietotāja akreditācijas datiem.
- Tieša lietotāja piesaiste - Zabbix veic piesaisti, izmantojot akreditācijas datus, ko lietotājs ievada pieteikšanās laikā (nav konfigurēts Bind DN / Bind password); to konfigurē, Base DN iekļaujot vietturi, piemēram,
uid=%{user}. Šajā režīmā Zabbix piekļūst lietotāja parolei tikai interaktīvās pieteikšanās laikā. Tādēļ nodrošināšanas darbības, kurām nepieciešama autentifikācija LDAP ārpus lietotāja pieteikšanās sesijas (piemēram, izmantojot pogu Nodrošināt tagad vai palaižot fona nodrošināšanu, kad lietotājs nav aktīvi pieteicies), nevar autentificēties un tādēļ nedarbosies. Nodrošināšana un atjaunināšana tiešas lietotāja piesaistes gadījumā notiek tikai lietotāja pieteikšanās brīdī.
Vairāki serveri
Ja nepieciešams, var definēt vairākus LDAP serverus. Piemēram, citu serveri var izmantot citas lietotāju grupas autentificēšanai. Kad LDAP serveri ir konfigurēti, lietotāju grupas konfigurācijā kļūst iespējams atlasīt attiecīgajai lietotāju grupai nepieciešamo LDAP serveri.
Ja lietotājs ir vairākās lietotāju grupās un vairākos LDAP serveros, autentificēšanai tiks izmantots pirmais serveris LDAP serveru sarakstā, kas sakārtots pēc nosaukuma augošā secībā.
Konfigurācija
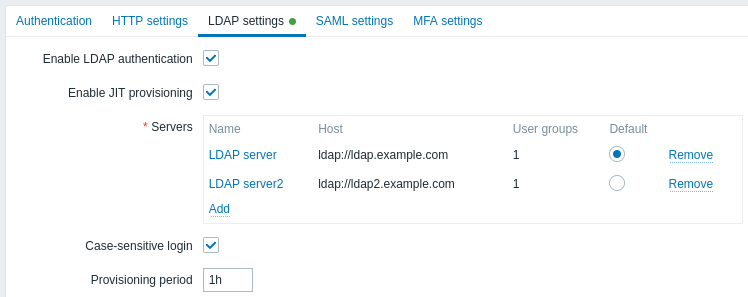
Konfigurācijas parametri:
| Parametrs | Apraksts |
|---|---|
| Iespējot LDAP autentifikāciju | Atzīmējiet izvēles rūtiņu, lai iespējotu LDAP autentifikāciju. |
| Iespējot JIT nodrošināšanu | Atzīmējiet izvēles rūtiņu, lai iespējotu JIT nodrošināšanu. |
| Serveri | Noklikšķiniet uz Pievienot, lai konfigurētu LDAP serveri (skatiet tālāk sadaļu LDAP servera konfigurācija). |
| Reģistrjutīga pieteikšanās | Noņemiet atzīmi no izvēles rūtiņas, lai atspējotu lietotājvārdu reģistrjutīgu pieteikšanos (pēc noklusējuma iespējota). Reģutīgas pieteikšanās atspējošana ļauj, piemēram, pieteikties kā "admin", pat ja Zabbix lietotājs ir "Admin" vai "ADMIN". Ņemiet vērā: ja reģistrjutīga pieteikšanās ir atspējota un ir vairāki Zabbix lietotāji ar līdzīgiem lietotājvārdiem (piemēram, Admin un admin), pieteikšanās šiem lietotājiem vienmēr tiks noraidīta ar šādu kļūdas ziņojumu: "Authentication failed: supplied credentials are not unique." |
| Nodrošināšanas periods | Iestatiet nodrošināšanas periodu, t. i., cik bieži pieteicies lietotājs tiks nodrošināts, strādājot ar lietotāja saskarni. |
LDAP servera konfigurācija
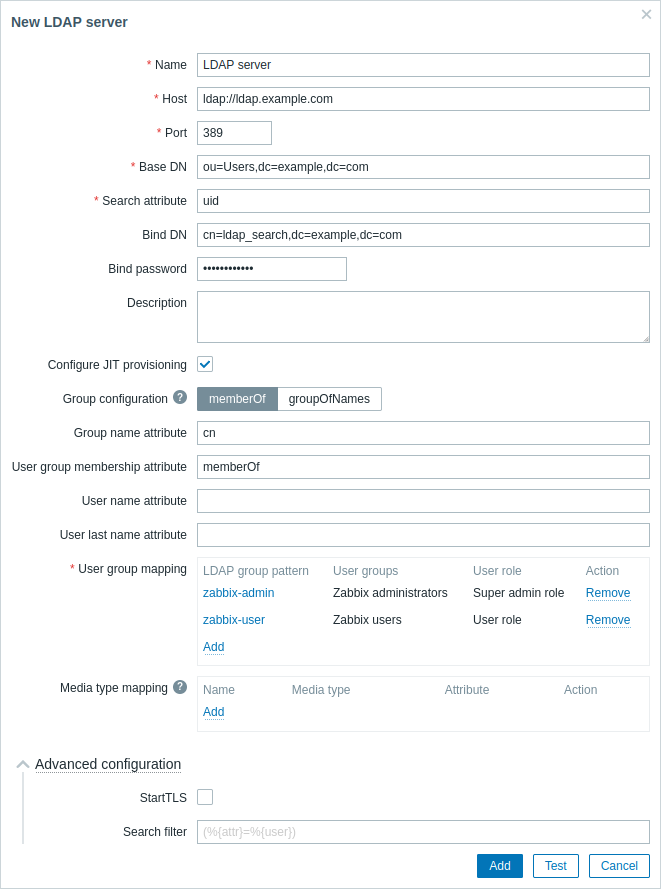
LDAP servera konfigurācijas parametri:
| Parametrs | Apraksts |
|---|---|
| Nosaukums | LDAP servera nosaukums Zabbix konfigurācijā. |
| Hosts | LDAP servera resursdatora nosaukums, IP adrese vai URI. Piemēri: ldap.example.com, 127.0.0.1, ldap://ldap.example.com Drošam LDAP serverim izmantojiet ldaps protokolu un resursdatora nosaukumu. Piemērs: ldaps://ldap.example.com Izmantojot OpenLDAP 2.x.x un jaunāku versiju, var izmantot pilnu LDAP URI formātā ldap://hostname:port vai ldaps://hostname:port. |
| Ports | LDAP servera ports. Noklusējuma vērtība ir 389. Drošam LDAP savienojumam porta numurs parasti ir 636. Netiek izmantots, ja tiek izmantoti pilni LDAP URI. |
| Bāzes DN | Lietotāju kontu bāzes ceļš LDAP serverī: ou=Users,ou=system (OpenLDAP), DC=company,DC=com (Microsoft Active Directory) uid=%{user},dc=example,dc=com (tiešai lietotāja saistīšanai; skatiet tālāk sniegto piezīmi) |
| Meklēšanas atribūts | LDAP konta atribūts, kas tiek izmantots meklēšanai: uid (OpenLDAP), sAMAccountName (Microsoft Active Directory) |
| Saistīšanas DN | LDAP konts saistīšanai un meklēšanai LDAP serverī, piemēri: uid=ldap_search,ou=system (OpenLDAP), CN=ldap_search,OU=user_group,DC=company,DC=com (Microsoft Active Directory) Tiek atbalstīta arī anonīma saistīšana. Ņemiet vērā, ka anonīma saistīšana var atvērt domēna konfigurāciju nesankcionētiem lietotājiem (informācijai par lietotājiem, datoriem, serveriem, grupām, pakalpojumiem u. c.). Drošības apsvērumu dēļ atspējojiet anonīmu saistīšanu LDAP hosts un tā vietā izmantojiet autentificētu piekļuvi. |
| Saistīšanas parole | LDAP konta parole saistīšanai un meklēšanai LDAP serverī. |
| Apraksts | LDAP servera apraksts. |
| Konfigurēt JIT nodrošināšanu | Atzīmējiet šo izvēles rūtiņu, lai parādītu ar JIT nodrošināšanu saistītās opcijas. |
| Grupu konfigurācija | Atlasiet grupu konfigurācijas metodi: memberOf - meklējot lietotājus un viņu grupu dalības atribūtu groupOfNames - meklējot grupas, izmantojot dalībnieka atribūtu Ņemiet vērā, ka memberOf ir ieteicamā metode, jo tā ir ātrāka; izmantojiet groupOfNames, ja LDAP serveris neatbalsta memberOf vai ir nepieciešama grupu filtrēšana. |
| Grupas nosaukuma atribūts | Norādiet atribūtu, no kura iegūt grupas nosaukumu visiem objektiem atribūtā memberOf (skatiet lauku *Lietotāja grupas dalības atribūts).Grupas nosaukums ir nepieciešams lietotāju grupu kartēšanai. |
| Lietotāja grupas dalības atribūts | Norādiet atribūtu, kas satur informāciju par grupām, kurām lietotājs pieder (piemēram, memberOf).Piemēram, atribūts memberOf var saturēt šādu informāciju: memberOf=cn=zabbix-admin,ou=Groups,dc=example,dc=comŠis lauks ir pieejams tikai memberOf metodei. |
| Lietotāja vārda atribūts | Norādiet atribūtu, kas satur lietotāja vārdu. |
| Lietotāja uzvārda atribūts | Norādiet atribūtu, kas satur lietotāja uzvārdu. |
| Lietotāju grupu kartēšana | Kartējiet LDAP lietotāju grupas modeli uz Zabbix lietotāju grupu un lietotāja lomu. Tas ir nepieciešams, lai noteiktu, kādu lietotāju grupu un lomu Zabbix saņems nodrošinātais lietotājs. Noklikšķiniet uz Pievienot, lai pievienotu kartējumu. Lauks LDAP grupas modelis atbalsta aizstājējzīmes (skatiet tālāk sniegto piezīmi). Grupas nosaukumam jāatbilst esošai grupai. Ja LDAP lietotājs atbilst vairākām Zabbix lietotāju grupām, lietotājs kļūst par visu šo grupu dalībnieku. Ja lietotājs atbilst vairākām Zabbix lietotāju lomām, viņš saņems lomu ar augstāko atļauju līmeni. |
| Multivides veidu kartēšana | Kartējiet lietotāja LDAP multivides atribūtus (piemēram, e-pastu) uz Zabbix lietotāja multividi paziņojumu nosūtīšanai (atribūta vērtība tiek izmantota kā multivides lauks Nosūtīt uz). |
| Papildu konfigurācija | Noklikšķiniet uz galvenes Papildu konfigurācija, lai parādītu papildu konfigurācijas opcijas (skatiet tālāk). |
| StartTLS | Atzīmējiet izvēles rūtiņu, lai, veidojot savienojumu ar LDAP serveri, izmantotu StartTLS darbību. Savienojums neizdosies, ja serveris neatbalsta StartTLS. StartTLS nevar izmantot ar serveriem, kas izmanto ldaps protokolu. |
| Meklēšanas filtrs | Definējiet pielāgotu virkni lietotāja autentificēšanai LDAP. Tiek atbalstīti šādi vietturi:%{attr} - meklēšanas atribūta nosaukums (uid, sAMAccountName)%{user} - autentificējamā lietotāja lietotājvārda vērtībaPiemēram, lai veiktu reģistrjutīgu meklēšanu reģistrnejutīgā LDAP vai Microsoft Active Directory vidē, virkni var definēt šādi: (%{attr}:caseExactMatch:=%{user}).Ja filtrs nav pielāgots, LDAP izmantos noklusējuma vērtību: (%{attr}=%{user}). |
Lai konfigurētu LDAP serveri tiešai lietotāja saistīšanai, parametram Bāzes DN pievienojiet atribūtu uid=%{user} (piemēram,uid=%{user},dc=example,dc=com) un atstājiet parametrus BindDN un Saistīšanas parole tukšus.
Autentificējot lietotāju, vietturis %{user} tiks aizstāts ar pieteikšanās laikā ievadīto lietotājvārdu.
Izmantojot tiešu lietotāja saistīšanu, Zabbix interaktīvās pieteikšanās laikā var piekļūt tikai lietotāja akreditācijas datiem.
Tāpēc nodrošināšanas uzdevumi, kas darbojas bez interaktīvas pieteikšanās (piemēram, poga Nodrošināt tūlīt vai user.provision API metode), ignorēs lietotājus, kuri autentificējas, izmantojot tiešu lietotāja saistīšanu, jo Zabbix nevar veikt saistīšanu viņu vārdā.
Izmantojiet anonīmu saistīšanu vai īpašu saistīšanas lietotāju (pakalpojuma kontu), ja nodrošināšanai un LDAP meklēšanai jādarbojas no lietotāja saskarnes, neprasot gala lietotājam pieteikties.
Laukā LDAP grupas modelis aizstājējzīme * regulārajās izteiksmēs darbojas kā .*, atbilstot nullei vai vairākām rakstzīmēm.
Piemēram, modelis *Demo*Admin atbilst gan LDAP grupai WebDemoSuperAdmin, gan WebDemoAdmin.
Modelim jāatbilst visam grupas nosaukumam, tāpēc Demo*Admin (bez sākuma *) neatbilst nevienai no šīm grupām.
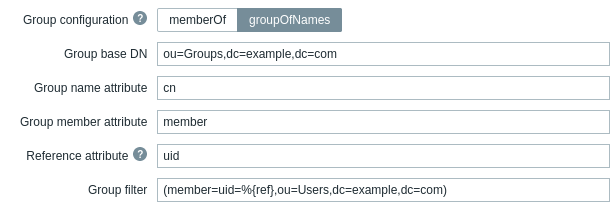
Šie lauki ir specifiski metodei "groupOfNames", kas atlasīta kā Grupu konfigurācijas metode:
| Parametrs | Apraksts |
|---|---|
| Grupas bāzes DN | Grupu bāzes ceļš LDAP serverī. |
| Grupas nosaukuma atribūts | Norādiet atribūtu, no kura iegūt grupas nosaukumu norādītajā grupu bāzes ceļā. Grupas nosaukums ir nepieciešams lietotāju grupu kartēšanai. |
| Grupas dalībnieka atribūts | Norādiet atribūtu, kas satur informāciju par grupas dalībniekiem LDAP (piemēram, member). |
| Atsauces atribūts | Norādiet grupas filtra atsauces atribūtu (skatiet lauku Grupas filtrs). Pēc tam grupas filtrā izmantojiet %{ref}, lai iegūtu šeit norādītā atribūta vērtības. |
| Grupas filtrs | Norādiet filtru, lai izgūtu grupu, kurai lietotājs pieder. Piemēram, (member=uid=%{ref},ou=Users,dc=example,dc=com) atbildīs lietotājam "User1", ja grupas dalībnieka atribūts ir uid=User1,ou=Users,dc=example,dc=com, un atgriezīs grupu, kurai pieder "User1". |
Ja rodas problēmas ar sertifikātiem, lai drošs LDAP savienojums (ldaps) darbotos, konfigurācijas failam /etc/openldap/ldap.conf var būt jāpievieno rinda TLS_REQCERT allow.
Tas var samazināt savienojuma ar LDAP katalogu drošību.
Ieteicams izveidot atsevišķu LDAP kontu (Saistīšanas DN), lai veiktu saistīšanu un meklēšanu LDAP serverī ar minimālām LDAP privilēģijām, nevis izmantotu reālus lietotāju kontus (kas tiek izmantoti, lai pieteiktos Zabbix lietotāja saskarnē).
Šāda pieeja nodrošina lielāku drošību un neprasa mainīt Saistīšanas paroli, kad lietotājs maina savu paroli LDAP serverī.
Iepriekš redzamajā tabulā tas ir konta ldap_search nosaukums.
Piekļuves pārbaude
Poga Testēt ļauj pārbaudīt lietotāja piekļuvi:
| Parametrs | Apraksts |
|---|---|
| Pieteikšanās vārds | LDAP lietotāja vārds, ko pārbaudīt (iepriekš aizpildīts ar pašreizējā lietotāja vārdu no Zabbix lietotāja saskarnes). Šim lietotāja vārdam ir jābūt LDAP serverī. Zabbix neaktivizēs LDAP autentifikāciju, ja nevarēs autentificēt testa lietotāju. |
| Lietotāja parole | LDAP lietotāja parole, ko pārbaudīt. |