
配置主机
概述
要在 Zabbix 前端中配置主机,请执行以下操作:
- 转到 数据采集 > 主机 或 监控 > 主机。
- 单击屏幕右上角的 创建主机(或单击主机名称以编辑现有主机)。
- 在表单中输入主机参数。
您也可以在现有主机的配置表单中使用 克隆 按钮来创建新主机。
该主机将具有现有主机的所有属性,包括关联的模板、这些模板中的实体(监控项、触发器等),以及直接附加到现有主机的实体。
请注意,当主机被克隆时,它将保留所有模板实体,并保持其在模板中的原始状态。
对这些实体在现有主机级别所做的任何更改(例如更改监控项间隔、修改正则表达式或向低级别发现规则添加原型)都不会克隆到新主机;新主机中的这些内容将与模板中的一致。
或者,您也可以使用 主机向导 通过引导式的分步界面来配置主机。
配置
主机选项卡包含主机的一般属性:
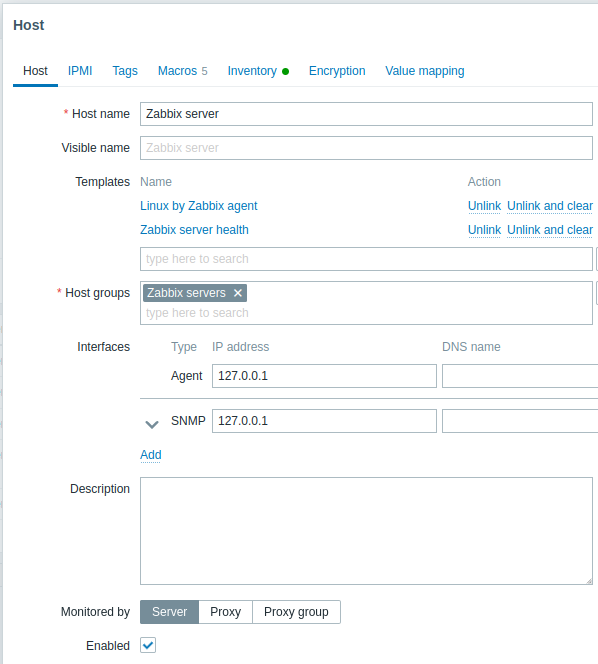
所有必填字段均以红色星号标记。
| 参数 | 描述 | |
|---|---|---|
| 主机名称 | 输入唯一的主机名称。允许使用字母数字字符、空格、点、短横线和下划线。但是,不允许使用开头和结尾的空格。 注意:如果您要配置的主机上运行着 Zabbix agent,则 agent 配置文件参数 Hostname 必须与此处输入的主机名称相同。处理主动检查时需要使用该参数中的名称。 |
|
| 可见名称 | 输入唯一的主机可见名称。如果设置此名称,则在列表、拓扑图等位置将显示该名称,而不是技术主机名称。此属性支持 UTF-8。 | |
| 模板 | 将模板链接到主机。所有实体(监控项、触发器等)都将从模板继承。 要链接新模板,请在文本输入字段中开始输入模板名称。系统将显示匹配的模板列表;向下滚动以进行选择。或者,您可以单击字段旁边的选择,然后在弹出窗口的列表中选择模板。保存或更新主机配置表单时,所有选定的模板都将链接到主机。 要取消链接模板,请使用已链接的模板块中的以下两个选项之一: 取消链接 - 取消链接模板,但保留其实体(监控项、触发器等); 取消链接并清除 - 取消链接模板并删除其所有实体(监控项、触发器等)。 列出的模板名称是可点击的链接,指向模板配置表单。 |
|
| 主机群组 | 选择主机所属的主机群组。主机必须至少属于一个主机群组。通过添加不存在的群组名称,可以创建新群组并将其链接到主机。 | |
| 接口 | 主机支持多种主机接口类型:Agent、SNMP、JMX 和 IPMI。 默认情况下未定义接口。要添加新接口,请在接口块中单击添加,选择接口类型并输入 IP/DNS、连接到和端口信息。 注意:任何监控项正在使用的接口都无法删除,其删除链接将显示为灰色。 SNMP 接口中的“IP”或“DNS”也用于SNMP 陷阱。 匹配期间,仅使用主机接口中选定的“IP”或“DNS”。 有关配置 SNMP 接口(v1、v2 和 v3)的更多详细信息,请参阅配置 SNMP 监控。 |
|
| IP 地址 | 主机 IP 地址(可选)。 | |
| DNS 名称 | 主机 DNS 名称(可选)。 | |
| 连接到 | 单击相应按钮可告知 Zabbix 服务器从 agent 获取数据时使用什么: IP - 连接到主机 IP 地址(推荐) DNS - 连接到主机 DNS 名称 |
|
| 端口 | TCP/UDP 端口号。默认值为:Zabbix agent 使用 10050,SNMP agent 使用 161,JMX 使用 12345,IPMI 使用 623。 | |
| 默认 | 选中单选按钮以设置默认接口。 | |
| 描述 | 输入主机描述。 | |
| 监控方 | 选择监控主机的对象: 服务器 - 主机由 Zabbix 服务器监控; Proxy - 主机由独立 proxy 监控; Proxy 组 - 主机由 proxy 组监控。 |
|
| Proxy | 显示已分配的 proxy 名称(仅当 Zabbix 服务器已从选定的 proxy 组中分配 proxy 时)。 此字段仅在主机由 proxy 组监控时显示。 |
|
| 启用 | 选中复选框后,主机将启用并准备进行监控。 取消选中复选框后,主机将禁用且不再进行监控: 对于由 Zabbix 服务器/proxy 发起的被动数据请求(例如 Zabbix agent、SNMP agent、简单检查),配置同步后将禁用监控。与主机关联的触发器和动作也只有在重新加载配置后才会禁用。 对于 Zabbix agent 的主动检查,监控将在 Zabbix agent 收到主机已禁用的信息后的时间范围内(约 5 秒)停止。在这段短暂时间内,主机仍会在本地收集主动检查的数据,并尝试将其发送到服务器/proxy;但是,由于主机被标记为已禁用,服务器/proxy 将拒绝这些数据。 禁用主机时,其监控项会立即从历史缓存中删除(其最新值除外,日志仍会保留这些值)。 |
|
IPMI选项卡包含 IPMI 管理属性。
| 参数 | 描述 |
|---|---|
| 身份验证算法 | 选择身份验证算法。 |
| 权限级别 | 选择权限级别。 |
| 用户名 | 用于身份验证的用户名。可以使用用户宏。 |
| 密码 | 用于身份验证的密码。可以使用用户宏。 |
标签选项卡允许您定义主机级别的标签。 该主机的所有问题都将使用此处输入的值进行标记。
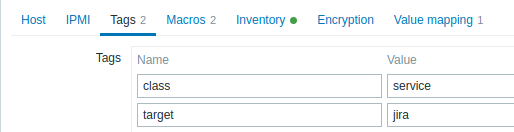
标签支持用户宏、{INVENTORY.*} 宏、{HOST.HOST}、{HOST.NAME}、{HOST.CONN}、{HOST.DNS}、{HOST.IP}、{HOST.PORT} 和 {HOST.ID} 宏。
如果选择继承的和主机标签选项,您还可以在此处查看模板级别的标签。 此处将显示为主机定义的所有用户标签及其来源。
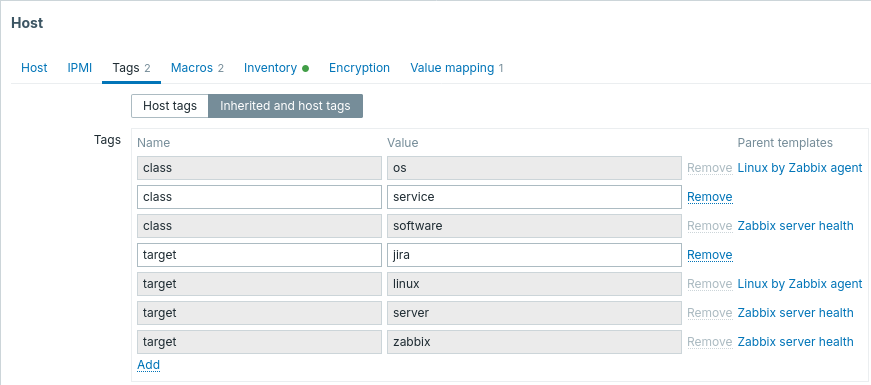
为方便起见,此处提供了指向相应模板的链接。
宏选项卡允许您以名称-值对的形式定义主机级别的用户宏。 请注意,宏值可以保存为纯文本、机密文本或 Vault 机密。 同时支持添加描述。
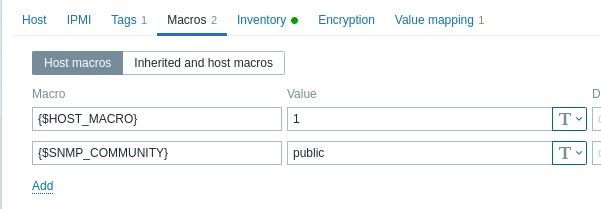
如果选择继承的和主机宏选项,您还可以在此处查看模板级别和全局用户宏。 此处将显示为主机定义的所有用户宏、其解析后的值以及来源。
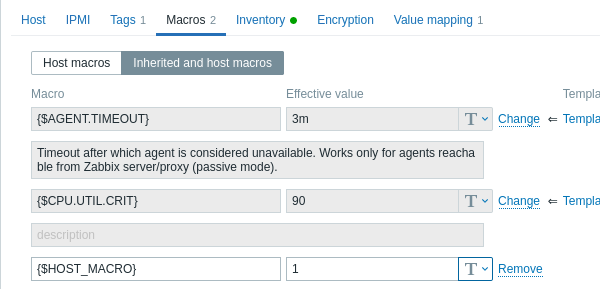
为方便起见,此处提供了指向相应模板和全局宏配置的链接。 您还可以在主机级别编辑模板/全局宏,这实际上会在主机上创建该宏的副本。
资产清单选项卡允许您手动输入主机的资产清单信息。 您还可以选择启用自动资产清单填充,或禁用此主机的资产清单填充。
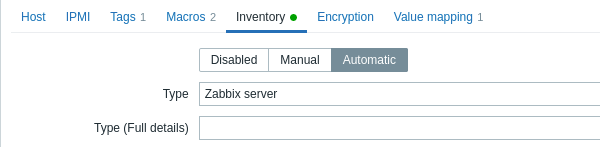
如果启用了资产清单(手动或自动),选项卡名称旁会显示一个绿色圆点。
加密
加密 选项卡允许您要求与主机建立加密连接。
| Parameter | Description |
|---|---|
| Connections to host | 服务器或 proxy 如何连接到主机上的 Zabbix agent:不加密(默认)、使用 PSK(预共享密钥)或证书。 |
| Connections from host | 选择允许从主机发起的连接类型(即来自 Zabbix agent 和 Zabbix sender 的连接)。可以同时选择多种连接类型(适用于测试以及切换到其他连接类型)。默认值为“不加密”。 |
| Issuer | 允许的证书颁发者。证书首先会通过 CA(证书颁发机构)验证。如果证书有效且由 CA 签名,则可使用 Issuer 字段进一步限制允许的 CA。此字段适用于您的 Zabbix 安装使用来自多个 CA 的证书的情况。如果此字段为空,则接受任何 CA。 |
| Subject | 允许的证书主题。证书首先会通过 CA 验证。如果证书有效且由 CA 签名,则可使用 Subject 字段仅允许一个 Subject 字符串值。如果此字段为空,则接受任何由已配置 CA 签名的有效证书。 |
| PSK identity | 预共享密钥标识字符串。 不要在 PSK identity 中放入敏感信息,因为它会以未加密方式通过网络传输,以告知接收方应使用哪个 PSK。 |
| PSK | 预共享密钥(十六进制字符串)。最大长度:如果 Zabbix 使用 GnuTLS 或 OpenSSL 库,则为 512 个十六进制数字(256 字节 PSK);如果 Zabbix 使用 mbed TLS(PolarSSL)库,则为 64 个十六进制数字(32 字节 PSK)。示例:1f87b595725ac58dd977beef14b97461a7c1045b9a1c963065002c5473194952 |
值映射
值映射标签页允许在value mappings中为监控项数据配置便于理解的显示方式。