
配置用户
概述
初始的 Zabbix 安装包含两个预定义用户:
- Admin - 具有完全权限的 Zabbix 超级用户。
- guest - 一个特殊的 Zabbix 用户。 默认情况下,'guest' 用户处于禁用状态。 要启用该用户,请从用户组中移除预定义的 Disabled 组。 您可以使用此用户登录并访问 Zabbix 中的监控页面。 请注意,默认情况下,'guest' 对 Zabbix 对象没有任何权限。
要配置用户:
- 转到 Users> Users。
- 单击 Create user(或单击用户名以编辑现有用户)。
- 在表单中编辑用户属性。
常规属性
用户选项卡包含常规用户属性:
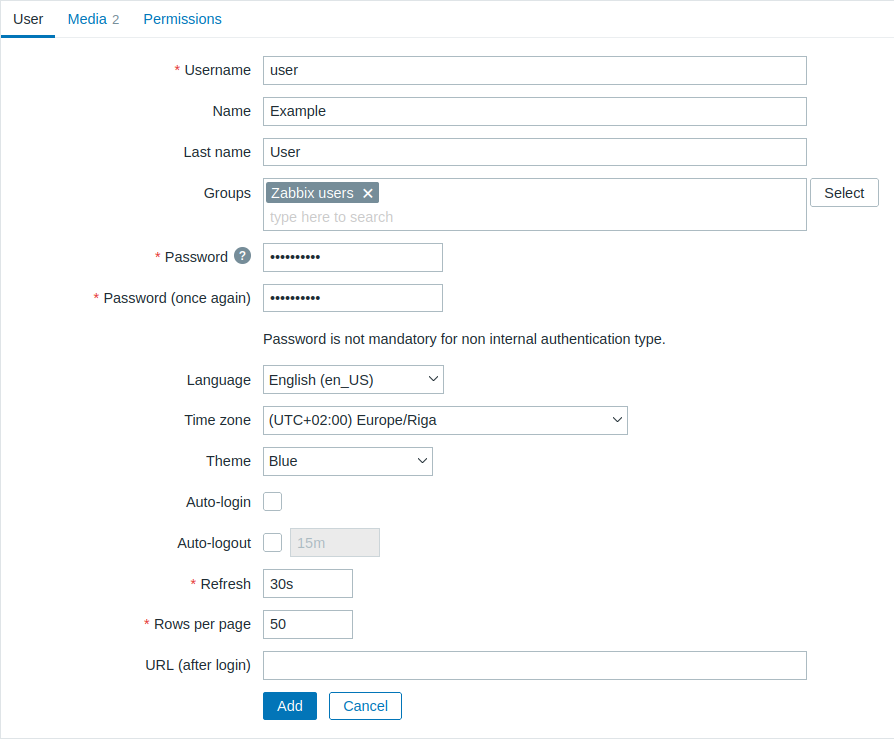
所有必填输入字段均以红色星号标记。
| 参数 | 描述 |
|---|---|
| 用户名 | 唯一的用户名,用作登录名。 |
| 名字 | 用户的名字(可选)。 如果不为空,则会显示在确认信息和通知接收者信息中。 |
| 姓氏 | 用户的姓氏(可选)。 如果不为空,则会显示在确认信息和通知接收者信息中。 |
| 组 | 选择用户所属的用户组。此字段支持自动完成,因此开始输入用户组名称时,会显示包含匹配组的下拉列表。向下滚动以进行选择。也可以点击选择来添加组。点击“x”可移除已选择的组。 用户所属的用户组决定其可以访问哪些主机组和主机。 |
| 密码 | 用于输入用户密码的两个字段;如果用户已存在,则显示更改密码按钮。 点击更改密码按钮会打开两个用于输入新密码的字段。 对于具有超级管理员角色且正在更改自身密码的用户,点击更改密码按钮还会打开一个用于输入当前(旧)密码的字段。 密码更改成功后,密码被更改的用户将从所有活动会话中退出登录。 请注意,只有使用 Zabbix 内部身份验证的用户才能更改密码。 |
| 语言 | Zabbix 前端的语言。 要使翻译正常工作,需要 php gettext 扩展。 |
| 时区 | 选择要在用户级别覆盖全局时区的时区,或选择系统默认以使用全局时区设置。 |
| 主题 | 定义前端的外观: 系统默认 - 使用默认系统设置 蓝色 - 标准蓝色主题 蓝色(经典) - 使用旧版字体的标准蓝色主题 深色 - 备用深色主题 深蓝色 - 深蓝色主题 深色(经典) - 使用旧版字体的备用深色主题 高对比度浅色 - 高对比度浅色主题 高对比度深色 - 高对比度深色主题 |
| 自动登录 | 选中此复选框后,Zabbix 将记住该用户,并在 30 天内自动登录。 使用记住我 30 天登录时: - 自动注销会被重置(会话持续 30 天)。 - 自动登录会启用,以实现无缝重新身份验证。 未使用记住我 30 天登录时: - 自动登录会启用,以实现无缝重新身份验证。 - 自动注销仍由标准超时设置控制。 此功能使用浏览器 Cookie。 |
| 自动注销 | 选中此复选框后,用户将在设定的秒数后自动退出登录(最少 90 秒,最多 1 天)。 请注意,如果启用了记住我 30 天,此设置将被覆盖,因为会话会延长至整个期限。 支持时间后缀,例如 90s、5m、2h、1d。 请注意,在以下情况下,此选项不会生效: * 启用了“如果 Zabbix 服务器停机则显示警告”全局配置选项,并且 Zabbix 前端保持打开。 * 监控菜单页面执行后台信息刷新时。 * 使用选中的记住我 30 天选项登录时。 |
| 刷新 | 设置图形、纯文本数据等使用的刷新频率。可设置为 0 以禁用。 支持时间后缀,例如 90s、5m、1h。 |
| 每页行数 | 可以确定列表中每页显示的行数。 |
| URL(登录后) | 可以让 Zabbix 在成功登录后将用户转到特定 URL,例如问题页面。 |
用户媒体
媒体 选项卡包含为用户定义的所有媒体列表。
媒体用于发送通知。
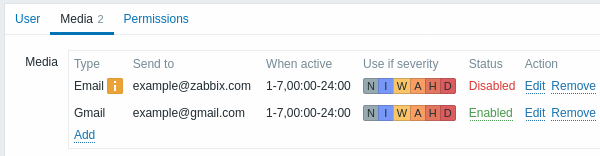
单击 Add 可为用户分配媒体。
如果媒体类型已被禁用:
- 名称后会显示一个黄色信息图标。
- 状态列中会显示 Disabled。
可根据用户的 user role 授予/撤销用户修改自身媒体详情的权限(参见 Create and edit own media 选项)。也可根据用户的 user role 授予/撤销超级管理员用户修改他人媒体详情的权限(参见 Create and edit user media 选项)
有关配置用户媒体的详细信息,请参见 Media types 部分。
权限
权限选项卡包含以下元素的信息:
- 用户角色(任何新创建的用户都必须设置),且只能由 Super admin 类型用户更改。
创建用户时必须指定用户角色(通过 Zabbix User API 创建的情况除外)。
之前创建且未分配角色的用户,仍可在不分配角色的情况下进行编辑。
但是,一旦分配了角色,就只能更改,不能移除。
请注意,没有角色的用户只能通过 LDAP 或 SAML 身份验证登录 Zabbix,前提是其 LDAP/SAML 信息与 Zabbix 中配置的用户组映射相匹配。
- 用户类型(User、Admin、Super admin),在用户角色配置中定义。
- 用户有权访问的主机组和模板组。
- 默认情况下,User 和 Admin 类型用户无权访问任何组、模板和主机。 要授予此类访问权限,必须将用户加入已配置了相关实体权限的用户组。
- 对 Zabbix 前端各部分和元素、模块以及 API 方法的访问权限。
- 允许访问的元素以绿色显示,而拒绝访问的元素以浅灰色显示。
- 执行特定操作的权限。
- 用户被允许执行的操作以绿色显示,而被拒绝的操作以浅灰色显示。
详情请参见权限页面。