用户
概述
在 Users > Users 部分中维护系统用户。
用户
系统会显示现有用户及其详细信息列表。
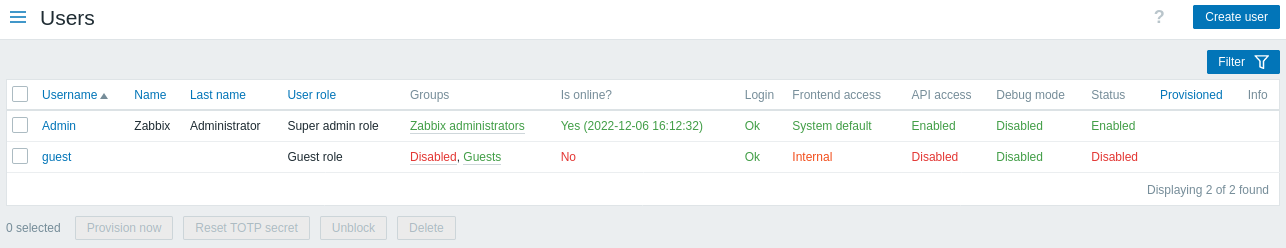
显示的数据:
| 列 | 说明 |
|---|---|
| 用户名 | 用于登录 Zabbix 的用户名。点击用户名可打开用户配置表单。 |
| 名字 | 用户的名字。 |
| 姓氏 | 用户的姓氏。 |
| 用户角色 | 显示用户角色。 |
| 用户组 | 列出用户所属的用户组。点击用户组名称可打开用户组配置表单。已禁用的用户组以红色显示。 |
| 是否在线? | 显示用户的在线状态 - 是或否。用户上次活动的时间显示在括号中。 |
| 登录 | 显示用户的登录状态 - 正常或已阻止。如果用户超过管理 > 常规 > 其他部分中设置的登录失败次数(默认为五次),则可能会被暂时阻止。点击已阻止可以解除对用户的阻止。 |
| 前端访问 | 显示前端访问级别 - 系统默认、内部、LDAP或已禁用,具体取决于为整个用户组设置的级别。 |
| API 访问 | 显示 API 访问状态 - 已启用或已禁用,具体取决于为用户角色设置的状态。 |
| 调试模式 | 显示调试模式状态 - 已启用或已禁用,具体取决于为整个用户组设置的状态。 |
| 状态 | 显示用户状态 - 已启用或已禁用,具体取决于为整个用户组设置的状态。 |
| 已配置 | 显示用户上次配置的日期。 用于通过 LDAP/SAML JIT 配置创建的用户。 |
| 信息 | 显示有关错误的信息。 对于不属于任何用户组的用户,显示黄色警告。 对于没有角色的用户,以及没有角色和用户组的用户,显示红色警告。 |
要配置新用户,请点击右上角的创建用户按钮。
批量编辑选项
列表下方的按钮提供一些批量编辑选项:
- 立即 provisioning - 从 LDAP 更新用户信息(仅当选中 LDAP 用户时,此选项才可用)
- 重置 TOTP 密钥 - 重置所有 TOTP 方法的用户 TOTP 密钥并删除用户会话(仅当启用 MFA 时,此选项才可用;对于没有 TOTP 密钥的用户,不会删除其会话)
- 解除阻止 - 重新启用被阻止用户的系统访问权限
- 删除 - 删除这些用户
要使用这些选项,请先勾选相应用户前面的复选框, 然后点击所需的按钮。
使用筛选器
您可以使用筛选器仅显示您感兴趣的用户。 为获得更好的搜索性能,数据搜索时不会解析宏。
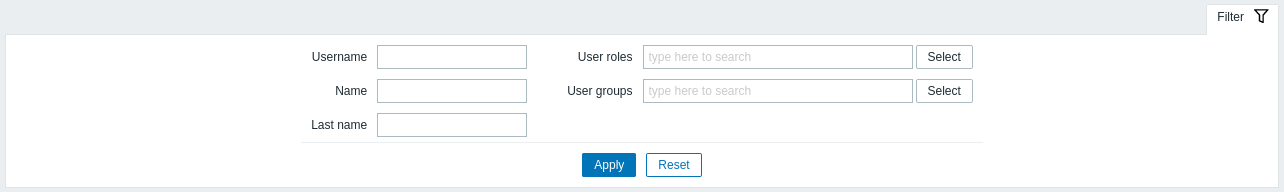
Filter 链接位于用户列表上方。单击它后,会显示一个筛选器,您可以按用户名、名字、姓氏、用户角色和用户组筛选用户。