
权限
概述
在 Zabbix 中,权限取决于用户类型、定制的用户角色以及基于用户组指定的主机访问权限。
用户类型
Zabbix 中的权限主要取决于用户类型:
- User - 对菜单部分的访问权限有限(见下文),默认情况下无权访问任何资源。 必须明确分配对主机组或模板组的权限。
- Admin - 对菜单部分的访问权限不完整(见下文)。 默认情况下,用户无权访问任何主机组。 必须明确授予对主机组或模板组的权限。
- Super admin - 可访问所有菜单部分。 用户对所有主机组和模板组具有读写权限。 不能通过拒绝访问特定组来撤销权限。
菜单访问权限
限制对某些 UI 元素的访问仅会阻止打开相应页面,不会移除在界面的其他部分访问底层数据的能力。
下表说明了不同用户类型对 Zabbix 菜单部分的访问权限:
| 菜单部分 | User | Admin | Super admin | |
|---|---|---|---|---|
| 仪表板 | + | + | + | |
| 监控 | + | + | + | |
| 问题 | + | + | + | |
| 主机 | + | + | + | |
| 最新数据 | + | + | + | |
| 拓扑图 | + | + | + | |
| 自动发现 | + | + | ||
| APM | + | + | + | |
| 追踪 | + | + | + | |
| 指标 | + | + | + | |
| 日志 | + | + | + | |
| 服务 | + | + | + | |
| 服务 | + | + | + | |
| SLA | + | + | ||
| SLA 报告 | + | + | + | |
| 资产清单 | + | + | + | |
| 概览 | + | + | + | |
| 主机 | + | + | + | |
| 报告 | + | + | + | |
| 系统信息 | + | + | ||
| 计划报告 | + | + | ||
| 可用性报告 | + | + | + | |
| 前 100 个触发器 | + | + | + | |
| 审计日志 | + | |||
| 操作日志 | + | |||
| 通知 | + | + | ||
| 数据采集 | + | + | ||
| 模板组 | + | + | ||
| 主机组 | + | + | ||
| 模板 | + | + | ||
| 主机 | + | + | ||
| 维护 | + | + | ||
| 事件关联 | + | |||
| 自动发现 | + | + | ||
| 告警 | + | + | ||
| 触发器操作 | + | + | ||
| 服务操作 | + | + | ||
| 自动发现操作 | + | + | ||
| 自动注册操作 | + | + | ||
| 内部操作 | + | + | ||
| 媒介类型 | + | |||
| 脚本 | + | |||
| 用户 | + | |||
| 用户组 | + | |||
| 用户角色 | + | |||
| 用户 | + | |||
| API 令牌 | + | |||
| 身份验证 | + | |||
| 设备 | + | |||
| 管理 | + | |||
| 数据源 | + | |||
| 常规 | + | |||
| 审计日志 | + | |||
| 内务处理 | + | |||
| proxy 组 | + | |||
| proxy | + | |||
| 宏 | + | |||
| 队列 | + | |||
用户角色
用户角色允许根据用户类型定义的权限进行自定义调整。
虽然无法添加权限(因为这会超出用户类型所拥有的权限),但可以撤销某些权限。
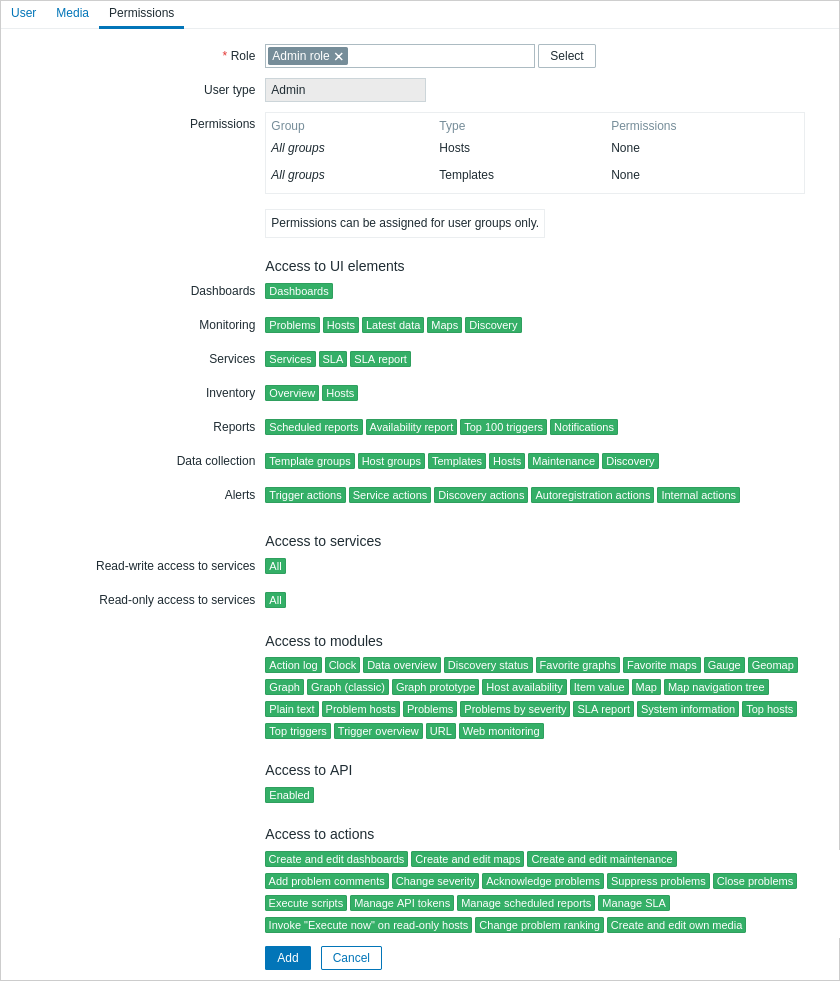
此外,用户角色不仅决定对菜单部分的访问权限,还决定对前端中的服务、模块、API 方法和各种操作的访问权限。
用户角色由超级管理员用户在用户 > 用户角色部分进行配置。
超级管理员用户可在用户配置表单的权限选项卡中为用户分配用户角色。
访问主机的权限
在 Zabbix 中,对任何主机和模板数据的访问权限只能在主机/模板组级别授予给用户组。
这意味着,不能直接向单个用户授予对某个主机(或主机组)的访问权限。 只能通过将用户加入某个已被授予访问包含该主机的主机组权限的用户组,来授予其对该主机的访问权限。
同样,只有当用户属于某个已被授予访问包含该模板的模板组权限的用户组时,才能授予其对该模板的访问权限。