
用户组
概述
用户组允许将用户分组,既可用于组织管理,也可用于分配对数据的权限。 对主机组和模板组中的数据进行查看和配置的权限是分配给用户组的,而不是分配给单个用户。
通常,将一组用户可用的信息与另一组用户可用的信息区分开来是有意义的。 这可以通过对用户进行分组,然后为主机组和模板组分配不同的权限来实现。
一个用户可以属于任意数量的组。
配置
要配置用户组:
- 转到 用户 > 用户组。
- 单击 创建用户组(或单击组名称以编辑现有组)。
- 在表单中编辑组属性。
用户组选项卡包含常规组属性:
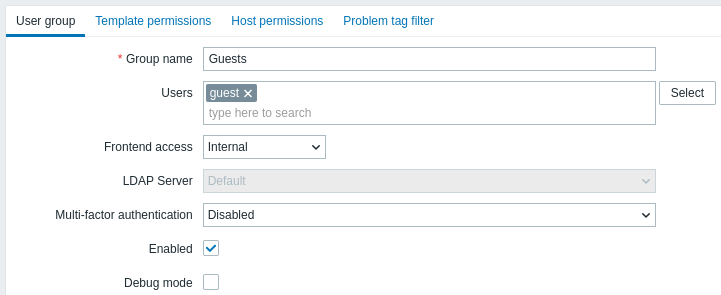
所有必填输入字段均以红色星号标记。
| 参数 | 描述 |
|---|---|
| 组名称 | 唯一的组名称。 |
| 用户 | 要将用户添加到组中,请开始输入现有用户的名称。当显示包含匹配用户名的下拉列表时,向下滚动并选择用户。 或者,您可以单击 选择 按钮,在弹出窗口中选择用户。 |
| 前端访问 | 组用户的身份验证方式。 系统默认 - 使用默认身份验证方法(在全局设置中设置) 内部 - 使用 Zabbix 内部身份验证(即使全局使用 LDAP 身份验证)。 如果 HTTP 身份验证是全局默认设置,则忽略此选项。 LDAP - 使用 LDAP 身份验证(即使全局使用内部身份验证)。 如果 HTTP 身份验证是全局默认设置,则忽略此选项。 禁用 - 禁止此组访问 Zabbix 前端 |
| LDAP 服务器 | 选择用于对用户进行身份验证的 LDAP 服务器。 仅当 前端访问 设置为 LDAP 或系统默认时,此字段才可用。 |
| 多重身份验证 | 选择用于对用户进行身份验证的多重身份验证方法: 默认 - 使用 MFA 配置中设置为默认的方法;如果启用了 MFA,则新建用户组时默认选择此选项; <方法名称> - 使用选定的方法(例如“Zabbix TOTP”); 禁用 - 此组禁用 MFA;如果禁用了 MFA,则新建用户组时默认选择此选项。 请注意,如果用户属于多个启用了 MFA 的用户组(或至少有一个组启用了 MFA),则适用以下身份验证规则:如果任意组使用“默认”MFA 方法,则使用该方法对用户进行身份验证;否则,使用按字母顺序排列的第一个方法进行身份验证。 |
| 启用 | 用户组及组成员的状态。 选中 - 用户组和用户已启用 未选中 - 用户组和用户已禁用 |
| 调试模式 | 选中此复选框,为用户启用调试模式。 |
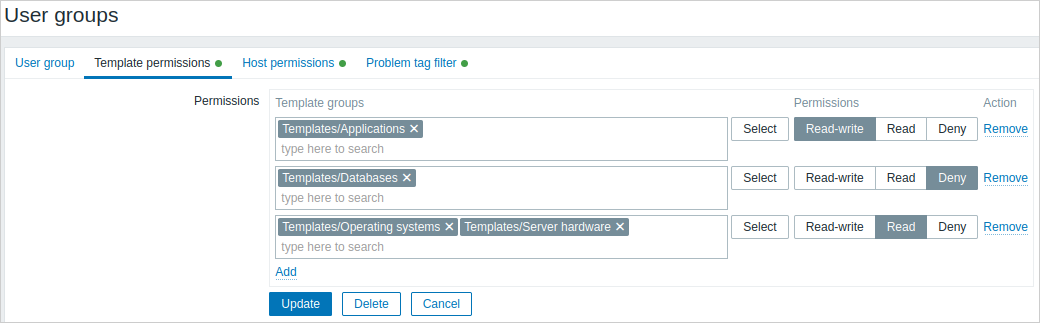
模板权限选项卡允许您指定用户组对模板组的访问权限,以及通过模板组对模板数据的访问权限:
主机权限选项卡允许您指定用户组对主机组的访问权限,以及通过主机组对主机数据的访问权限:
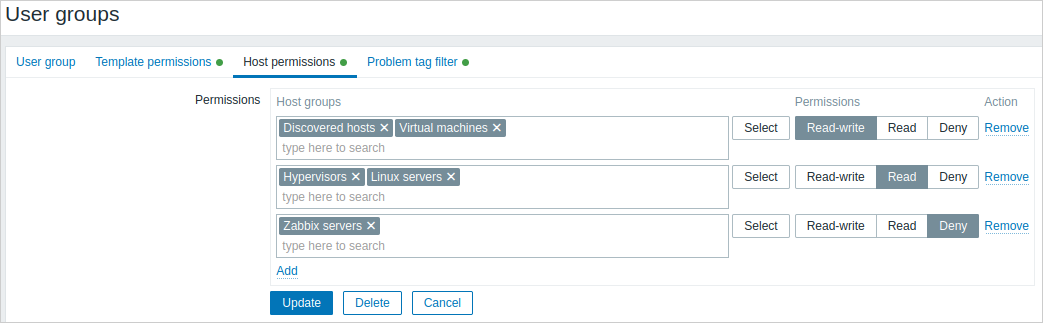
单击  选择模板/主机组(包括父组或嵌套组),并为其分配权限。
开始输入组名称(将显示包含匹配组的下拉列表),或单击 选择 打开列出所有组的弹出窗口。
然后使用选项按钮为选定的组分配权限。 可用权限如下:
- 读写 - 对组具有读写访问权限
- 读取 - 对组具有只读访问权限
- 拒绝 - 拒绝访问组
如果同一模板/主机组在多个行中添加,并设置了不同的权限,则应用最严格的权限。
请注意,超级管理员 用户可以强制嵌套组使用与父组相同级别的权限;可以在主机/模板组配置表单中进行设置。
模板权限和主机权限选项卡支持相同的参数集。
组的当前权限显示在 权限 区块中,并且可以修改或删除这些权限。
如果用户组对主机具有读写权限,而对链接到该主机的模板具有拒绝权限或没有权限,则该组用户将无法编辑主机上的模板化监控项,并且模板名称将显示为无法访问的模板。
Proxy 访问列表选项卡允许您指定用户组对 proxy 的访问权限,可以单独指定,也可以通过 proxy 组指定:
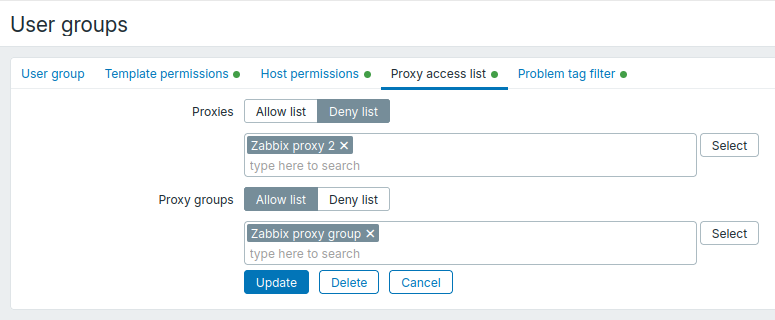
使用 Proxy 组 字段将权限应用于选定的组。 属于某个组的 proxy 只能通过该组允许或拒绝访问。 使用 Proxy 字段添加不属于任何 proxy 组的单个 proxy。
Proxy 和 Proxy 组 支持相同的参数集。
单击 Proxy 或 Proxy 组 字段旁的 选择 按钮,分别选择 proxy 或 proxy 组。 或者,在相应字段中开始输入 proxy 或 proxy 组的名称。 此时会显示包含匹配 proxy 或 proxy 组的下拉列表。
选择 允许列表,仅允许用户组访问选定的 proxy 和 proxy 组。
如果 允许列表 中的 Proxy 选择为空,则用户组无法访问任何不属于 proxy 组的 proxy。
如果 允许列表 中的 Proxy 组 选择为空,则用户组无法访问任何 proxy 组。
选择 拒绝列表,拒绝用户组访问选定的 proxy 和 proxy 组。
允许访问所有其他 proxy 和 proxy 组。
如果 拒绝列表 中的 Proxy 选择为空,则用户组可以完全访问所有不属于 proxy 组的 proxy。
如果 拒绝列表 中的 Proxy 组 选择为空,则用户组可以完全访问所有 proxy 组。
属于多个用户组的用户的权限优先级规则:
- 拒绝列表 优先于 允许列表。 如果任何组拒绝访问某个 proxy/proxy 组,则用户无法访问该 proxy/proxy 组。
- 允许列表 权限会累积。 如果多个组允许访问,则用户可以访问这些组所允许的所有 proxy。
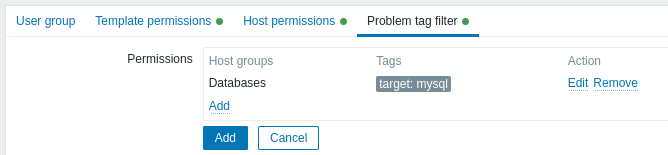
问题标签过滤器选项卡允许为用户组设置基于标签的权限,以便按标签名称和值筛选可查看的问题:
单击 选择主机组。
要选择应用标签过滤器的主机组,请单击 选择 获取现有主机组的完整列表,或开始输入主机组名称以获取包含匹配组的下拉列表。
这里只会显示主机组,因为问题标签过滤器无法应用于模板组。
可以添加不带值的标签名称,但不能添加不带名称的值。
权限 区块中只显示前三个标签(如果有值,则同时显示值);如果标签超过三个,可以通过单击或将鼠标悬停在  图标上查看其他标签。
标签过滤器允许将对主机组的访问权限与查看问题的权限分开。
例如,如果数据库管理员只需要查看“MySQL”数据库问题,则首先需要为数据库管理员创建用户组,然后指定“target”标签名称和“mysql”值。
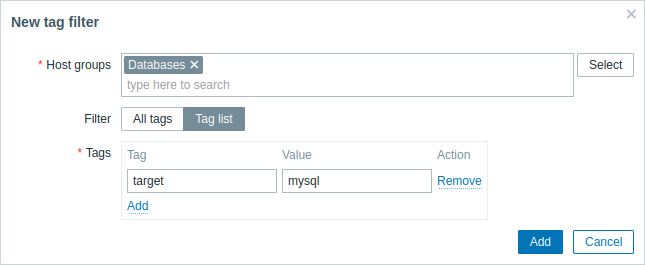
如果指定了“target”标签名称,而值字段留空,则用户组将看到选定主机组中所有标签名称为“target”的问题。
请确保正确指定标签名称和标签值,否则用户组将看不到任何问题。
下面查看一个用户属于多个选定用户组时的示例。 在这种情况下,标签筛选将使用 OR 条件。
| 用户组 A | 用户组 B | 同时属于两个组的用户可见结果 | ||||
| 标签过滤器 | ||||||
| 主机组 | 标签名称 | 标签值 | 主机组 | 标签名称 | 标签值 | |
| 数据库 | target | mysql | 数据库 | target | oracle | 可见 target:mysql 或 target:oracle 问题 |
| 未在问题标签过滤器中配置 | 数据库 | target | oracle | 可见 target:oracle 问题 | ||
来自多个用户组的访问
一个用户可以属于任意数量的用户组。 这些组可能对主机或模板具有不同的访问权限。
因此,了解低权限用户最终能够访问哪些实体非常重要。 在下面的示例中,考虑对于同时属于用户组 A 和 B 的用户,在各种情况下,对主机 X(位于主机组 1 中)的访问将如何受到影响。
- 如果组 A 对主机组 1 只有 读 权限,而组 B 对主机组 1 具有 读写 权限,则该用户将获得对“X”的 读写 访问权限。
“读写”权限优先于“读”权限。
- 在与上述相同的场景中,如果“X”同时也位于主机组 2 中,而主机组 2 对组 A 或 B 是拒绝的,则对“X”的访问将不可用,尽管对主机组 1 具有 读写 访问权限。
- 如果组 A 未定义任何权限,而组 B 对主机组 1 具有 读写 访问权限,则该用户将获得对“X”的 读写 访问权限。
- 如果组 A 对主机组 1 具有 拒绝 访问权限,而组 B 对主机组 1 具有 读写 访问权限,则该用户对“X”的访问将被拒绝。
其他细节
- 对某主机具有 读写 访问权限的 Admin 级别用户,如果对模板所属的模板组没有访问权限,则无法链接/取消链接模板。 如果对模板组具有 读取 访问权限,则他将能够将模板链接到/从主机取消链接模板;但是,他不会在模板列表中看到任何模板,也无法在其他位置对模板进行操作。
- 对某主机具有 读取 访问权限的 Admin 级别用户,将不会在配置部分的主机列表中看到该主机;但是,该主机的触发器可在 IT 服务配置中访问。
- 任何非 Super Admin 用户(包括“guest”)都可以查看网络拓扑图,只要该拓扑图为空或仅包含图像。 当向拓扑图中添加主机、主机组或触发器时,将遵循权限设置。
- 如果对相关主机的访问被显式“拒绝”,Zabbix 服务器将不会向定义为动作操作接收人的用户发送通知。