

ホストの設定
概要
Zabbix Webインターフェースでホストを設定するには、次の手順を実行します。
- データ収集 > ホスト または 監視 > ホスト に移動します。
- 画面右上の ホストを作成 をクリックします(既存のホストを編集する場合は、ホスト名をクリックします)。
- フォームにホストのパラメータを入力します。
既存のホストの設定フォームにある 複製 ボタンを使用して、新しいホストを作成することもできます。
このホストには、リンクされたテンプレート、それらのテンプレートから継承されたエンティティ(アイテム、トリガーなど)、および既存のホストに直接追加されたエンティティを含め、既存のホストのすべてのプロパティが引き継がれます。
ホストを複製すると、テンプレート上に元々あるすべてのテンプレートエンティティがそのまま保持される点に注意してください。
既存のホストレベルでそれらのエンティティに加えられた変更(たとえば、アイテムの間隔の変更、正規表現の修正、低レベルディスカバリルールへのプロトタイプの追加など)は新しいホストには複製されません。代わりに、テンプレート上の状態が適用されます。
また、ホストウィザード を使用して、ガイド付きのステップ形式のインターフェースでホストを設定することもできます。
設定
ホストタブには、ホストの一般的な属性が含まれています。
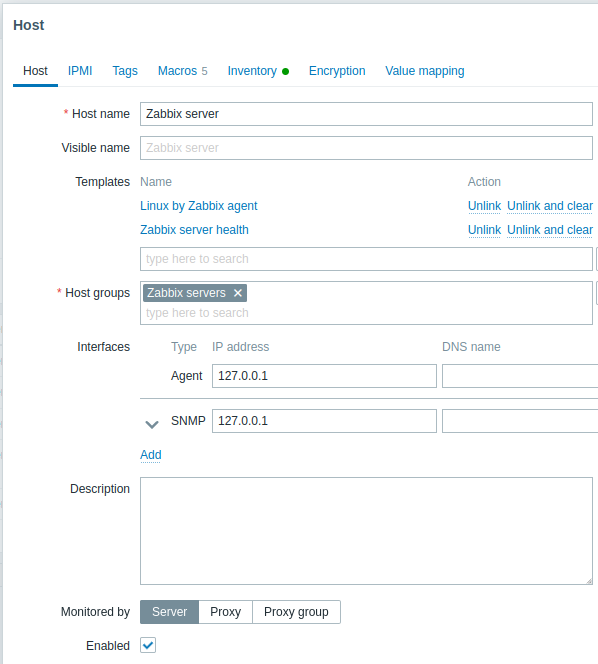
必須入力フィールドには、赤いアスタリスクが付いています。
| Parameter | Description | |
|---|---|---|
| ホスト名 | 一意のホスト名を入力します。英数字、スペース、ドット、ハイフン、アンダースコアを使用できます。ただし、先頭および末尾のスペースは使用できません。 注: 設定対象のホストでZabbixエージェントを実行している場合、エージェント設定ファイルのパラメータHostnameには、ここで入力したホスト名と同じ値を設定する必要があります。このパラメータの名前は、アクティブチェックの処理に必要です。 |
|
| 表示名 | ホストの一意の表示名を入力します。この名前を設定すると、技術的なホスト名の代わりに、リストやマップなどでこの名前が表示されます。この属性はUTF-8に対応しています。 | |
| テンプレート | ホストにテンプレートをリンクします。すべてのエンティティ(アイテム、トリガーなど)がテンプレートから継承されます。 新しいテンプレートをリンクするには、テキスト入力フィールドにテンプレート名の入力を開始します。一致するテンプレートの一覧が表示されるので、スクロールして選択します。または、フィールドの横にある選択をクリックし、ポップアップウィンドウの一覧からテンプレートを選択することもできます。選択したすべてのテンプレートは、ホスト設定フォームを保存または更新するとホストにリンクされます。 テンプレートのリンクを解除するには、リンク済みテンプレートブロックにある次の2つのオプションのいずれかを使用します。 リンク解除 - テンプレートのリンクを解除しますが、そのエンティティ(アイテム、トリガーなど)は保持します。 リンク解除してクリア - テンプレートのリンクを解除し、そのすべてのエンティティ(アイテム、トリガーなど)を削除します。 一覧に表示されるテンプレート名はクリック可能なリンクで、テンプレート設定フォームに移動できます。 |
|
| ホストグループ | ホストが所属するホストグループを選択します。ホストは少なくとも1つのホストグループに所属する必要があります。存在しないグループ名を追加すると、新しいグループを作成してホストにリンクできます。 | |
| インターフェース | ホストでは、複数のホストインターフェースタイプがサポートされています。エージェント、SNMP、JMX、IPMIです。 デフォルトではインターフェースは定義されていません。新しいインターフェースを追加するには、インターフェースブロックで追加をクリックし、インターフェースタイプを選択して、IP/DNS、接続先、ポートの情報を入力します。 注: いずれかのアイテムで使用されているインターフェースは削除できず、その削除リンクは無効になります。 SNMPインターフェースの「IP」または「DNS」は、SNMPトラップにも使用されます。 照合時には、ホストインターフェースで選択されている「IP」または「DNS」のみが使用されます。 SNMPインターフェース(v1、v2、v3)の設定について詳しくは、SNMP監視の設定を参照してください。 |
|
| IPアドレス | ホストのIPアドレス(任意)。 | |
| DNS名 | ホストのDNS名(任意)。 | |
| 接続先 | 該当するボタンをクリックすると、エージェントからデータを取得するためにZabbixサーバーが使用する接続先を指定できます。 IP - ホストのIPアドレスに接続します(推奨) DNS - ホストのDNS名に接続します |
|
| ポート | TCP/UDPポート番号。デフォルト値は、Zabbixエージェントが10050、SNMPエージェントが161、JMXが12345、IPMIが623です。 | |
| デフォルト | ラジオボタンを選択して、デフォルトインターフェースに設定します。 | |
| 説明 | ホストの説明を入力します。 | |
| 監視方法 | ホストの監視方法を選択します。 サーバー - ホストをZabbixサーバーで監視します。 プロキシ - ホストをスタンドアロンプロキシで監視します。 プロキシグループ - ホストをプロキシグループで監視します。 |
|
| プロキシ | 割り当てられたプロキシ名が表示されます(Zabbixサーバーが選択したプロキシグループからプロキシを割り当てた場合のみ)。 このフィールドは、ホストがプロキシグループによって監視されている場合にのみ表示されます。 |
|
| 有効 | チェックボックスを選択すると、ホストが有効になり、監視できる状態になります。 チェックボックスの選択を解除すると、ホストが無効になり、監視されなくなります。 Zabbixサーバーまたはプロキシによって開始されるパッシブデータ要求(例: Zabbixエージェント、SNMPエージェント、シンプルチェック)では、設定の同期後に監視が無効になります。ホストにリンクされたトリガーとアクションも、設定が再読み込みされた後にのみ無効になります。 Zabbixエージェントのアクティブチェックでは、ホストが無効になったという情報をZabbixエージェントが受信してから、一定時間(約5秒)以内に監視が停止します。この短い間、ホストはアクティブチェックのデータをローカルで収集し続け、サーバーまたはプロキシへの送信を試みます。ただし、ホストには無効のマークが付いているため、サーバーまたはプロキシはデータを拒否します。 ホストを無効にすると、そのアイテムは直ちにヒストリキャッシュから削除されます(ログ用に保持される最新の値を除く)。 |
|
IPMIタブには、IPMI管理属性が含まれています。
| Parameter | Description |
|---|---|
| 認証アルゴリズム | 認証アルゴリズムを選択します。 |
| 権限レベル | 権限レベルを選択します。 |
| ユーザー名 | 認証に使用するユーザー名。ユーザーマクロを使用できます。 |
| パスワード | 認証に使用するパスワード。ユーザーマクロを使用できます。 |
タグタブでは、ホストレベルのタグを定義できます。
このホストのすべての障害には、ここで入力した値のタグが付けられます。
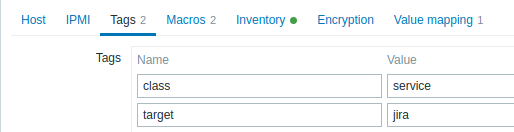
タグでは、ユーザーマクロ、{INVENTORY.*}マクロ、{HOST.HOST}、{HOST.NAME}、{HOST.CONN}、{HOST.DNS}、{HOST.IP}、{HOST.PORT}、{HOST.ID}マクロがサポートされています。
継承されたタグとホストタグオプションを選択すると、ここでテンプレートレベルのタグも表示できます。
ここには、ホストに定義されているすべてのユーザータグと、その由来が表示されます。
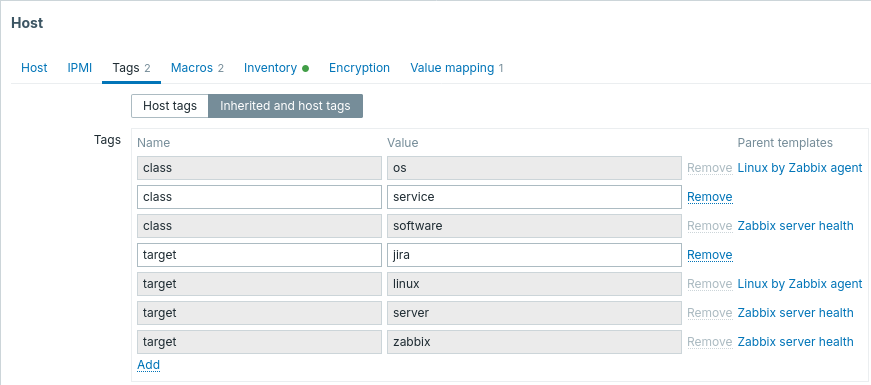
利便性のため、対応するテンプレートへのリンクが提供されています。
マクロタブでは、ホストレベルのユーザーマクロを名前と値のペアとして定義できます。
マクロの値は、プレーンテキスト、シークレットテキスト、またはVaultシークレットとして保持できます。
説明を追加することもできます。
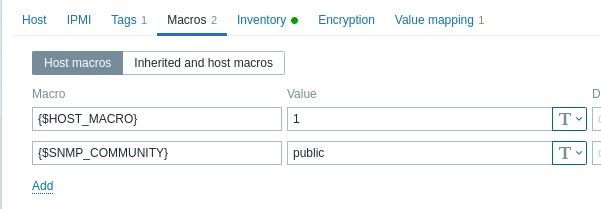
継承されたマクロとホストマクロオプションを選択すると、テンプレートレベルおよびグローバルのユーザーマクロもここで表示できます。
ここには、ホストに定義されているすべてのユーザーマクロ、そのマクロが解決される値、およびその由来が表示されます。
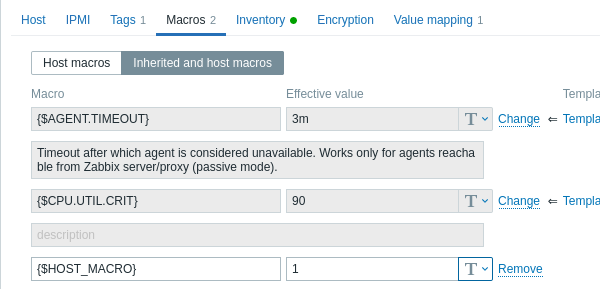
利便性のため、対応するテンプレートおよびグローバルマクロ設定へのリンクが提供されています。
ホストレベルでテンプレートまたはグローバルマクロを編集し、実質的にそのマクロのコピーをホスト上に作成することもできます。
インベントリタブでは、ホストのインベントリ情報を手動で入力できます。
また、インベントリ情報の入力方法として自動を有効にするか、このホストのインベントリ情報の入力を無効にするかを選択できます。
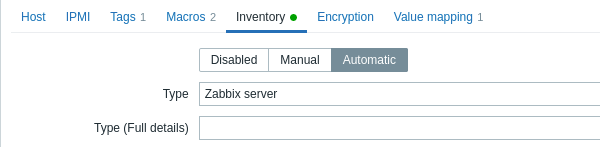
インベントリが有効(手動または自動)になっている場合、タブ名の横に緑色のドットが表示されます。
暗号化
暗号化 タブでは、ホストとの暗号化済み接続を必須にできます。
| Parameter | Description |
|---|---|
| Connections to host | Zabbix サーバーまたはプロキシがホスト上の Zabbix エージェントに接続する方法: 暗号化なし(デフォルト)、PSK(事前共有鍵)を使用、または証明書を使用。 |
| Connections from host | ホストから許可する接続の種類を選択します(つまり、Zabbix エージェントおよび Zabbix sender からの接続)。複数の接続タイプを同時に選択できます(別の接続タイプへの切り替えやテストに便利です)。デフォルトは「暗号化なし」です。 |
| Issuer | 証明書の許可された発行者。証明書はまず CA(認証局)で検証されます。有効で CA によって署名されている場合、Issuer フィールドを使用して許可する CA をさらに制限できます。このフィールドは、Zabbix のインストールで複数の CA の証明書を使用している場合に利用することを想定しています。このフィールドが空の場合、任意の CA が受け入れられます。 |
| Subject | 証明書の許可されたサブジェクト。証明書はまず CA で検証されます。有効で CA によって署名されている場合、Subject フィールドを使用して Subject 文字列の値を 1 つだけ許可できます。このフィールドが空の場合、設定された CA によって署名された有効な証明書はすべて受け入れられます。 |
| PSK identity | 事前共有鍵の識別文字列。 PSK identity に機密情報を含めないでください。どの PSK を使用するかを受信側に通知するため、ネットワーク上に暗号化されずに送信されます。 |
| PSK | 事前共有鍵(16進文字列)。最大長: Zabbix が GnuTLS または OpenSSL ライブラリを使用する場合は 512 16進桁(256 バイトの PSK)、Zabbix が mbed TLS(PolarSSL)ライブラリを使用する場合は 64 16進桁(32 バイトの PSK)。例: 1f87b595725ac58dd977beef14b97461a7c1045b9a1c963065002c5473194952 |
値のマッピング
値のマッピングタブでは、値のマッピングでアイテムデータの人間に分かりやすい表現を設定できます。