

Настройка узла сети
Обзор
Чтобы настроить узел сети в веб-интерфейсе Zabbix, выполните следующие действия:
- Перейдите в Сбор данных > Узлы сети или Мониторинг > Узлы сети.
- Нажмите Создать узел сети в правом верхнем углу экрана (или на имя узла сети, чтобы изменить существующий узел сети).
- Введите параметры узла сети в форму.
Вы также можете использовать кнопку Клонировать в форме настройки существующего узла сети, чтобы создать новый узел сети. Этот узел сети будет иметь все свойства существующего узла сети, включая связанные шаблоны, сущности (элементы данных, триггеры и т. д.) из этих шаблонов, а также сущности, напрямую привязанные к существующему узлу сети.
Обратите внимание, что при клонировании узла сети все сущности шаблона сохранятся в том виде, в котором они изначально определены в шаблоне. Любые изменения этих сущностей, внесенные на уровне существующего узла сети (например, измененный интервал элемента данных, измененное регулярное выражение или добавленные прототипы к правилу низкоуровневого обнаружения), не будут скопированы в новый узел сети; вместо этого они будут такими же, как в шаблоне.
Кроме того, вы можете использовать Мастер узлов сети для настройки узла сети через пошаговый интерфейс с подсказками.
Конфигурация
Вкладка Узел сети содержит общие атрибуты узла сети:
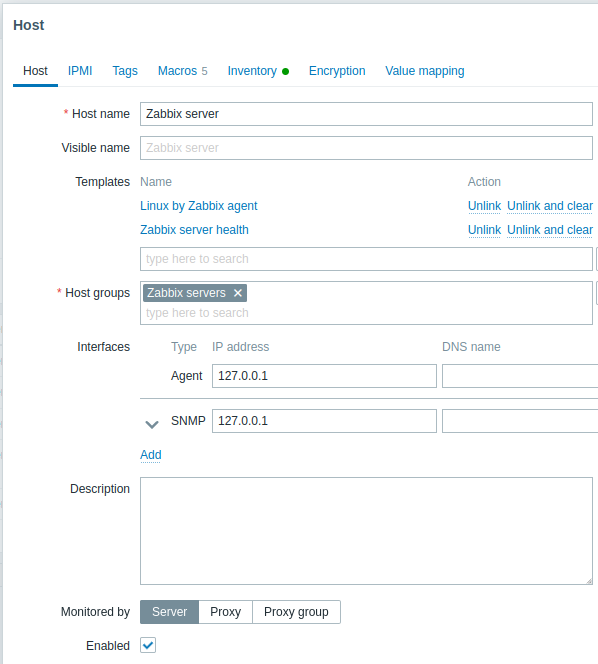
Все обязательные поля отмечены красной звездочкой.
| Параметр | Описание | |
|---|---|---|
| Имя узла сети | Введите уникальное имя узла сети. Разрешены буквы и цифры, пробелы, точки, дефисы и символы подчеркивания. Однако начальные и конечные пробелы не допускаются. Примечание: если на настраиваемом узле сети запущен агент Zabbix, параметр Hostname в файле конфигурации агента должен иметь то же значение, что и введенное здесь имя узла сети. Имя, указанное в параметре, необходимо для обработки активных проверок. |
|
| Отображаемое имя | Введите уникальное отображаемое имя узла сети. Если указать это имя, оно будет отображаться в списках, на картах и т. д. вместо технического имени узла сети. Этот атрибут поддерживает UTF-8. | |
| Шаблоны | Свяжите шаблоны с узлом сети. Все сущности (элементы данных, триггеры и т. д.) будут унаследованы от шаблона. Чтобы связать новый шаблон, начните вводить его имя в текстовом поле. Появится список соответствующих шаблонов; прокрутите его и выберите нужный шаблон. Также можно нажать Выбрать рядом с полем и выбрать шаблоны из списка во всплывающем окне. Все выбранные шаблоны будут связаны с узлом сети после сохранения или обновления формы конфигурации узла сети. Чтобы отменить связь с шаблоном, используйте один из двух вариантов в блоке Связанные шаблоны: Отменить связь — отменить связь с шаблоном, сохранив его сущности (элементы данных, триггеры и т. д.); Отменить связь и очистить — отменить связь с шаблоном и удалить все его сущности (элементы данных, триггеры и т. д.). Имена перечисленных шаблонов являются ссылками, ведущими к форме конфигурации шаблона. |
|
| Группы узлов сети | Выберите группы узлов сети, к которым принадлежит узел сети. Узел сети должен принадлежать как минимум одной группе узлов сети. Новую группу можно создать и связать с узлом сети, добавив имя несуществующей группы. | |
| Интерфейсы | Для узла сети поддерживаются несколько типов интерфейсов: Агент, SNMP, JMX и IPMI. По умолчанию интерфейсы не определены. Чтобы добавить новый интерфейс, нажмите Добавить в блоке Интерфейсы, выберите тип интерфейса и введите сведения IP/DNS, Подключаться к и Порт. Примечание: интерфейсы, используемые в каких-либо элементах данных, нельзя удалить, поэтому ссылка Удалить для них недоступна. Значение «IP» или «DNS» интерфейса SNMP также используется для SNMP-трапов. При сопоставлении используется только выбранное значение «IP» или «DNS» в интерфейсе узла сети. Дополнительные сведения о настройке интерфейса SNMP (v1, v2 и v3) см. в разделе Настройка мониторинга SNMP. |
|
| IP-адрес | IP-адрес узла сети (необязательно). | |
| Имя DNS | Имя узла сети в DNS (необязательно). | |
| Подключаться к | Нажатие соответствующей кнопки указывает серверу Zabbix, что использовать для получения данных от агентов: IP — подключаться к IP-адресу узла сети (рекомендуется) DNS — подключаться к имени узла сети в DNS |
|
| Порт | Номер порта TCP/UDP. Значения по умолчанию: 10050 для агента Zabbix, 161 для агента SNMP, 12345 для JMX и 623 для IPMI. | |
| По умолчанию | Установите переключатель, чтобы задать интерфейс по умолчанию. | |
| Описание | Введите описание узла сети. | |
| Мониторинг выполняется | Выберите, кем выполняется мониторинг узла сети: Сервер — мониторинг узла сети выполняется сервером Zabbix; Прокси — мониторинг узла сети выполняется автономным прокси; Группа прокси — мониторинг узла сети выполняется группой прокси. |
|
| Прокси | Отображается имя назначенного прокси (только если сервер Zabbix назначил прокси из выбранной группы прокси). Это поле отображается только если мониторинг узла сети выполняется группой прокси. |
|
| Включен | Если флажок установлен, узел сети включен и готов к мониторингу. Если флажок снят, узел сети отключен и не мониторится: Для пассивных запросов данных, инициированных сервером Zabbix/прокси (например, агент Zabbix, агент SNMP, простые проверки), мониторинг отключается после синхронизации конфигурации. Триггеры и действия, связанные с узлом сети, также отключаются только после перезагрузки конфигурации. Для активных проверок агента Zabbix мониторинг прекращается в течение периода (примерно 5 секунд), за который агент Zabbix получает информацию об отключении узла сети. В течение этого короткого интервала узел сети продолжит локально собирать данные для активных проверок и пытаться отправлять их на сервер/прокси; однако, поскольку узел сети помечен как Отключен, сервер/прокси отклонит эти данные. При отключении узла сети его элементы данных немедленно удаляются из кэша истории (за исключением их последних значений, которые сохраняются для журналов). |
|
Вкладка IPMI содержит атрибуты управления IPMI.
| Параметр | Описание |
|---|---|
| Алгоритм аутентификации | Выберите алгоритм аутентификации. |
| Уровень привилегий | Выберите уровень привилегий. |
| Имя пользователя | Имя пользователя для аутентификации. Можно использовать пользовательские макросы. |
| Пароль | Пароль для аутентификации. Можно использовать пользовательские макросы. |
Вкладка Теги позволяет определить теги уровня узла сети. Все проблемы этого узла сети будут помечены указанными здесь значениями.
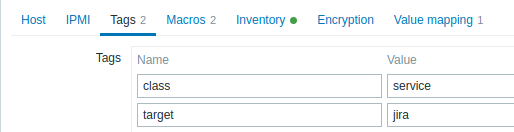
В тегах поддерживаются пользовательские макросы, макросы {INVENTORY.*}, {HOST.HOST}, {HOST.NAME}, {HOST.CONN}, {HOST.DNS}, {HOST.IP}, {HOST.PORT} и {HOST.ID}.
Также здесь можно просматривать теги уровня шаблона, если выбрать параметр Унаследованные теги и теги узла сети. Здесь отображаются все определенные пользовательские теги узла сети, а также сведения об их источнике.
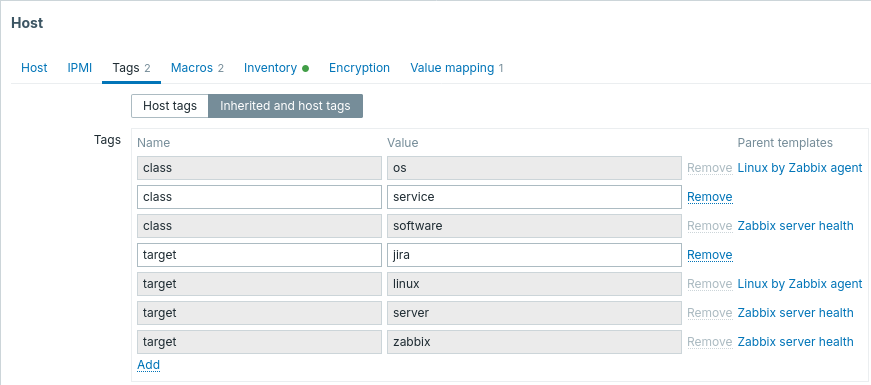
Для удобства предоставлены ссылки на соответствующие шаблоны.
Вкладка Макросы позволяет определить пользовательские макросы уровня узла сети в виде пар «имя — значение». Обратите внимание, что значения макросов можно хранить как обычный текст, секретный текст или секрет Vault. Также можно добавить описание.
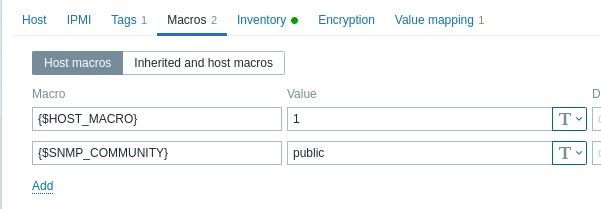
Также здесь можно просматривать пользовательские макросы уровня шаблона и глобальные пользовательские макросы, если выбрать параметр Унаследованные макросы и макросы узла сети. Здесь отображаются все определенные пользовательские макросы узла сети, значения, в которые они раскрываются, а также сведения об их источнике.
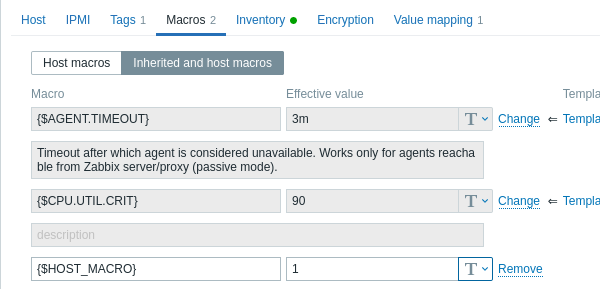
Для удобства предоставлены ссылки на соответствующие шаблоны и глобальную конфигурацию макросов. Также можно редактировать макрос шаблона или глобальный макрос на уровне узла сети, фактически создав копию макроса на узле сети.
Вкладка Инвентаризация позволяет вручную ввести сведения об инвентаризации узла сети. Также можно включить заполнение инвентаризации в автоматическом режиме или отключить заполнение инвентаризации для этого узла сети.
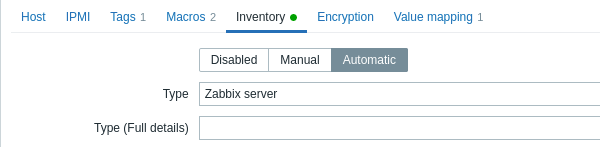
Если инвентаризация включена (вручную или автоматически), рядом с именем вкладки отображается зеленая точка.
Шифрование
Вкладка Шифрование позволяет требовать зашифрованные соединения с узлом сети.
| Parameter | Description |
|---|---|
| Connections to host | Как сервер или прокси Zabbix подключается к агенту Zabbix на узле сети: без шифрования (по умолчанию), с использованием PSK (предварительно разделяемого ключа) или сертификата. |
| Connections from host | Выберите, какие типы соединений разрешены с узла сети (то есть от агента Zabbix и Zabbix sender). Можно выбрать несколько типов соединений одновременно (это полезно для тестирования и переключения на другой тип соединения). По умолчанию — "No encryption". |
| Issuer | Разрешенный издатель сертификата. Сначала сертификат проверяется с помощью CA (центра сертификации). Если он действителен и подписан CA, поле Issuer можно использовать для дополнительного ограничения разрешенного CA. Это поле предназначено для использования, если ваша установка Zabbix использует сертификаты от нескольких CA. Если это поле пустое, принимается любой CA. |
| Subject | Разрешенный субъект сертификата. Сначала сертификат проверяется с помощью CA. Если он действителен и подписан CA, поле Subject можно использовать, чтобы разрешить только одно значение строки Subject. Если это поле пустое, принимается любой действительный сертификат, подписанный настроенным CA. |
| PSK identity | Строка идентификатора предварительно разделяемого ключа. Не помещайте конфиденциальную информацию в PSK identity, так как она передается по сети без шифрования, чтобы сообщить получателю, какой PSK использовать. |
| PSK | Предварительно разделяемый ключ (hex-строка). Максимальная длина: 512 шестнадцатеричных цифр (PSK длиной 256 байт), если Zabbix использует библиотеку GnuTLS или OpenSSL, 64 шестнадцатеричные цифры (PSK длиной 32 байта), если Zabbix использует библиотеку mbed TLS (PolarSSL). Пример: 1f87b595725ac58dd977beef14b97461a7c1045b9a1c963065002c5473194952 |
Преобразование значений
Вкладка Преобразование значений позволяет настроить удобное для человека представление данных элемента данных в преобразованиях значений.