
用户角色
概述
您可以在 用户 > 用户角色 部分创建用户角色。
用户角色允许您根据最初选择的用户类型(用户、管理员、超级管理员)创建细粒度的权限。
选择用户类型后,该用户类型的所有可用权限都会被授予(默认处于选中状态)。
只能撤销该用户类型可用权限子集中的权限;无法扩展超出该用户类型可用范围的权限。
不可用权限对应的复选框将显示为灰色;即使用户在浏览器中直接输入该元素的 URL,也无法访问该元素。
限制对某些 UI 元素的访问只能阻止打开相应页面,并不会移除用户在界面的其他部分访问底层数据的能力。
用户角色可以分配给系统用户。 每个用户只能分配一个角色。
默认用户角色
默认情况下,Zabbix 配置了四种用户角色,这些角色具有预定义的权限集:
- Guest 角色
- User 角色
- Admin 角色
- Super admin 角色
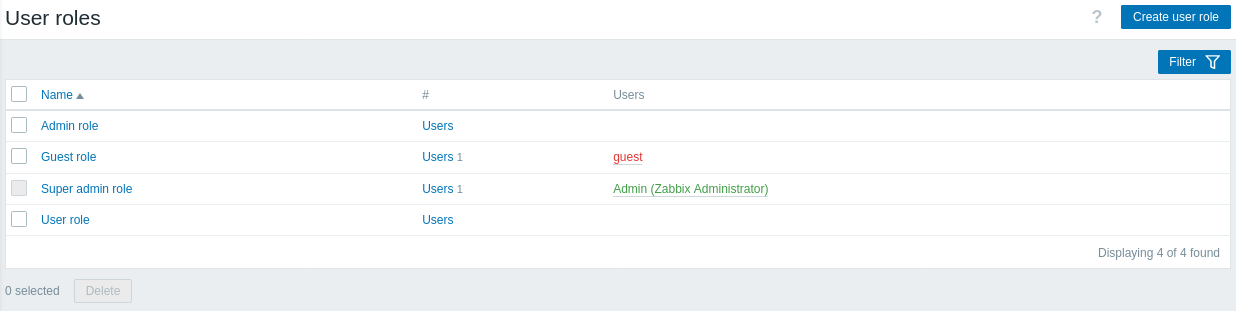
这些角色基于 Zabbix 中的主要用户类型。 系统会显示分配了相应角色的所有用户列表。 包含在已禁用用户组中的用户将以红色显示。 Guest 角色 是一种用户类型角色,仅具有查看部分前端区域的权限。
默认的 Super admin 角色 无法修改或删除,因为 Zabbix 中必须至少存在一个具有无限权限的 Super admin 用户。 Super admin 类型的用户可以修改其自身角色的设置,但不能修改用户类型。
配置
要创建新角色,请点击右上角的 创建用户角色 按钮。
要更新现有角色,请点击角色名称以打开配置表单。
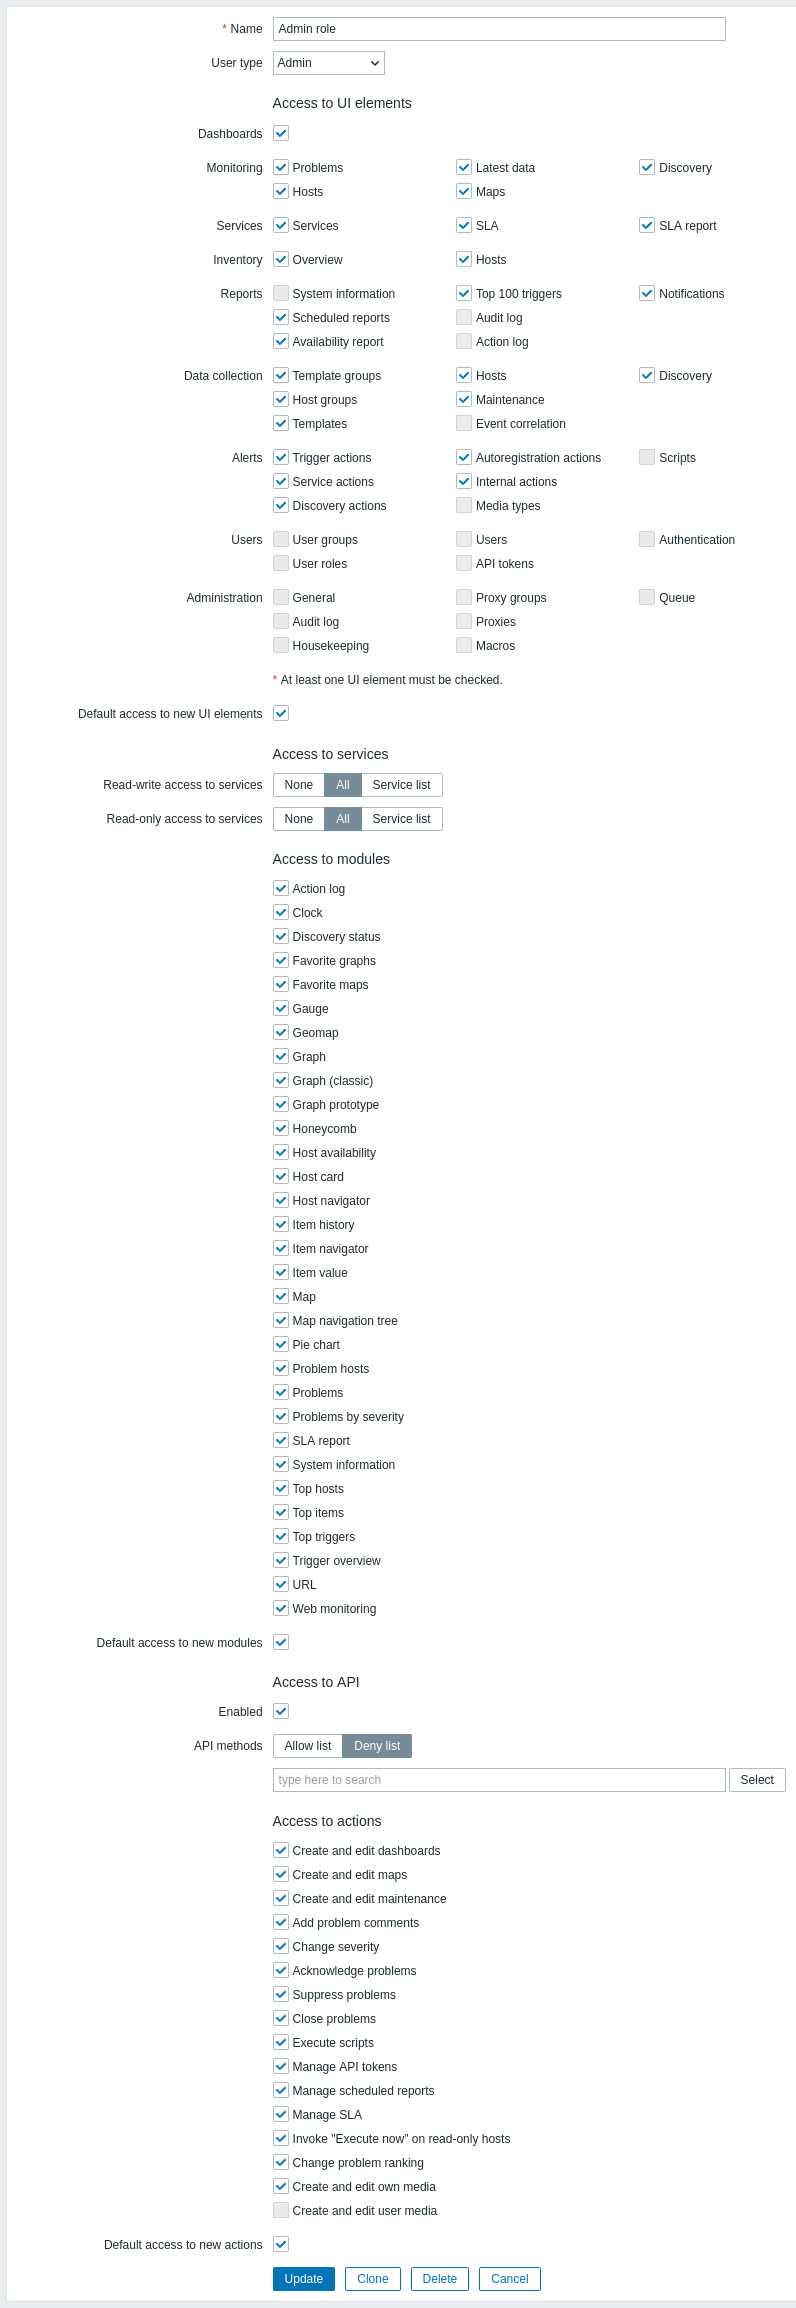
系统会显示可用权限。
要撤销某项权限,请取消选中其复选框。
下面介绍了 Zabbix 中每个预配置用户角色的可用权限及其默认设置。
默认权限
对 UI 元素的访问权限
默认情况下,对菜单部分的访问权限取决于用户类型。 有关详细信息,请参阅“权限”页面。
对其他选项的访问权限
下表中描述的某些部分可能会被隐藏:
- 如果在前端配置文件中将
$ZBX_FEATURE_FLAGS['modules_config_enabled']设置为false,则会隐藏访问模块。 - 如果禁用
EnableMobileDevices,则会隐藏设备。
| 参数 | 描述 | 默认用户角色 | ||||
| 超级管理员角色 | 管理员角色 | 用户角色 | 访客角色 | |||
| 新 UI 元素的默认访问权限 | 此选项指定 Zabbix 升级后如何访问新的菜单部分。模块的现有菜单部分不受影响。 | 是 | 是 | 是 | 是 | |
| 对服务的访问权限 | ||||||
| 对服务的读写访问权限 | 选择对服务的读写访问权限: 无 - 完全无访问权限 全部 - 对所有服务具有读写访问权限 服务列表 - 选择具有读写访问权限的服务 如果授予读写访问权限,则其优先级高于只读访问权限设置,并由子服务动态继承。 |
全部 | 全部 | 无 | 无 | |
| 对带标签的服务的读写访问权限 | 指定标签名称以及可选的值,以额外授予对匹配该标签的服务的读写访问权限。 当对服务的读写访问权限参数选择服务列表时,此选项可用。 如果授予读写访问权限,则其优先级高于只读访问权限设置,并由子服务动态继承。 |
|||||
| 对服务的只读访问权限 | 选择对服务的只读访问权限: 无 - 完全无访问权限 全部 - 对所有服务具有只读访问权限 服务列表 - 选择具有只读访问权限的服务 只读访问权限的优先级低于读写访问权限,并由子服务动态继承。 |
全部 | 全部 | |||
| 对带标签的服务的只读访问权限 | 指定标签名称以及可选的值,以额外授予对匹配该标签的服务的只读访问权限。 当对服务的只读访问权限参数选择服务列表时,此选项可用。 只读访问权限的优先级低于读写访问权限,并由子服务动态继承。 |
|||||
| 对模块的访问权限 | ||||||
| <模块名称> | 允许或拒绝访问特定模块。本部分仅显示已启用的模块。无法授予或限制对当前已禁用模块的访问权限。 | 是 | 是 | 是 | 是 | |
| 新模块的默认访问权限 | 此选项指定 Zabbix 升级后如何访问新的模块和小组件。此选项也适用于在管理 > 常规 > 模块部分中添加的模块和小组件。 | |||||
| 对 API 的访问权限 | ||||||
| 已启用 | 启用或禁用对 API 的访问权限。 | 否 | 否 | 否 | 否 | |
| API 方法 | 选择允许列表以允许搜索字段中指定的 API 方法,或选择拒绝列表以拒绝这些方法。请注意,无法同时允许某些 API 方法并拒绝其他 API 方法。 在搜索字段中开始输入方法名称,然后从自动完成列表中选择方法。 也可以单击选择按钮,从适用于此用户类型的完整列表中选择方法。请注意,如果未选中“对操作的访问权限”块中的某个操作,用户将无法使用与该操作相关的 API 方法。 支持通配符。例如: dashboard.*(dashboard. API 服务的所有方法)、*(任意方法)、*.export(所有 API 服务中名称带有 .export 的方法)。如果未指定任何方法,则会忽略允许/拒绝列表规则。 |
|||||
| 对操作的访问权限 | ||||||
| 创建和编辑仪表板 | 清除该复选框还会撤销对相应元素使用 .create、.update 和 .delete API 方法的权限。 |
是 | 是 | 是 | 否 | |
| 创建和编辑拓扑图 | ||||||
| 创建和编辑维护 | 否 | |||||
| 添加问题评论 | 清除该复选框还会撤销通过 event.acknowledge API 方法执行相应操作的权限。 |
是 | ||||
| 更改严重性 | ||||||
| 确认问题 | ||||||
| 抑制问题 | ||||||
| 关闭问题 | ||||||
| 执行脚本 | 清除该复选框还会撤销使用 script.execute API 方法的权限。 |
|||||
| 管理 API 令牌 | 清除该复选框还会撤销使用所有 token. API 方法的权限。 |
|||||
| 管理计划报表 | 清除该复选框还会撤销使用所有 report. API 方法的权限。 |
否 | ||||
| 管理 SLA | 启用或禁用管理 SLA 的权限。 | |||||
| 在只读主机上调用“立即执行” | 允许用户在“最新数据”中对只读主机上的监控项使用“立即执行”选项。 | 是 | ||||
| 更改问题排名 | 允许用户将问题排名从原因更改为症状,或反之。 | |||||
| 创建和编辑自己的媒介 | 允许用户创建和编辑自己的媒介。 | |||||
| 创建和编辑用户媒介 | 允许用户为其他用户创建和编辑媒介。此选项仅适用于超级管理员用户。 | 否 | 否 | |||
| 选择“服务器”进行监控和发现 | 清除该复选框会限制创建由服务器监控的主机和由服务器执行的网络发现规则,同时也会限制使用服务器测试监控项。在主机配置的监控方式参数、网络发现规则配置的发现方式参数以及监控项测试的测试方式参数中,服务器选项将被禁用。 | 是 | 否 | |||
| 新操作的默认访问权限 | 此选项指定 Zabbix 升级后如何访问新的操作。 | 是 | 是 | |||
| 设备 | ||||||
| 已启用 | 启用或禁用对用户设置 > 设备(所有用户均可访问)以及用户 > 设备(仅超级管理员可访问)的访问权限。 | 是 | 否 | 否 | 否 | |
| 管理自己的设备 | 允许用户在用户设置 > 设备中管理自己的设备。 | |||||
| 管理用户设备 | 允许用户在用户 > 设备中管理属于其他用户的设备。 | |||||
| 新操作的默认访问权限 | 此选项指定 Zabbix 升级后如何访问新的操作。 | |||||
另请参阅: