

Permissions
Vue d'ensemble
Les autorisations dans Zabbix dépendent du type d'utilisateur, des rôles utilisateur personnalisés et de l'accès aux hôtes, qui est défini en fonction du groupe d'utilisateurs.
Types d'utilisateur
Les permissions dans Zabbix dépendent principalement du type d'utilisateur :
- User - dispose de droits d'accès limités aux sections du menu (voir ci-dessous) et, par défaut, d'aucun accès à aucune ressource. Toute permission sur des groupes d'hôtes ou de modèles doit être attribuée explicitement.
- Admin - dispose de droits d'accès incomplets aux sections du menu (voir ci-dessous). L'utilisateur n'a, par défaut, aucun accès à aucun groupe d'hôtes. Toute permission sur des groupes d'hôtes ou de modèles doit être explicitement accordée.
- Super admin - a accès à toutes les sections du menu. L'utilisateur dispose d'un accès en lecture-écriture à tous les groupes d'hôtes et de modèles. Les permissions ne peuvent pas être révoquées en refusant l'accès à des groupes spécifiques.
Accès au menu
L'accès restreint à certains éléments de l'interface empêche uniquement l'ouverture de cette page - il ne supprime pas la possibilité d'accéder aux données sous-jacentes dans d'autres parties de l'interface.
Le tableau suivant illustre l'accès aux sections du menu Zabbix selon le type d'utilisateur :
| Section du menu | User | Admin | Super admin | |
|---|---|---|---|---|
| Tableaux de bord | + | + | + | |
| Surveillance | + | + | + | |
| Problèmes | + | + | + | |
| Hôtes | + | + | + | |
| Dernières données | + | + | + | |
| Cartes | + | + | + | |
| Découverte | + | + | ||
| Services | + | + | + | |
| Services | + | + | + | |
| SLA | + | + | ||
| Rapport SLA | + | + | + | |
| Inventaire | + | + | + | |
| Vue d'ensemble | + | + | + | |
| Hôtes | + | + | + | |
| Rapports | + | + | + | |
| Informations système | + | + | ||
| Rapports planifiés | + | + | ||
| Rapport de disponibilité | + | + | + | |
| Top 100 des déclencheurs | + | + | + | |
| Journal d'audit | + | |||
| Journal des actions | + | |||
| Notifications | + | + | ||
| Collecte de données | + | + | ||
| Groupes de modèles | + | + | ||
| Groupes d'hôtes | + | + | ||
| Modèles | + | + | ||
| Hôtes | + | + | ||
| Maintenance | + | + | ||
| Corrélation d'événements | + | |||
| Découverte | + | + | ||
| Alertes | + | + | ||
| Actions de déclencheur | + | + | ||
| Actions de service | + | + | ||
| Actions de découverte | + | + | ||
| Actions d'autodéclaration | + | + | ||
| Actions internes | + | + | ||
| Types de médias | + | |||
| Scripts | + | |||
| Utilisateurs | + | |||
| Groupes d'utilisateurs | + | |||
| Rôles d'utilisateur | + | |||
| Utilisateurs | + | |||
| Jetons API | + | |||
| Authentification | + | |||
| Administration | + | |||
| Général | + | |||
| Journal d'audit | + | |||
| Nettoyage | + | |||
| Groupes de proxy | + | |||
| Proxies | + | |||
| Macros | + | |||
| File d'attente | + | |||
Rôles utilisateur
Les rôles utilisateur permettent d'apporter des ajustements personnalisés aux autorisations définies par le type d'utilisateur. Aucune autorisation ne peut être ajoutée (cela dépasserait celles du type d'utilisateur), mais certaines autorisations peuvent être révoquées.
En outre, un rôle utilisateur détermine l'accès non seulement aux sections du menu, mais également aux services, aux modules, aux méthodes API et à diverses actions dans l'interface.
Les rôles utilisateur sont configurés dans la section Utilisateurs > Rôles utilisateur par les utilisateurs Super administrateur.
Les rôles utilisateur sont attribués aux utilisateurs dans le formulaire de configuration de l'utilisateur, onglet Autorisations, par les utilisateurs Super administrateur.
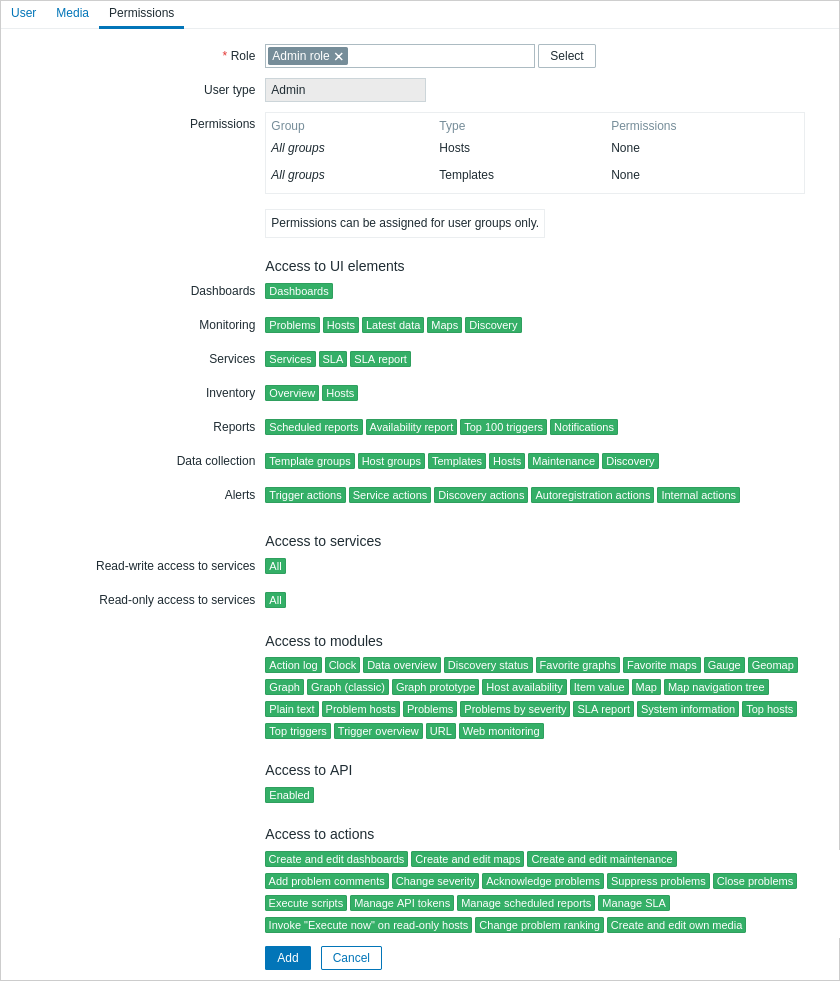
Accès aux hôtes
L'accès à toutes les données des hôtes et des modèles dans Zabbix est accordé aux groupes d'utilisateurs uniquement au niveau des groupes d'hôtes/de modèles.
Cela signifie qu'un utilisateur individuel ne peut pas se voir accorder directement l'accès à un hôte (ou à un groupe d'hôtes). L'accès à un hôte ne peut lui être accordé qu'en faisant partie d'un groupe d'utilisateurs auquel l'accès au groupe d'hôtes contenant l'hôte a été accordé.
De même, l'accès à un modèle ne peut être accordé à un utilisateur qu'en faisant partie d'un groupe d'utilisateurs auquel l'accès au groupe de modèles contenant le modèle a été accordé.