
Permisos
Descripción general
Los permisos en Zabbix dependen del tipo de usuario, los roles de usuario personalizados y el acceso a los equipos, que se especifica en función del grupo de usuarios.
Tipos de usuario
Los permisos en Zabbix dependen principalmente del tipo de usuario:
- User: tiene derechos de acceso limitados a las secciones del menú (consulte más abajo) y, de forma predeterminada, no tiene acceso a ningún recurso. Los permisos para los grupos de hosts o templates deben asignarse explícitamente.
- Admin: tiene derechos de acceso incompletos a las secciones del menú (consulte más abajo). De forma predeterminada, el usuario no tiene acceso a ningún grupo de hosts. Los permisos para los grupos de hosts o templates deben otorgarse explícitamente.
- Super admin: tiene acceso a todas las secciones del menú. El usuario tiene acceso de lectura y escritura a todos los grupos de hosts y templates. Los permisos no pueden revocarse denegando el acceso a grupos específicos.
Acceso al menú
El acceso restringido a algunos elementos de la interfaz de usuario solo impide abrir esa página; no elimina la posibilidad de acceder a los datos subyacentes desde otras partes de la interfaz.
La siguiente tabla muestra el acceso a las secciones del menú de Zabbix según el tipo de usuario:
| Sección del menú | User | Admin | Super admin | |
|---|---|---|---|---|
| Dashboards | + | + | + | |
| Monitoring | + | + | + | |
| Problems | + | + | + | |
| Hosts | + | + | + | |
| Latest data | + | + | + | |
| Maps | + | + | + | |
| Discovery | + | + | ||
| APM | + | + | + | |
| Traces | + | + | + | |
| Metrics | + | + | + | |
| Logs | + | + | + | |
| Services | + | + | + | |
| Services | + | + | + | |
| SLA | + | + | ||
| SLA report | + | + | + | |
| Inventory | + | + | + | |
| Overview | + | + | + | |
| Hosts | + | + | + | |
| Reports | + | + | + | |
| System information | + | + | ||
| Scheduled reports | + | + | ||
| Availability report | + | + | + | |
| Top 100 triggers | + | + | + | |
| Audit log | + | |||
| Action log | + | |||
| Notifications | + | + | ||
| Data collection | + | + | ||
| Template groups | + | + | ||
| Host groups | + | + | ||
| Templates | + | + | ||
| Hosts | + | + | ||
| Maintenance | + | + | ||
| Event correlation | + | |||
| Discovery | + | + | ||
| Alerts | + | + | ||
| Trigger actions | + | + | ||
| Service actions | + | + | ||
| Discovery actions | + | + | ||
| Autoregistration actions | + | + | ||
| Internal actions | + | + | ||
| Media types | + | |||
| Scripts | + | |||
| Users | + | |||
| User groups | + | |||
| User roles | + | |||
| Users | + | |||
| API tokens | + | |||
| Authentication | + | |||
| Devices | + | |||
| Administration | + | |||
| Data source | + | |||
| General | + | |||
| Audit log | + | |||
| Housekeeping | + | |||
| Proxy groups | + | |||
| Proxies | + | |||
| Macros | + | |||
| Queue | + | |||
Roles de usuario
Los roles de usuario permiten realizar ajustes personalizados en los permisos definidos por el tipo de usuario.
Aunque no se pueden añadir permisos (ya que eso superaría los permisos del tipo de usuario), algunos permisos se pueden revocar.
Además, un rol de usuario determina el acceso no solo a las secciones del menú, sino también a los servicios, módulos, métodos de la API y diversas acciones en el frontend.
Los roles de usuario se configuran en la sección Usuarios > Roles de usuario por usuarios Superadministrador.
Los roles de usuario se asignan a los usuarios en el formulario de configuración del usuario, en la pestaña Permisos, por usuarios Superadministrador.
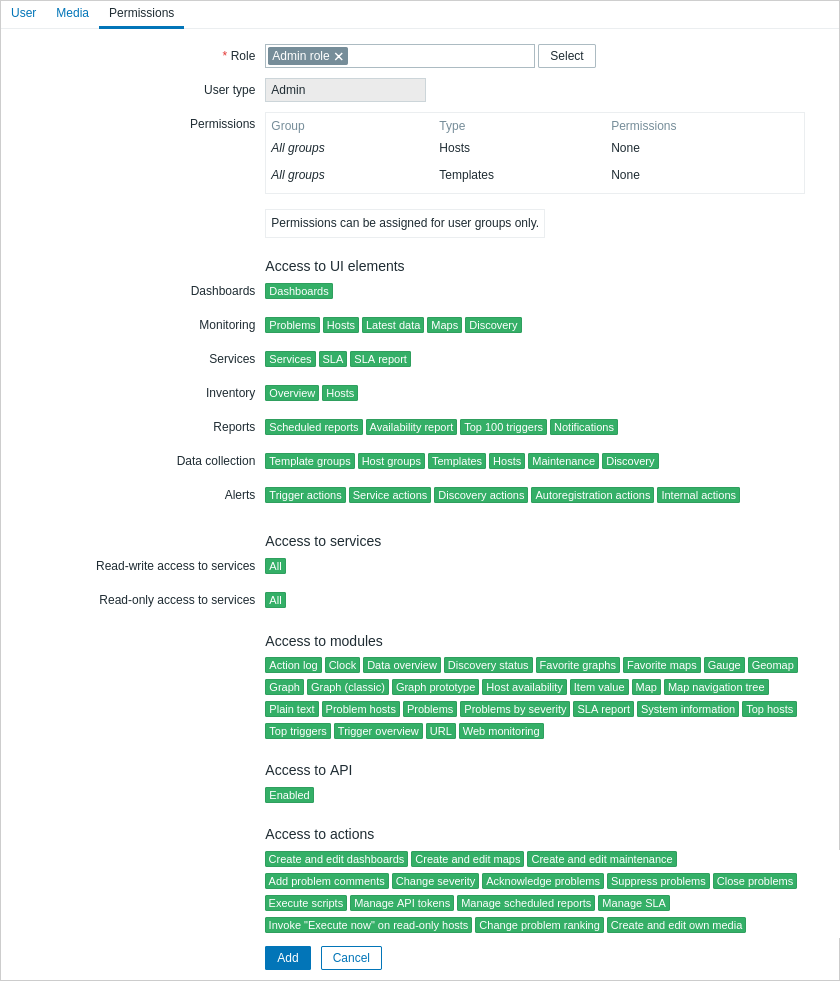
Acceso a hosts
El acceso a los datos de cualquier host y template en Zabbix se concede a los grupos de usuarios únicamente en el nivel de grupo de host/template.
Esto significa que a un usuario individual no se le puede conceder acceso directamente a un host (o grupo de hosts). Solo se le puede conceder acceso a un host formando parte de un grupo de usuarios al que se le haya concedido acceso al grupo de hosts que contiene el host.
De forma similar, a un usuario solo se le puede conceder acceso a un template formando parte de un grupo de usuarios al que se le haya concedido acceso al grupo de templates que contiene el template.