
Разрешения
Обзор
Права доступа пользователей в Zabbix зависят от типа пользователя, настраиваемых ролей пользователя и доступа к узлам сети, который задается для группы пользователей.
Типы пользователей
Права доступа в Zabbix в первую очередь зависят от типа пользователя:
- Пользователь — имеет ограниченные права доступа к разделам меню (см. ниже) и по умолчанию не имеет доступа ни к каким ресурсам. Любые права доступа к группам узлов сети или шаблонов необходимо назначать явно.
- Администратор — имеет неполные права доступа к разделам меню (см. ниже). По умолчанию пользователь не имеет доступа ни к одной группе узлов сети. Любые права доступа к группам узлов сети или шаблонов необходимо назначать явно.
- Суперадминистратор — имеет доступ ко всем разделам меню. Пользователь имеет доступ на чтение и запись ко всем группам узлов сети и шаблонов. Права доступа нельзя отозвать путем запрета доступа к определенным группам.
Доступ к меню
Ограничение доступа только к некоторым элементам веб-интерфейса предотвращает открытие этой страницы, но не лишает возможности получить доступ к базовым данным в других разделах интерфейса.
В следующей таблице показан доступ к разделам меню Zabbix для каждого типа пользователя:
| Раздел меню | Пользователь | Администратор | Суперадминистратор | |
|---|---|---|---|---|
| Панели | + | + | + | |
| Мониторинг | + | + | + | |
| Проблемы | + | + | + | |
| Узлы сети | + | + | + | |
| Последние данные | + | + | + | |
| Карты | + | + | + | |
| Обнаружение | + | + | ||
| APM | + | + | + | |
| Трассировки | + | + | + | |
| Метрики | + | + | + | |
| Журналы | + | + | + | |
| Сервисы | + | + | + | |
| Сервисы | + | + | + | |
| SLA | + | + | ||
| Отчет SLA | + | + | + | |
| Инвентаризация | + | + | + | |
| Обзор | + | + | + | |
| Узлы сети | + | + | + | |
| Отчеты | + | + | + | |
| Сведения о системе | + | + | ||
| Запланированные отчеты | + | + | ||
| Отчет о доступности | + | + | + | |
| 100 лучших триггеров | + | + | + | |
| Журнал аудита | + | |||
| Журнал действий | + | |||
| Уведомления | + | + | ||
| Сбор данных | + | + | ||
| Группы шаблонов | + | + | ||
| Группы узлов сети | + | + | ||
| Шаблоны | + | + | ||
| Узлы сети | + | + | ||
| Обслуживание | + | + | ||
| Корреляция событий | + | |||
| Обнаружение | + | + | ||
| Оповещения | + | + | ||
| Действия с триггерами | + | + | ||
| Действия с сервисами | + | + | ||
| Действия обнаружения | + | + | ||
| Действия авторегистрации | + | + | ||
| Внутренние действия | + | + | ||
| Типы носителей | + | |||
| Скрипты | + | |||
| Пользователи | + | |||
| Группы пользователей | + | |||
| Роли пользователей | + | |||
| Пользователи | + | |||
| Токены API | + | |||
| Аутентификация | + | |||
| Устройства | + | |||
| Администрирование | + | |||
| Источник данных | + | |||
| Общие параметры | + | |||
| Журнал аудита | + | |||
| Очистка данных | + | |||
| Группы прокси | + | |||
| Прокси | + | |||
| Макросы | + | |||
| Очередь | + | |||
Роли пользователей
Роли пользователей позволяют настраивать разрешения, определенные типом пользователя. Хотя добавлять разрешения нельзя (это превысило бы разрешения типа пользователя), некоторые разрешения можно отозвать.
Кроме того, роль пользователя определяет доступ не только к разделам меню, но и к сервисам, модулям, методам API и различным действиям в веб-интерфейсе.
Роли пользователей настраиваются суперпользователями в разделе Пользователи > Роли пользователей.
Роли пользователей назначаются пользователям суперпользователями в форме настройки пользователя, на вкладке Разрешения.
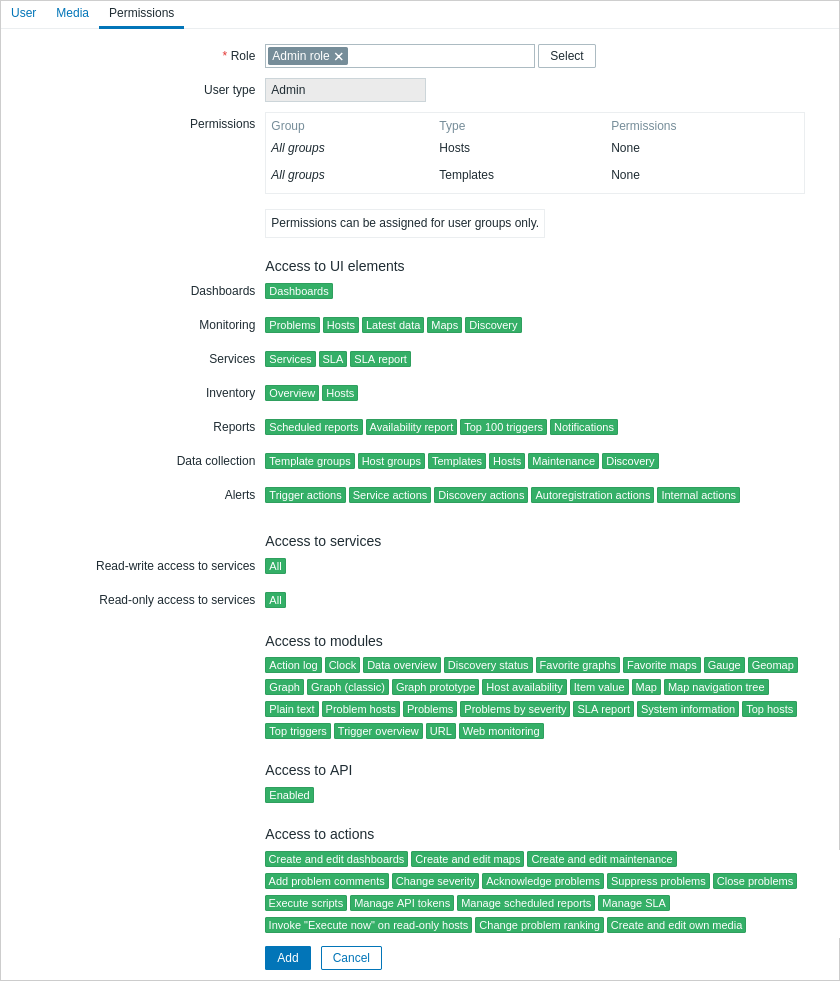
Доступ к узлам сети
Доступ к любым данным узлов сети и шаблонов в Zabbix назначается группам пользователей только на уровне групп узлов сети/шаблонов.
Это означает, что отдельному пользователю нельзя напрямую предоставить разрешение на доступ к какому-либо узлу сети (или к группе узлов сети). Пользователь может получить доступ к узлу сети, только будучи частью группы пользователей, которая имеет доступ к группе узлов сети, содержащей необходимый узел сети.
Таким же образом пользователю можно предоставить доступ к шаблону, только включив его в группу пользователей, имеющую доступ к группе шаблонов, в которую входит соответствующий шаблон.