
3 SAML
Descripción general
SAML 2.0 authentication se puede usar para iniciar sesión en Zabbix.
Si el inicio de sesión SAML se configura sin aprovisionamiento de usuarios JIT, el usuario ya debe existir en Zabbix; la contraseña de Zabbix del usuario no se usa para la autenticación. Después de una autenticación SAML correcta, Zabbix compara el atributo de nombre de usuario recibido desde SAML con un nombre de usuario local existente de Zabbix.
Aprovisionamiento de usuarios
Es posible configurar el aprovisionamiento de usuarios JIT (just-in-time) para usuarios SAML. En este caso, no es necesario que el usuario ya exista en Zabbix. La cuenta de usuario puede crearse cuando el usuario inicia sesión en Zabbix por primera vez.
Si el aprovisionamiento JIT está habilitado, se debe especificar un grupo de usuarios para los usuarios desprovisionados en la pestaña Authentication.
Además del aprovisionamiento JIT, también es posible habilitar y configurar el aprovisionamiento SCIM (System for Cross-domain Identity Management): la gestión continua de cuentas de usuario para aquellos usuarios que han sido creados mediante el aprovisionamiento de usuarios. El aprovisionamiento SCIM requiere un token de API de Zabbix (con permisos de Super admin) para autenticarse en Zabbix.
Por ejemplo, si un usuario se mueve de un grupo SAML a otro, el usuario también se moverá de un grupo a otro en Zabbix; si un usuario se elimina de un grupo SAML, el usuario también se eliminará del grupo en Zabbix y, si no pertenece a ningún otro grupo, se añadirá al grupo de usuarios para usuarios desprovisionados.
Si SCIM está habilitado y configurado, un usuario SAML se aprovisionará en el momento en que el usuario inicie sesión en Zabbix y se actualizará continuamente en función de los cambios en SAML. Los usuarios SAML ya existentes no se aprovisionarán, y solo los usuarios aprovisionados se actualizarán. Tenga en cuenta que solo se añadirán medios válidos a un usuario cuando el usuario sea aprovisionado o actualizado.
Si SCIM no está habilitado, un usuario SAML se aprovisionará (y posteriormente se actualizará) en el momento en que el usuario inicie sesión en Zabbix.
Si la autenticación SAML está habilitada, los usuarios podrán elegir entre iniciar sesión localmente o mediante inicio de sesión único SAML. Si se utiliza el aprovisionamiento JIT, entonces solo es posible el inicio de sesión único.
Configuración del proveedor de identidad
Para trabajar con Zabbix, un proveedor de identidad SAML (onelogin.com, auth0.com, okta.com, etc.) debe configurarse de la siguiente manera:
- Assertion Consumer URL debe establecerse en
<path_to_zabbix_ui>/index_sso.php?acs - Single Logout URL debe establecerse en
<path_to_zabbix_ui>/index_sso.php?sls
Ejemplos de <path_to_zabbix_ui>: https://example.com/zabbix/ui,
http://another.example.com/zabbix, http://<any_public_ip_address>/zabbix
Configuración de Zabbix
Es necesario instalar php-openssl si desea utilizar la autenticación SAML en el frontend.
Para utilizar la autenticación SAML, Zabbix debe configurarse de la siguiente manera:
1. La clave privada y el certificado deben almacenarse en ui/conf/certs/, a menos que se proporcionen rutas personalizadas en zabbix.conf.php.
De forma predeterminada, Zabbix buscará en las siguientes ubicaciones:
- ui/conf/certs/sp.key - archivo de clave privada del SP
- ui/conf/certs/sp.crt - archivo de certificado del SP
- ui/conf/certs/idp.crt - archivo de certificado del IDP
2. La mayoría de las configuraciones importantes se pueden configurar en el frontend de Zabbix. Sin embargo, es posible especificar configuraciones adicionales en el archivo de configuración.
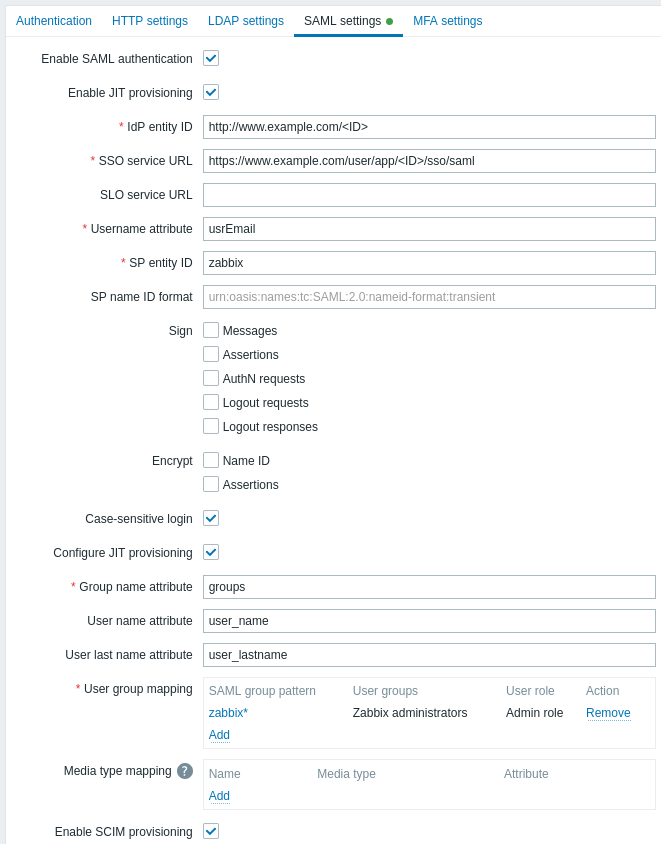
Parámetros de configuración disponibles en el frontend de Zabbix:
| Parámetro | Descripción |
|---|---|
| Habilitar la autenticación SAML | Marque la casilla para habilitar la autenticación SAML. |
| Habilitar el aprovisionamiento JIT | Marque la casilla para habilitar el aprovisionamiento de usuarios JIT. |
| ID de entidad del IDP | El identificador único de entidad dentro del proveedor de identidad SAML. |
| URL del servicio SSO | La URL a la que se redirigirá a los usuarios al iniciar sesión. |
| URL del servicio SLO | La URL a la que se redirigirá a los usuarios al cerrar sesión. Si se deja vacía, no se utilizará el servicio SLO. |
| Atributo de nombre de usuario | Atributo SAML que se utilizará como nombre de usuario al iniciar sesión en Zabbix. La lista de valores compatibles está determinada por el proveedor de identidad. Ejemplos: uid userprincipalname samaccountname username userusername urn:oid:0.9.2342.19200300.100.1.1 urn:oid:1.3.6.1.4.1.5923.1.1.1.13 urn:oid:0.9.2342.19200300.100.1.44 |
| ID de entidad del SP | El identificador único del proveedor de servicios (si no coincide, se rechazará la operación). Es posible especificar una URL o cualquier cadena de datos. |
| Formato de ID de nombre del SP | Solicita un formato de ID de nombre específico en la respuesta. Ejemplos: urn:oasis:names:tc:SAML:2.0:nameid-format:persistent urn:oasis:names:tc:SAML:2.0:nameid-format:unspecified urn:oasis:names:tc:SAML:2.0:nameid-format:transient |
| Firmar | Desmarque las casillas para deshabilitar las firmas SAML para las entidades correspondientes: Mensajes Aserciones Solicitudes AuthN Solicitudes de cierre de sesión Respuestas de cierre de sesión |
| Cifrar | Marque las casillas para seleccionar las entidades para las que se debe habilitar el cifrado SAML: ID de nombre Aserciones |
| Inicio de sesión sensible a mayúsculas y minúsculas | Desmarque la casilla para deshabilitar el inicio de sesión sensible a mayúsculas y minúsculas para los nombres de usuario (habilitado de forma predeterminada). Deshabilitar esta opción permite, por ejemplo, iniciar sesión como "admin" aunque el usuario de Zabbix sea "Admin" o "ADMIN". Tenga en cuenta que, si se deshabilita el inicio de sesión sensible a mayúsculas y minúsculas y existen varios usuarios de Zabbix con nombres de usuario similares (por ejemplo, Admin y admin), el inicio de sesión de esos usuarios siempre se rechazará con el siguiente mensaje de error: "Authentication failed: supplied credentials are not unique." |
| Configurar el aprovisionamiento JIT | Marque esta casilla para mostrar las opciones relacionadas con el aprovisionamiento de usuarios JIT. |
| Atributo de nombre del grupo | Especifique el atributo del nombre del grupo para el aprovisionamiento de usuarios JIT. |
| Atributo del nombre del usuario | Especifique el atributo del nombre del usuario para el aprovisionamiento de usuarios JIT. |
| Atributo del apellido del usuario | Especifique el atributo del apellido del usuario para el aprovisionamiento de usuarios JIT. |
| Asignación de grupos de usuarios | Asigne un patrón de grupo de usuarios SAML a un grupo de usuarios y un rol de usuario de Zabbix. Esto es necesario para determinar qué grupo y rol de usuario recibirá el usuario aprovisionado en Zabbix. Haga clic en Añadir para agregar una asignación. El campo Patrón de grupo SAML admite comodines. El nombre del grupo debe coincidir con un grupo existente. Si un usuario SAML coincide con varios grupos de usuarios de Zabbix, se convertirá en miembro de todos ellos. Si un usuario coincide con varios roles de usuario de Zabbix, obtendrá el nivel de permisos más alto entre ellos. |
| Asignación de tipos de medios | Asigne los atributos de medios SAML del usuario (por ejemplo, el correo electrónico) a los medios del usuario de Zabbix para enviar notificaciones. |
| Habilitar el aprovisionamiento SCIM | Marque esta casilla para habilitar el aprovisionamiento SCIM 2.0. |
Consulte ejemplos de configuración de proveedores de identidad SAML para iniciar sesión y aprovisionar usuarios en Zabbix con:
Notas sobre el aprovisionamiento SCIM
Para el aprovisionamiento SCIM, especifique la ruta a la interfaz web de Zabbix y añada api_scim.php al final, en el lado del proveedor de identidad, es decir:
https://<ruta-a-la-ui-de-zabbix>/api_scim.phpLos atributos de usuario que se utilizan en Zabbix (nombre de usuario, nombre, apellido y atributos de medios) deben añadirse como atributos personalizados y, si es necesario, el espacio de nombres externo debe ser el mismo que el esquema de usuario: urn:ietf:params:scim:schemas:core:2.0:User.
Configuración avanzada
Se pueden configurar parámetros SAML adicionales en el archivo de configuración del frontend de Zabbix (zabbix.conf.php):
- $SSO['SP_KEY'] = '<ruta al archivo de clave privada del SP>';
- $SSO['SP_CERT'] = '<ruta al archivo de certificado del SP>';
- $SSO['IDP_CERT'] = '<ruta al archivo de certificado del IDP>';
- $SSO['SETTINGS']
El array $SSO['SETTINGS'] debe seguir la misma estructura esperada por la librería SAML PHP Toolkit (suministrada con Zabbix).
Para una descripción completa de las opciones de configuración disponibles, consulte la documentación oficial de la librería.
Solo se pueden establecer las siguientes opciones como parte de $SSO['SETTINGS']:
- strict
- baseurl
- compress
- contactPerson
- organization
- sp (solo las opciones especificadas en esta lista)
- attributeConsumingService
- x509certNew
- idp (solo las opciones especificadas en esta lista)
- singleLogoutService (solo una opción)
- responseUrl
- certFingerprint
- certFingerprintAlgorithm
- x509certMulti
- singleLogoutService (solo una opción)
- security (solo las opciones especificadas en esta lista)
- signMetadata
- wantNameId
- requestedAuthnContext
- requestedAuthnContextComparison
- wantXMLValidation
- relaxDestinationValidation
- destinationStrictlyMatches
- rejectUnsolicitedResponsesWithInResponseTo
- signatureAlgorithm
- digestAlgorithm
- lowercaseUrlencoding
Todas las demás opciones se tomarán de la base de datos y no se pueden sobrescribir. La opción debug será ignorada.
Además, si la interfaz de Zabbix está detrás de un proxy o un balanceador de carga, se puede utilizar la opción personalizada use_proxy_headers:
- false (por defecto): ignora la opción;
- true: utiliza las cabeceras HTTP X-Forwarded-* para construir la URL base.
Si utiliza un balanceador de carga para conectarse a la instancia de Zabbix, donde el balanceador de carga utiliza TLS/SSL y Zabbix no, debe indicar los parámetros 'baseurl', 'strict' y 'use_proxy_headers' de la siguiente manera:
$SSO['SETTINGS'] = [
    'strict' => false,
    'baseurl' => 'https://zabbix.example.com/zabbix/',
    'use_proxy_headers' => true
];
Ejemplo de configuración:
$SSO['SETTINGS'] = [
    'security' => [
        'signatureAlgorithm' => 'http://www.w3.org/2001/04/xmldsig-more#rsa-sha384'
        'digestAlgorithm' => 'http://www.w3.org/2001/04/xmldsig-more#sha384',
        // ...
    ],
    // ...
];
Configuración del frontend con Kerberos/ADFS
El archivo de configuración del frontend de Zabbix (zabbix.conf.php) se puede usar para configurar SSO con autenticación Kerberos y ADFS:
$SSO['SETTINGS'] = [
    'security' => [
        'requestedAuthnContext' => [
            'urn:oasis:names:tc:SAML:2.0:ac:classes:Kerberos',
        ],
        'requestedAuthnContextComparison' => 'exact'
    ]
];
En este caso, en el campo SP name ID de la configuración SAML, establezca:
urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified