
Lietotāju grupas
Pārskats
Lietotāju grupas ļauj grupēt lietotājus gan organizatoriskos nolūkos, gan datu piekļuves tiesību piešķiršanai. Tiesības skatīt un konfigurēt hostu grupu un veidņu grupu datus tiek piešķirtas lietotāju grupām, nevis atsevišķiem lietotājiem.
Bieži vien ir lietderīgi nošķirt, kāda informācija ir pieejama vienai lietotāju grupai un kāda — citai. To var panākt, grupējot lietotājus un pēc tam piešķirot atšķirīgas tiesības piekļūt hostu un veidņu grupām.
Lietotājs var piederēt neierobežotam skaitam grupu.
Konfigurēšana
Lai konfigurētu lietotāju grupu:
- Atveriet Users > User groups.
- Noklikšķiniet uz Create user group (vai uz grupas nosaukuma, lai rediģētu esošu grupu).
- Rediģējiet grupas atribūtus veidlapā.
Cilnē User group ir ietverti vispārīgie grupas atribūti:
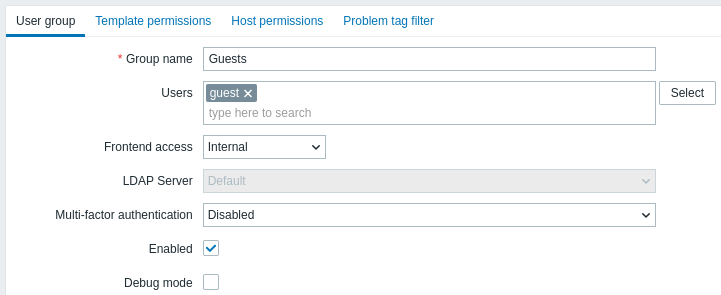
Visi obligātie ievades lauki ir atzīmēti ar sarkanu zvaigznīti.
| Parameter | Description |
|---|---|
| Group name | Unikāls grupas nosaukums. |
| Users | Lai pievienotu lietotājus grupai, sāciet rakstīt esoša lietotāja vārdu. Kad tiek parādīts nolaižamais saraksts ar atbilstošajiem lietotāju vārdiem, ritiniet uz leju, lai veiktu atlasi. Varat arī noklikšķināt uz pogas Select, lai uznirstošajā logā atlasītu lietotājus. |
| Frontend access | Kā tiek autentificēti grupas lietotāji. System default - izmantot noklusējuma autentifikācijas metodi (iestatīta globāli) Internal - izmantot Zabbix iekšējo autentifikāciju (pat ja globāli tiek izmantota LDAP autentifikācija). Ignorēts, ja HTTP autentifikācija ir globālā noklusējuma metode. LDAP - izmantot LDAP autentifikāciju (pat ja globāli tiek izmantota iekšējā autentifikācija). Ignorēts, ja HTTP autentifikācija ir globālā noklusējuma metode. Disabled - piekļuve Zabbix lietotāja saskarnei šai grupai ir aizliegta |
| LDAP server | Atlasiet, kuru LDAP serveri izmantot lietotāja autentificēšanai. Šis lauks ir iespējots tikai tad, ja Frontend access ir iestatīts uz LDAP vai System default. |
| Multi-factor authentication | Atlasiet, kuru daudzfaktoru autentifikācijas metodi izmantot lietotāja autentificēšanai: Default - izmantot MFA konfigurācijā kā noklusējuma iestatīto metodi; šī opcija pēc noklusējuma ir atlasīta jaunām lietotāju grupām, ja MFA ir iespējots; <Method name> - izmantot atlasīto metodi (piemēram, "Zabbix TOTP"); Disabled - MFA šai grupai ir atspējots; šī opcija pēc noklusējuma ir atlasīta jaunām lietotāju grupām, ja MFA ir atspējots. Ņemiet vērā: ja lietotājs pieder vairākām lietotāju grupām, kurās MFA ir iespējots (vai vismaz vienā grupā MFA ir iespējots), tiek piemēroti šādi autentifikācijas noteikumi: ja kāda grupa izmanto MFA metodi "Default", tā tiks izmantota lietotāja autentificēšanai; pretējā gadījumā autentificēšanai tiks izmantota pirmā metode (alfabētiskā secībā). |
| Enabled | Lietotāju grupas un grupas dalībnieku statuss. Checked - lietotāju grupa un lietotāji ir iespējoti Unchecked - lietotāju grupa un lietotāji ir atspējoti |
| Debug mode | Atzīmējiet šo izvēles rūtiņu, lai lietotājiem aktivizētu atkļūdošanas režīmu. |
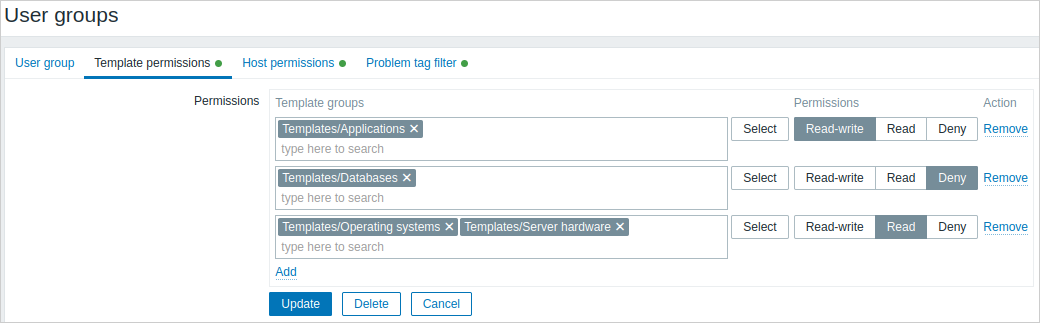
Cilnē Template permissions varat norādīt lietotāju grupas piekļuvi veidņu grupām un, izmantojot tās, veidņu datiem:
Cilnē Host permissions varat norādīt lietotāju grupas piekļuvi hostu grupām un, izmantojot tās, hostu datiem:
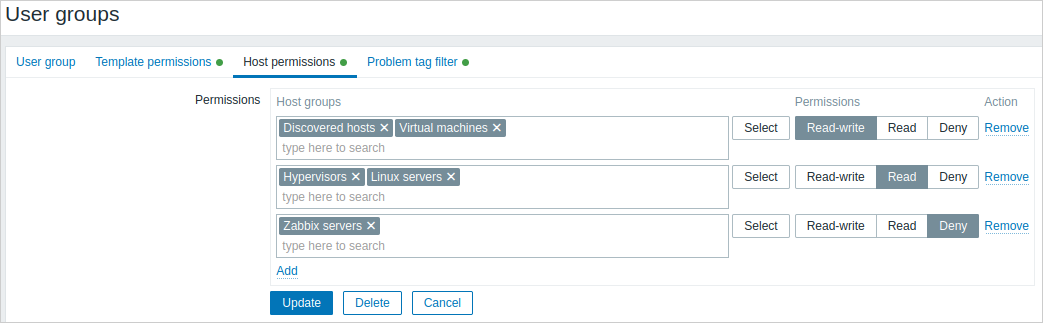
Noklikšķiniet uz  , lai izvēlētos veidņu/hostu grupas (neatkarīgi no tā, vai tā ir vecākgrupa vai ligzdota grupa) un piešķirtu tām atļaujas.
Sāciet rakstīt grupas nosaukumu (tiks parādīts nolaižamais saraksts ar atbilstošajām grupām) vai noklikšķiniet uz Select, lai atvērtu uznirstošo logu ar visu grupu sarakstu.
Pēc tam izmantojiet opciju pogas, lai izvēlētajām grupām piešķirtu atļaujas. Iespējamās atļaujas ir šādas:
- Read-write - lasīšanas un rakstīšanas piekļuve grupai
- Read - tikai lasīšanas piekļuve grupai
- Deny - piekļuve grupai liegta
Ja viena un tā pati veidņu/hostu grupa ir pievienota vairākās rindās ar atšķirīgām iestatītām atļaujām, tiks piemērota stingrākā atļauja.
Ņemiet vērā, ka Super admin lietotājs var piespiest ligzdotajām grupām izmantot tādu pašu atļauju līmeni kā vecākgrupai; to var izdarīt hostu/veidņu grupas konfigurācijas veidlapā.
Cilnes Template permissions un Host permissions atbalsta vienādu parametru kopu.
Pašreizējās grupu atļaujas tiek parādītas blokā Permissions, un tās var modificēt vai noņemt.
Ja lietotāju grupai ir Read-write atļaujas hostam, bet Deny vai nav atļauju veidnei, kas saistīta ar šo hostu, šīs grupas lietotāji nevarēs rediģēt veidnes vienumus hostā, un veidnes nosaukums tiks parādīts kā Inaccessible template.
Cilnē Proxy access list varat norādīt lietotāju grupas piekļuvi starpniekserveriem — atsevišķi vai izmantojot starpniekserveru grupas:
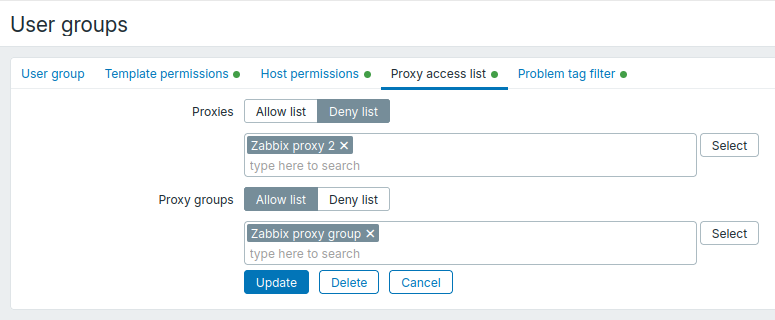
Izmantojiet lauku Proxy groups, lai piemērotu atļauju atlasītajām grupām. Starpniekserveri, kas pieder grupai, var atļaut vai liegt tikai ar šīs grupas starpniecību. Izmantojiet lauku Proxies, lai pievienotu atsevišķus starpniekserverus, kas nepieder nevienai starpniekserveru grupai.
Proxies un Proxy groups atbalsta vienādu parametru kopu.
Noklikšķiniet uz pogas Select blakus laukam Proxies vai Proxy groups, lai attiecīgi atlasītu starpniekserverus vai starpniekserveru grupas. Varat arī sākt rakstīt starpniekservera vai starpniekserveru grupas nosaukumu attiecīgajā laukā. Tiks parādīts nolaižamais saraksts ar atbilstošajiem starpniekserveriem vai starpniekserveru grupām.
Atlasiet Allow list, lai ļautu lietotāju grupai piekļūt tikai atlasītajiem starpniekserveriem un starpniekserveru grupām.
Ja Proxies atlase laukam Allow list ir tukša, lietotāju grupai nav piekļuves nevienam starpniekserverim, kas nepieder starpniekserveru grupai.
Ja Proxy groups atlase laukam Allow list ir tukša, lietotāju grupai nav piekļuves nevienai starpniekserveru grupai.
Atlasiet Deny list, lai liegtu lietotāju grupai piekļuvi atlasītajiem starpniekserveriem un starpniekserveru grupām.
Piekļuve visiem pārējiem starpniekserveriem un starpniekserveru grupām ir atļauta.
Ja Proxies atlase laukam Deny list ir tukša, lietotāju grupai ir pilna piekļuve visiem starpniekserveriem, kas nepieder starpniekserveru grupai.
Ja Proxy groups atlase laukam Deny list ir tukša, lietotāju grupai ir pilna piekļuve visām starpniekserveru grupām.
Atļauju prioritātes noteikumi lietotājiem, kuri pieder vairākām lietotāju grupām:
- Deny list ignorē Allow list. Ja kāda grupa liedz piekļuvi starpniekserverim/starpniekserveru grupai, lietotājs tam nevar piekļūt.
- Allow list atļaujas tiek apvienotas. Ja vairākas grupas atļauj piekļuvi, lietotājs var piekļūt visiem starpniekserveriem, kuriem šīs grupas ir atļāvušas piekļuvi.
Cilnē Problem tag filter varat iestatīt uz tagiem balstītas atļaujas lietotāju grupām, lai skatītu problēmas, kas filtrētas pēc taga nosaukuma un vērtības:
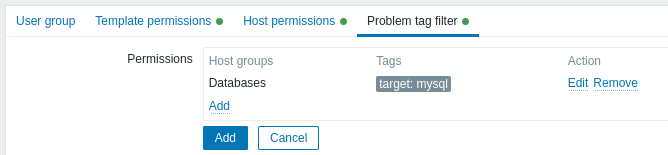
Noklikšķiniet uz , lai izvēlētos hostu grupas.
Lai atlasītu hostu grupu, kurai piemērot taga filtru, noklikšķiniet uz Select, lai iegūtu pilnu esošo hostu grupu sarakstu, vai sāciet rakstīt hostu grupas nosaukumu, lai iegūtu nolaižamo sarakstu ar atbilstošajām grupām.
Tiks parādītas tikai hostu grupas, jo problēmas taga filtru nevar piemērot veidņu grupām.
Tagu nosaukumus bez vērtībām var pievienot, bet vērtības bez nosaukumiem nevar.
Blokā Permissions tiek parādīti tikai pirmie trīs tagi (ja tiem ir vērtības); ja tagu ir vairāk, tos var skatīt, noklikšķinot uz ikonas  vai novietojot virs tās kursoru.
Taga filtrs ļauj nošķirt piekļuvi hostu grupai no iespējas skatīt problēmas.
Piemēram, ja datubāzes administratoram jāredz tikai "MySQL" datubāzes problēmas, vispirms jāizveido datubāzes administratoru lietotāju grupa un pēc tam jānorāda taga nosaukums "target" un vērtība "mysql".
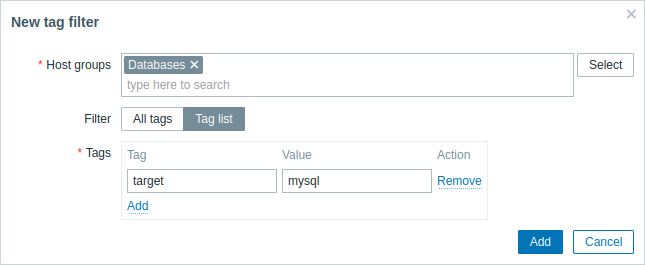
Ja ir norādīts taga nosaukums "target", bet vērtības lauks ir atstāts tukšs, lietotāju grupa atlasītajai hostu grupai redzēs visas problēmas ar taga nosaukumu "target".
Pārliecinieties, ka taga nosaukums un taga vērtība ir norādīti pareizi, pretējā gadījumā lietotāju grupa neredzēs nevienu problēmu.
Apskatīsim piemēru, kad lietotājs ir atlasīto vairāku lietotāju grupu dalībnieks. Šādā gadījumā tagiem tiks izmantots nosacījums VAI.
| User group A | User group B | Visible result for a user (member) of both groups | ||||
| Tag filter | ||||||
| Host group | Tag name | Tag value | Host group | Tag name | Tag value | |
| Databases | target | mysql | Databases | target | oracle | target:mysql or target:oracle problems visible |
| Not configured in the Problem tag filter | Databases | target | oracle | target:oracle problems visible | ||
Piekļuve no vairākām lietotāju grupām
Lietotājs var piederēt jebkuram skaitam lietotāju grupu. Šīm grupām var būt atšķirīgas piekļuves atļaujas hostiem vai veidnēm.
Tāpēc ir svarīgi zināt, kādām vienībām nepriviliģēts lietotājs rezultātā varēs piekļūt. Tālāk redzamajā piemērā aplūkots, kā dažādās situācijās tiks ietekmēta piekļuve hostam X (Hostu grupā 1) lietotājam, kurš ir lietotāju grupās A un B.
- Ja grupai A ir tikai Lasīšanas piekļuve Hostu grupai 1, bet grupai B ir Lasīšanas-rakstīšanas piekļuve Hostu grupai 1, lietotājs saņems Lasīšanas-rakstīšanas piekļuvi hostam 'X'.
"Lasīšanas-rakstīšanas" atļaujām ir prioritāte pār "Lasīšanas" atļaujām.
- Tajā pašā scenārijā kā iepriekš, ja 'X' vienlaikus atrodas arī Hostu grupā 2, kas grupai A vai B ir liegta, piekļuve hostam 'X' būs nav pieejama, neskatoties uz Lasīšanas-rakstīšanas piekļuvi Hostu grupai 1.
- Ja grupai A nav definētu atļauju un grupai B ir Lasīšanas-rakstīšanas piekļuve Hostu grupai 1, lietotājs saņems Lasīšanas-rakstīšanas piekļuvi hostam 'X'.
- Ja grupai A ir Liegt piekļuve Hostu grupai 1 un grupai B ir Lasīšanas-rakstīšanas piekļuve Hostu grupai 1, lietotājam piekļuve hostam 'X' tiks liegta.
Cita informācija
- Admin līmeņa lietotājs ar Read-write piekļuvi hostam nevarēs piesaistīt/atsaistīt veidnes, ja viņam nav piekļuves veidņu grupai, kurai tās pieder. Ja viņam ir Read piekļuve veidņu grupai, viņš varēs piesaistīt/atsaistīt veidnes hostam, taču neredzēs nevienu veidni veidņu sarakstā un nevarēs veikt darbības ar veidnēm citās vietās.
- Admin līmeņa lietotājs ar Read piekļuvi hostam neredzēs šo hostu konfigurācijas sadaļas hostu sarakstā; tomēr hosta trigeri būs pieejami IT pakalpojumu konfigurācijā.
- Jebkurš lietotājs, kas nav Super Admin (ieskaitot 'guest'), var redzēt tīkla kartes, kamēr karte ir tukša vai tajā ir tikai attēli. Kad kartei tiek pievienoti hosti, hostu grupas vai trigeri, tiek ievērotas piekļuves tiesības.
- Zabbix serveris nesūtīs paziņojumus lietotājiem, kas definēti kā darbības operāciju saņēmēji, ja piekļuve attiecīgajam hostam ir nepārprotami "denied".