
Grupos de usuários
Visão geral
Os grupos de usuários permitem agrupar usuários tanto para fins organizacionais quanto para atribuir permissões aos dados. As permissões para visualizar e configurar dados de grupos de hosts e grupos de templates são atribuídas a grupos de usuários, não a usuários individuais.
Muitas vezes, pode fazer sentido separar quais informações estão disponíveis para um grupo de usuários e quais estão disponíveis para outro. Isso pode ser feito agrupando os usuários e atribuindo diferentes permissões aos grupos de hosts e templates.
Um usuário pode pertencer a qualquer número de grupos.
Configuração
Para configurar um grupo de usuários:
- Acesse Users > User groups.
- Clique em Create user group (ou no nome do grupo para editar um grupo existente).
- Edite os atributos do grupo no formulário.
A aba User group contém os atributos gerais do grupo:
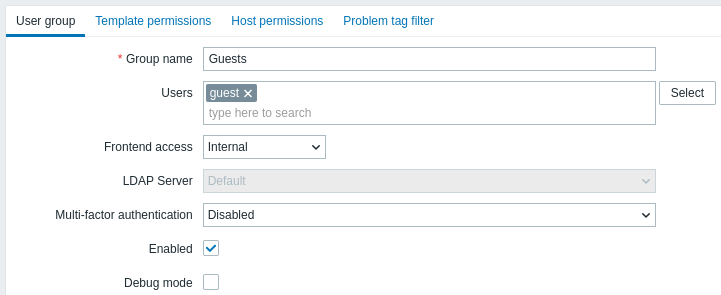
Todos os campos de entrada obrigatórios são marcados com um asterisco vermelho.
| Parameter | Description |
|---|---|
| Group name | Nome exclusivo do grupo. |
| Users | Para adicionar usuários ao grupo, comece a digitar o nome de um usuário existente. Quando a lista suspensa com os nomes de usuários correspondentes aparecer, role para baixo para selecionar. Como alternativa, clique no botão Select para selecionar usuários em uma janela pop-up. |
| Frontend access | Como os usuários do grupo são autenticados. System default - usa o método de autenticação padrão (definido globalmente) Internal - usa a autenticação interna do Zabbix (mesmo que a autenticação LDAP seja usada globalmente). Ignorado se a autenticação HTTP for o padrão global. LDAP - usa a autenticação LDAP (mesmo que a autenticação interna seja usada globalmente). Ignorado se a autenticação HTTP for o padrão global. Disabled - o acesso ao frontend do Zabbix é proibido para este grupo |
| LDAP server | Selecione qual LDAP server usar para autenticar o usuário. Este campo é habilitado somente quando Frontend access está definido como LDAP ou System default. |
| Multi-factor authentication | Selecione qual método de autenticação multifator usar para autenticar o usuário: Default - usa o método definido como padrão na configuração de MFA; esta opção é selecionada por padrão para novos grupos de usuários se a MFA estiver habilitada; <Method name> - usa o método selecionado (por exemplo, "Zabbix TOTP"); Disabled - a MFA está desabilitada para este grupo; esta opção é selecionada por padrão para novos grupos de usuários se a MFA estiver desabilitada. Observe que, se um usuário pertencer a vários grupos de usuários com MFA habilitada (ou se pelo menos um grupo tiver MFA habilitada), as seguintes regras de autenticação serão aplicadas: se algum grupo usar o método de MFA "Default", ele autenticará o usuário; caso contrário, o primeiro método (em ordem alfabética) será usado para autenticação. |
| Enabled | Status do grupo de usuários e de seus membros. Checked - o grupo de usuários e os usuários estão habilitados Unchecked - o grupo de usuários e os usuários estão desabilitados |
| Debug mode | Marque esta caixa de seleção para ativar o modo de depuração para os usuários. |
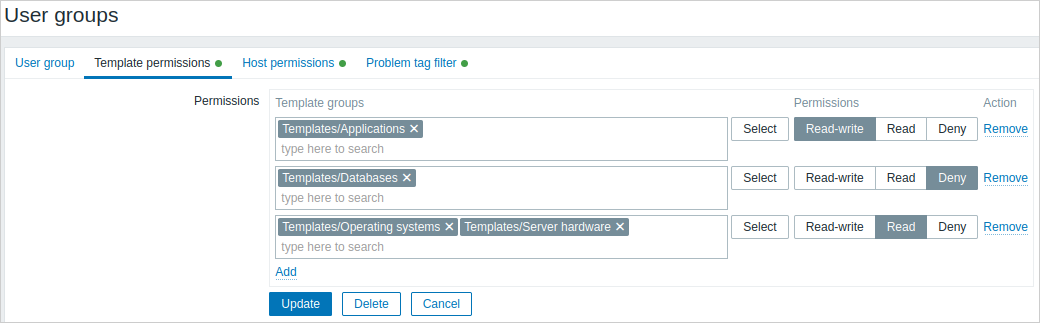
A aba Template permissions permite especificar o acesso do grupo de usuários aos grupos de templates e, por meio deles, aos dados de templates:
A aba Host permissions permite especificar o acesso do grupo de usuários aos grupos de hosts e, por meio deles, aos dados de hosts:
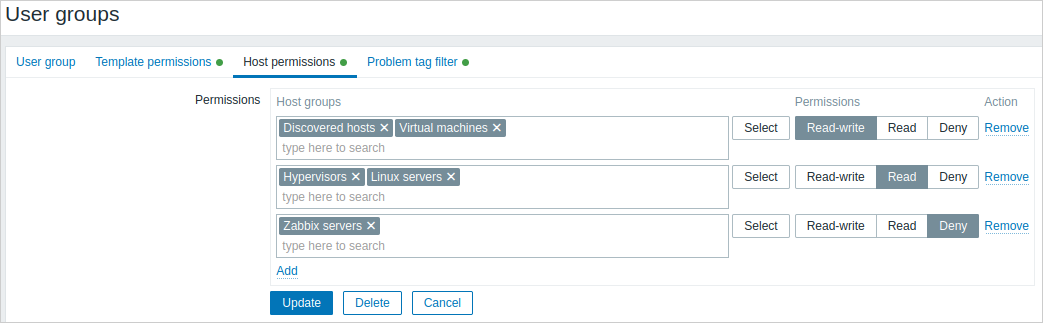
Clique em  para escolher os grupos de templates/hosts (sejam grupos pai ou aninhados) e atribuir permissões a eles.
Comece a digitar o nome do grupo (uma lista suspensa de grupos correspondentes será exibida) ou clique em Select para abrir uma janela pop-up com todos os grupos.
Em seguida, use os botões de opção para atribuir permissões aos grupos escolhidos. As permissões possíveis são:
- Read-write - acesso de leitura e gravação a um grupo
- Read - acesso somente leitura a um grupo
- Deny - acesso negado a um grupo
Se o mesmo grupo de templates/hosts for adicionado em várias linhas com diferentes permissões definidas, será aplicada a permissão mais restritiva.
Observe que um usuário Super admin pode impor que os grupos aninhados tenham o mesmo nível de permissões do grupo pai; isso pode ser feito no formulário de configuração do grupo de hosts/templates.
As abas Template permissions e Host permissions oferecem o mesmo conjunto de parâmetros.
As permissões atuais para os grupos são exibidas no bloco Permissions e podem ser modificadas ou removidas.
Se um grupo de usuários tiver permissões Read-write para um host e permissões Deny ou nenhuma permissão para um template vinculado a esse host, os usuários desse grupo não poderão editar itens baseados em templates no host, e o nome do template será exibido como Inaccessible template.
A aba Proxy access list permite especificar o acesso do grupo de usuários aos proxies, individualmente ou por meio de grupos de proxies:
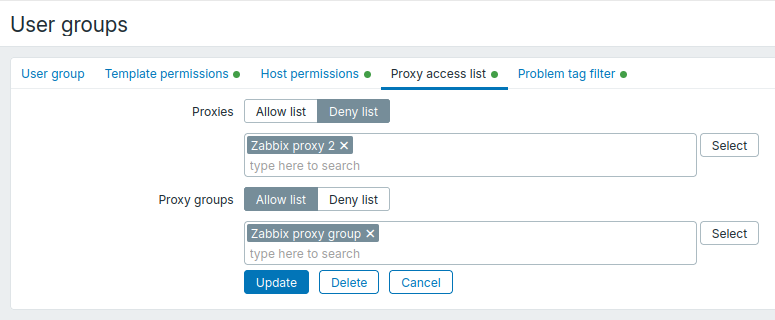
Use o campo Proxy groups para aplicar a permissão aos grupos selecionados. Um proxy que pertence a um grupo só pode ser permitido ou negado por meio desse grupo. Use o campo Proxies para adicionar proxies individuais que não pertencem a nenhum grupo de proxies.
Proxies e Proxy groups oferecem o mesmo conjunto de parâmetros.
Clique no botão Select ao lado do campo Proxies ou Proxy groups para selecionar proxies ou grupos de proxies, respectivamente. Como alternativa, comece a digitar o nome de um proxy ou grupo de proxies no campo correspondente. Uma lista suspensa de proxies ou grupos de proxies correspondentes será exibida.
Selecione Allow list para permitir que o grupo de usuários acesse somente os proxies e grupos de proxies selecionados.
Se a seleção de Proxies estiver vazia para Allow list, o grupo de usuários não terá acesso a nenhum proxy que não pertença a um grupo de proxies.
Se a seleção de Proxy groups estiver vazia para Allow list, o grupo de usuários não terá acesso a nenhum grupo de proxies.
Selecione Deny list para negar ao grupo de usuários o acesso aos proxies e grupos de proxies selecionados.
O acesso a todos os outros proxies e grupos de proxies será permitido.
Se a seleção de Proxies estiver vazia para Deny list, o grupo de usuários terá acesso total a todos os proxies que não pertençam a um grupo de proxies.
Se a seleção de Proxy groups estiver vazia para Deny list, o grupo de usuários terá acesso total a todos os grupos de proxies.
Regras de precedência de permissões para usuários que pertencem a vários grupos de usuários:
- Deny list substitui Allow list. Se qualquer grupo negar o acesso a um proxy/grupo de proxies, o usuário não poderá acessá-lo.
- As permissões de Allow list são cumulativas. Se vários grupos permitirem o acesso, o usuário poderá acessar todos os proxies permitidos por esses grupos.
A aba Problem tag filter permite definir permissões baseadas em tags para que os grupos de usuários visualizem problemas filtrados por nome e valor da tag:
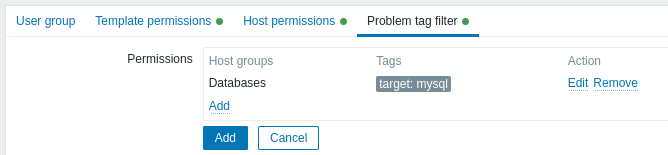
Clique em para escolher os grupos de hosts.
Para selecionar um grupo de hosts ao qual aplicar um filtro de tags, clique em Select para obter a lista completa dos grupos de hosts existentes ou comece a digitar o nome de um grupo de hosts para obter uma lista suspensa de grupos correspondentes.
Somente grupos de hosts serão exibidos, pois o filtro de tags de problemas não pode ser aplicado a grupos de templates.
É possível adicionar nomes de tags sem valores, mas não valores sem nomes.
Somente as três primeiras tags (com valores, se houver) são exibidas no bloco Permissions; se houver mais, elas poderão ser visualizadas clicando ou passando o cursor sobre o ícone  .
O filtro de tags permite separar o acesso ao grupo de hosts da possibilidade de visualizar problemas.
Por exemplo, se um administrador de banco de dados precisar visualizar somente problemas de bancos de dados "MySQL", primeiro será necessário criar um grupo de usuários para administradores de banco de dados e, em seguida, especificar o nome da tag "target" e o valor "mysql".
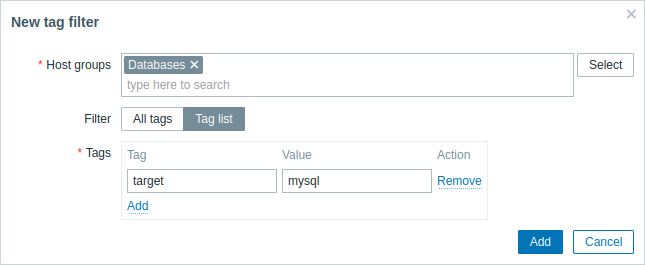
Se o nome da tag "target" for especificado e o campo de valor for deixado em branco, o grupo de usuários verá todos os problemas com o nome de tag "target" para o grupo de hosts selecionado.
Certifique-se de que o nome e o valor da tag estejam especificados corretamente; caso contrário, o grupo de usuários não verá nenhum problema.
Vamos analisar um exemplo em que um usuário é membro de vários grupos de usuários selecionados. Nesse caso, a filtragem usará a condição OR para as tags.
| User group A | User group B | Visible result for a user (member) of both groups | ||||
| Tag filter | ||||||
| Host group | Tag name | Tag value | Host group | Tag name | Tag value | |
| Databases | target | mysql | Databases | target | oracle | target:mysql or target:oracle problems visible |
| Not configured in the Problem tag filter | Databases | target | oracle | target:oracle problems visible | ||
A aba APM filter permite especificar o acesso do grupo de usuários aos dados de telemetria do APM (traces, métricas e logs).
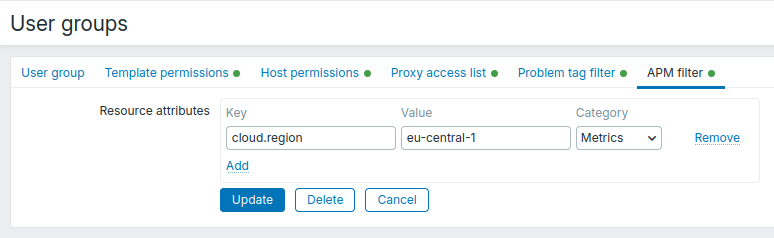
Clique em para adicionar atributos de recurso que definem quais dados recebidos o grupo de usuários poderá acessar.
Especifique o atributo de recurso:
| Key | Insira a chave do atributo (por exemplo, deployment.environment, cloud.region). |
| Value | Insira o valor do atributo (por exemplo, production, eu-central-1). |
| Category | Selecione a categoria dos dados recebidos à qual o atributo se aplica: Traces, Metrics, Logs ou All. |
Se nenhum filtro for especificado na aba APM filter, os membros do grupo de usuários poderão acessar todos os dados recebidos.
Se filtros forem especificados, os membros do grupo de usuários poderão acessar somente os dados recebidos que contenham pelo menos um dos atributos de recurso especificados para a categoria de dados correspondente ou para All. Um atributo corresponde a um filtro somente quando a chave e o valor correspondem.
O acesso é verificado com base na lista combinada de filtros de APM de todos os grupos de usuários aos quais o usuário pertence:
- Traces: um usuário pode acessar um trace se pelo menos um de seus spans tiver um atributo de recurso que corresponda a um filtro da categoria Traces ou All.
- Spans: um usuário pode acessar um span se pelo menos um de seus atributos de recurso corresponder a um filtro da categoria Traces ou All.
- Metrics: um usuário pode acessar uma métrica se pelo menos um de seus atributos de recurso corresponder a um filtro da categoria Metrics ou All.
- Logs: um usuário pode acessar um registro de log se pelo menos um de seus atributos de recurso corresponder a um filtro da categoria Logs ou All.
Acesso a partir de vários grupos de usuários
Um usuário pode pertencer a qualquer número de grupos de usuários. Esses grupos podem ter diferentes permissões de acesso a hosts ou templates.
Portanto, é importante saber a quais entidades um usuário sem privilégios poderá acessar como resultado. No exemplo a seguir, considere como o acesso ao host X (no Grupo de hosts 1) será afetado em várias situações para um usuário que está nos grupos de usuários A e B.
- Se o Grupo A tiver apenas acesso Leitura ao Grupo de hosts 1, mas o Grupo B tiver acesso Leitura-escrita ao Grupo de hosts 1, o usuário terá acesso Leitura-escrita ao 'X'.
As permissões "Leitura-escrita" têm precedência sobre as permissões "Leitura".
- No mesmo cenário acima, se 'X' estiver simultaneamente também no Grupo de hosts 2 que está negado ao Grupo A ou B, o acesso ao 'X' ficará indisponível, apesar do acesso Leitura-escrita ao Grupo de hosts 1.
- Se o Grupo A não tiver permissões definidas e o Grupo B tiver acesso Leitura-escrita ao Grupo de hosts 1, o usuário terá acesso Leitura-escrita ao 'X'.
- Se o Grupo A tiver acesso Negado ao Grupo de hosts 1 e o Grupo B tiver acesso Leitura-escrita ao Grupo de hosts 1, o acesso ao 'X' será negado ao usuário.
Outros detalhes
- Um usuário de nível Admin com acesso Leitura-escrita a um host não poderá vincular/desvincular templates, se ele não tiver acesso ao grupo de templates ao qual eles pertencem. Com acesso Leitura ao grupo de templates, ele poderá vincular/desvincular templates ao host, no entanto, não verá nenhum template na lista de templates e não poderá operar com templates em outros lugares.
- Um usuário de nível Admin com acesso Leitura a um host não verá o host na lista de hosts da seção de configuração; no entanto, os triggers do host estarão acessíveis na configuração do serviço de TI.
- Qualquer usuário que não seja Super Admin (incluindo 'guest') pode ver mapas de rede, desde que o mapa esteja vazio ou tenha apenas imagens. Quando hosts, grupos de hosts ou triggers são adicionados ao mapa, as permissões são respeitadas.
- O Zabbix server não enviará notificações para usuários definidos como destinatários de operações de ação se o acesso ao host em questão for explicitamente "negado".