
Grupy użytkowników
Przegląd
Grupy użytkowników umożliwiają grupowanie użytkowników zarówno do celów organizacyjnych, jak i w celu przypisywania uprawnień do danych. Uprawnienia do wyświetlania i konfigurowania danych grup hostów i grup szablonów są przypisywane grupom użytkowników, a nie poszczególnym użytkownikom.
Często zasadne może być rozdzielenie informacji dostępnych dla jednej grupy użytkowników od informacji dostępnych dla innej grupy. Można to osiągnąć, grupując użytkowników, a następnie przypisując różne uprawnienia do grup hostów i grup szablonów.
Użytkownik może należeć do dowolnej liczby grup.
Konfiguracja
Aby skonfigurować grupę użytkowników:
- Przejdź do Użytkownicy > Grupy użytkowników.
- Kliknij Utwórz grupę użytkowników (lub nazwę grupy, aby edytować istniejącą grupę).
- Edytuj atrybuty grupy w formularzu.
Karta Grupa użytkowników zawiera ogólne atrybuty grupy:
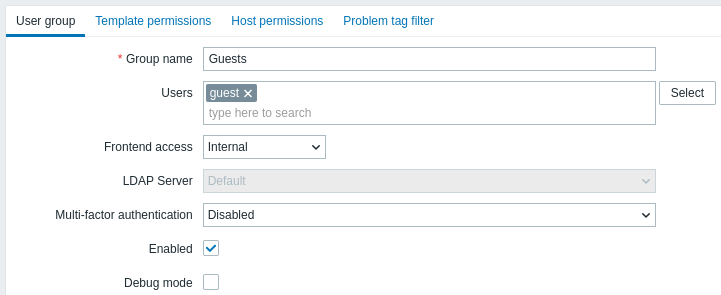
Wszystkie wymagane pola wejściowe są oznaczone czerwoną gwiazdką.
| Parametr | Opis |
|---|---|
| Nazwa grupy | Unikalna nazwa grupy. |
| Użytkownicy | Aby dodać użytkowników do grupy, zacznij wpisywać nazwę istniejącego użytkownika. Gdy pojawi się lista rozwijana z pasującymi nazwami użytkowników, przewiń ją w dół, aby wybrać użytkownika. Możesz również kliknąć przycisk Wybierz, aby wybrać użytkowników w wyskakującym oknie. |
| Dostęp do frontendu | Sposób uwierzytelniania użytkowników należących do grupy. Domyślne ustawienia systemowe - używa domyślnej metody uwierzytelniania (ustawionej globalnie) Wewnętrzne - używa wewnętrznego uwierzytelniania Zabbix (nawet jeśli globalnie używane jest uwierzytelnianie LDAP). Ignorowane, jeśli domyślnie globalnie używane jest uwierzytelnianie HTTP. LDAP - używa uwierzytelniania LDAP (nawet jeśli globalnie używane jest uwierzytelnianie wewnętrzne). Ignorowane, jeśli domyślnie globalnie używane jest uwierzytelnianie HTTP. Wyłączone - dostęp do frontendu Zabbix jest zabroniony dla tej grupy |
| Serwer LDAP | Wybierz, który serwer LDAP ma być używany do uwierzytelniania użytkownika. To pole jest włączone tylko wtedy, gdy dla opcji Dostęp do frontendu wybrano LDAP lub Domyślne ustawienia systemowe. |
| Uwierzytelnianie wieloskładnikowe | Wybierz, która metoda uwierzytelniania wieloskładnikowego ma być używana do uwierzytelniania użytkownika: Domyślna - używa metody ustawionej jako domyślna w konfiguracji MFA; ta opcja jest domyślnie wybrana dla nowych grup użytkowników, jeśli MFA jest włączone; <Nazwa metody> - używa wybranej metody (na przykład „Zabbix TOTP”); Wyłączone - MFA jest wyłączone dla tej grupy; ta opcja jest domyślnie wybrana dla nowych grup użytkowników, jeśli MFA jest wyłączone. Należy pamiętać, że jeśli użytkownik należy do wielu grup użytkowników z włączonym MFA (lub co najmniej jedna grupa ma włączone MFA), obowiązują następujące zasady uwierzytelniania: jeśli dowolna grupa używa metody MFA „Domyślna”, zostanie ona użyta do uwierzytelnienia użytkownika; w przeciwnym razie do uwierzytelniania zostanie użyta pierwsza metoda (uporządkowana alfabetycznie). |
| Włączone | Stan grupy użytkowników i jej członków. Zaznaczone - grupa użytkowników i użytkownicy są włączeni Niezaznaczone - grupa użytkowników i użytkownicy są wyłączeni |
| Tryb debugowania | Zaznacz to pole wyboru, aby aktywować tryb debugowania dla użytkowników. |
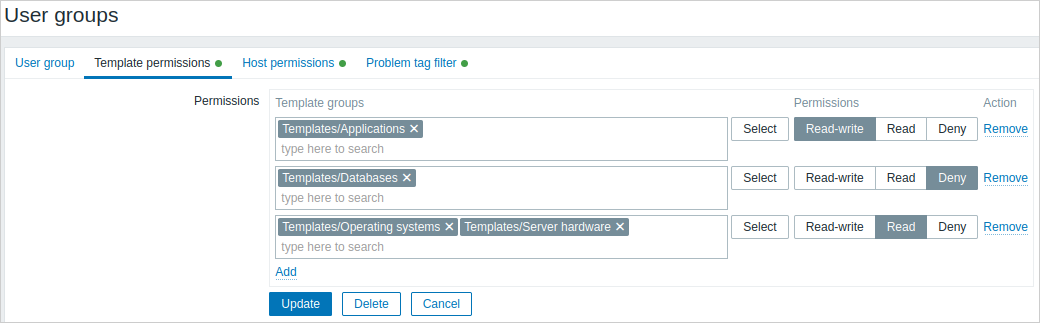
Karta Uprawnienia do szablonów umożliwia określenie dostępu grupy użytkowników do grup szablonów, a za ich pośrednictwem do danych szablonów:
Karta Uprawnienia do hostów umożliwia określenie dostępu grupy użytkowników do grup hostów, a za ich pośrednictwem do danych hostów:
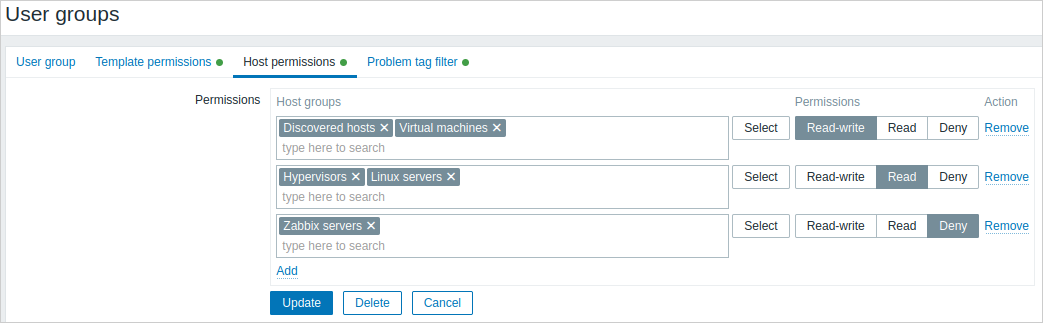
Kliknij  , aby wybrać grupy szablonów/hostów (nadrzędne lub zagnieżdżone) i przypisać im uprawnienia.
Zacznij wpisywać nazwę grupy (pojawi się lista rozwijana z pasującymi grupami) lub kliknij Wybierz, aby otworzyć wyskakujące okno zawierające listę wszystkich grup.
Następnie użyj przycisków opcji, aby przypisać uprawnienia wybranym grupom. Dostępne są następujące uprawnienia:
- Odczyt i zapis - dostęp do grupy z uprawnieniami odczytu i zapisu
- Odczyt - dostęp do grupy tylko do odczytu
- Odmów - odmowa dostępu do grupy
Jeśli ta sama grupa szablonów/hostów zostanie dodana w kilku wierszach z różnymi ustawieniami uprawnień, zastosowane zostanie najbardziej restrykcyjne uprawnienie.
Należy pamiętać, że użytkownik Super admin może wymusić, aby zagnieżdżone grupy miały taki sam poziom uprawnień jak grupa nadrzędna; można to zrobić w formularzu konfiguracji grup hostów/szablonów.
Karty Uprawnienia do szablonów i Uprawnienia do hostów obsługują ten sam zestaw parametrów.
Bieżące uprawnienia do grup są wyświetlane w bloku Uprawnienia i można je modyfikować lub usuwać.
Jeśli grupa użytkowników ma uprawnienia Odczyt i zapis do hosta oraz uprawnienie Odmów lub nie ma uprawnień do szablonu połączonego z tym hostem, użytkownicy należący do tej grupy nie będą mogli edytować pozycji utworzonych na podstawie szablonu na hoście, a nazwa szablonu będzie wyświetlana jako Niedostępny szablon.
Karta Lista dostępu do proxy umożliwia określenie dostępu grupy użytkowników do proxy, indywidualnie lub za pośrednictwem grup proxy:
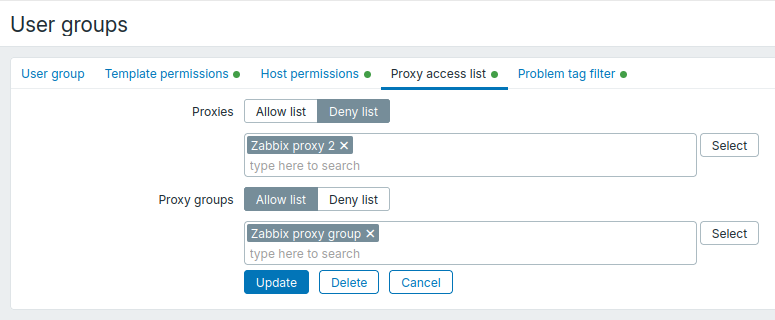
Użyj pola Grupy proxy, aby zastosować uprawnienie do wybranych grup. Proxy należące do grupy można zezwolić lub zablokować wyłącznie za pośrednictwem tej grupy. Użyj pola Proxy, aby dodać pojedyncze proxy, które nie należą do żadnej grupy proxy.
Pola Proxy i Grupy proxy obsługują ten sam zestaw parametrów.
Kliknij przycisk Wybierz obok pola Proxy lub Grupy proxy, aby odpowiednio wybrać proxy lub grupy proxy. Możesz również zacząć wpisywać nazwę proxy lub grupy proxy w odpowiednim polu. Pojawi się lista rozwijana pasujących proxy lub grup proxy.
Wybierz Lista dozwolonych, aby zezwolić grupie użytkowników na dostęp wyłącznie do wybranych proxy i grup proxy.
Jeśli wybór Proxy dla opcji Lista dozwolonych jest pusty, grupa użytkowników nie ma dostępu do żadnego proxy, które nie należy do grupy proxy.
Jeśli wybór Grupy proxy dla opcji Lista dozwolonych jest pusty, grupa użytkowników nie ma dostępu do żadnej grupy proxy.
Wybierz Lista zablokowanych, aby odmówić grupie użytkowników dostępu do wybranych proxy i grup proxy.
Dostęp do wszystkich pozostałych proxy i grup proxy jest dozwolony.
Jeśli wybór Proxy dla opcji Lista zablokowanych jest pusty, grupa użytkowników ma pełny dostęp do wszystkich proxy, które nie należą do grupy proxy.
Jeśli wybór Grupy proxy dla opcji Lista zablokowanych jest pusty, grupa użytkowników ma pełny dostęp do wszystkich grup proxy.
Zasady pierwszeństwa uprawnień dla użytkowników należących do wielu grup użytkowników:
- Lista zablokowanych ma pierwszeństwo przed Listą dozwolonych. Jeśli dowolna grupa odmówi dostępu do proxy/grupy proxy, użytkownik nie będzie mieć do niego dostępu.
- Uprawnienia Listy dozwolonych są kumulatywne. Jeśli wiele grup zezwala na dostęp, użytkownik może uzyskać dostęp do wszystkich proxy dozwolonych przez te grupy.
Karta Filtr tagów problemów umożliwia ustawienie uprawnień opartych na tagach dla grup użytkowników, aby wyświetlać problemy filtrowane według nazwy i wartości tagu:
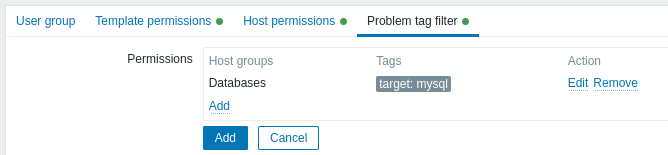
Kliknij , aby wybrać grupy hostów.
Aby wybrać grupę hostów, dla której ma zostać zastosowany filtr tagów, kliknij Wybierz, aby uzyskać pełną listę istniejących grup hostów, lub zacznij wpisywać nazwę grupy hostów, aby wyświetlić listę rozwijaną pasujących grup.
Wyświetlane będą tylko grupy hostów, ponieważ filtra tagów problemów nie można zastosować do grup szablonów.
Można dodawać nazwy tagów bez wartości, ale nie można dodawać wartości bez nazw.
W bloku Uprawnienia wyświetlane są tylko trzy pierwsze tagi (wraz z wartościami, jeśli je mają); jeśli jest ich więcej, można je wyświetlić, klikając ikonę  lub umieszczając na niej wskaźnik myszy.
Filtr tagów umożliwia oddzielenie dostępu do grupy hostów od możliwości wyświetlania problemów.
Na przykład jeśli administrator bazy danych musi widzieć tylko problemy dotyczące baz danych „MySQL”, najpierw należy utworzyć grupę użytkowników dla administratorów baz danych, a następnie określić nazwę tagu „target” i wartość „mysql”.
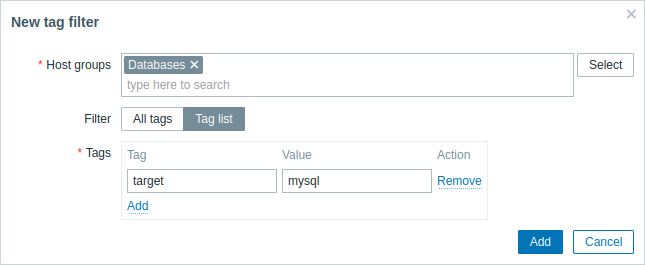
Jeśli określono nazwę tagu „target”, a pole wartości pozostawiono puste, grupa użytkowników będzie widzieć wszystkie problemy z tagiem o nazwie „target” dla wybranej grupy hostów.
Upewnij się, że nazwa tagu i jego wartość zostały określone poprawnie; w przeciwnym razie grupa użytkowników nie będzie widzieć żadnych problemów.
Przeanalizujmy przykład, w którym użytkownik jest członkiem kilku wybranych grup użytkowników. Filtrowanie w tym przypadku będzie używać warunku OR dla tagów.
| Grupa użytkowników A | Grupa użytkowników B | Widoczny wynik dla użytkownika (członka) obu grup | ||||
| Filtr tagów | ||||||
| Grupa hostów | Nazwa tagu | Wartość tagu | Grupa hostów | Nazwa tagu | Wartość tagu | |
| Bazy danych | target | mysql | Bazy danych | target | oracle | problemy target:mysql lub target:oracle są widoczne |
| Nie skonfigurowano w Filtrze tagów problemów | Bazy danych | target | oracle | problemy target:oracle są widoczne | ||
Dostęp z kilku grup użytkowników
Użytkownik może należeć do dowolnej liczby grup użytkowników. Grupy te mogą mieć różne uprawnienia dostępu do hostów lub szablonów.
Dlatego ważne jest, aby wiedzieć, do jakich encji nieuprzywilejowany użytkownik będzie miał w rezultacie dostęp. W poniższym przykładzie rozważmy, jak dostęp do hosta X (w grupie hostów 1) będzie zależał od różnych sytuacji dla użytkownika należącego do grup użytkowników A i B.
- Jeśli grupa A ma tylko dostęp Odczyt do grupy hostów 1, a grupa B ma dostęp Odczyt-zapis do grupy hostów 1, użytkownik otrzyma dostęp Odczyt-zapis do „X”.
Uprawnienia „Odczyt-zapis” mają pierwszeństwo przed uprawnieniami „Odczyt”.
- W tym samym scenariuszu co powyżej, jeśli „X” jednocześnie należy także do grupy hostów 2, do której dostęp jest zabroniony dla grupy A lub B, dostęp do „X” będzie niedostępny, pomimo dostępu Odczyt-zapis do grupy hostów 1.
- Jeśli grupa A nie ma zdefiniowanych żadnych uprawnień, a grupa B ma dostęp Odczyt-zapis do grupy hostów 1, użytkownik otrzyma dostęp Odczyt-zapis do „X”.
- Jeśli grupa A ma dostęp Odmowa do grupy hostów 1, a grupa B ma dostęp Odczyt-zapis do grupy hostów 1, dostęp użytkownika do „X” będzie zabroniony.
Inne szczegóły
- Użytkownik na poziomie Admin z uprawnieniami Read-write do hosta nie będzie mógł podłączać/odłączać szablonów, jeśli nie ma dostępu do grupy szablonów, do której one należą. Przy uprawnieniach Read do grupy szablonów będzie mógł podłączać/odłączać szablony do hosta, jednak nie będzie widział żadnych szablonów na liście szablonów i nie będzie mógł wykonywać operacji na szablonach w innych miejscach.
- Użytkownik na poziomie Admin z uprawnieniami Read do hosta nie zobaczy hosta na liście hostów w sekcji konfiguracji; jednak wyzwalacze hosta będą dostępne w konfiguracji usług IT.
- Każdy użytkownik niebędący Super Adminem (w tym „guest”) może widzieć mapy sieci, o ile mapa jest pusta lub zawiera tylko obrazy. Gdy do mapy zostaną dodane hosty, grupy hostów lub wyzwalacze, uprawnienia będą respektowane.
- Serwer Zabbix nie będzie wysyłał powiadomień do użytkowników zdefiniowanych jako odbiorcy operacji akcji, jeśli dostęp do danego hosta jest jawnie „denied”.