Utenti
Panoramica
Nella sezione Utenti > Utenti vengono gestiti gli utenti del sistema.
Utenti
Viene visualizzato un elenco degli utenti esistenti con i relativi dettagli.
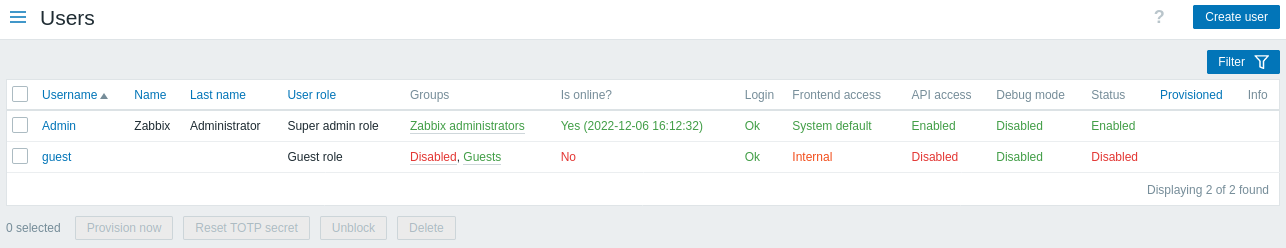
Dati visualizzati:
| Colonna | Descrizione |
|---|---|
| Nome utente | Nome utente per accedere a Zabbix. Facendo clic sul nome utente si apre il modulo di configurazione dell'utente. |
| Nome | Nome dell'utente. |
| Cognome | Cognome dell'utente. |
| Ruolo utente | Viene visualizzato il ruolo utente. |
| Gruppi | Vengono elencati i gruppi di cui l'utente è membro. Facendo clic sul nome del gruppo di utenti si apre il modulo di configurazione del gruppo di utenti. I gruppi disabilitati vengono visualizzati in rosso. |
| È online? | Viene visualizzato lo stato online dell'utente: Sì o No. Tra parentesi viene visualizzato l'orario dell'ultima attività dell'utente. |
| Accesso | Viene visualizzato lo stato di accesso dell'utente: Ok o Bloccato. Un utente può essere bloccato temporaneamente dopo aver superato il numero di tentativi di accesso non riusciti impostato nella sezione Amministrazione > Generale > Altro (cinque per impostazione predefinita). Facendo clic su Bloccato è possibile sbloccare l'utente. |
| Accesso al frontend | Viene visualizzato il livello di accesso al frontend: Predefinito di sistema, Interno, LDAP o Disabilitato, a seconda di quello impostato per l'intero gruppo di utenti. |
| Accesso API | Viene visualizzato lo stato di accesso all'API: Abilitato o Disabilitato, a seconda di quello impostato per il ruolo utente. Se l'accesso all'API è abilitato, passando il mouse su Abilitato vengono visualizzati i metodi API del ruolo utente in Metodi consentiti o Metodi negati, a seconda della modalità dei metodi API. Se non sono specificati metodi, viene visualizzato Nessuno. |
| Dispositivi | Viene visualizzato lo stato di accesso ai dispositivi: Abilitato o Disabilitato, a seconda di quello impostato per il ruolo utente. Questa colonna viene visualizzata se EnableMobileDevices è abilitato. |
| Modalità debug | Viene visualizzato lo stato della modalità debug: Abilitata o Disabilitata, a seconda di quello impostato per l'intero gruppo di utenti. |
| Stato | Viene visualizzato lo stato dell'utente: Abilitato o Disabilitato, a seconda di quello impostato per l'intero gruppo di utenti. |
| Provisioning | Viene visualizzata la data dell'ultimo provisioning dell'utente. Utilizzato per gli utenti creati tramite provisioning JIT da LDAP/SAML. |
| Informazioni | Vengono visualizzate le informazioni sugli errori. Per gli utenti senza gruppi di utenti viene visualizzato un avviso giallo. Per gli utenti senza ruoli e per gli utenti senza ruoli e gruppi di utenti viene visualizzato un avviso rosso. |
Per configurare un nuovo utente, fare clic sul pulsante Crea utente nell'angolo superiore destro.
Opzioni di modifica massiva
I pulsanti sotto l'elenco offrono alcune opzioni di modifica massiva:
- Provisioning ora - aggiorna le informazioni degli utenti da LDAP (questa opzione è abilitata solo se è selezionato un utente LDAP)
- Reimposta il segreto TOTP - reimposta i segreti TOTP degli utenti per tutti i metodi TOTP ed elimina la sessione dell'utente (questa opzione è abilitata solo se MFA è abilitata; per gli utenti senza segreti TOTP, la sessione non verrà eliminata)
- Sblocca - riabilita l'accesso al sistema per gli utenti bloccati
- Elimina - elimina gli utenti
Per utilizzare queste opzioni, selezionare le caselle di controllo accanto agli utenti interessati, quindi fare clic sul pulsante richiesto.
Utilizzo del filtro
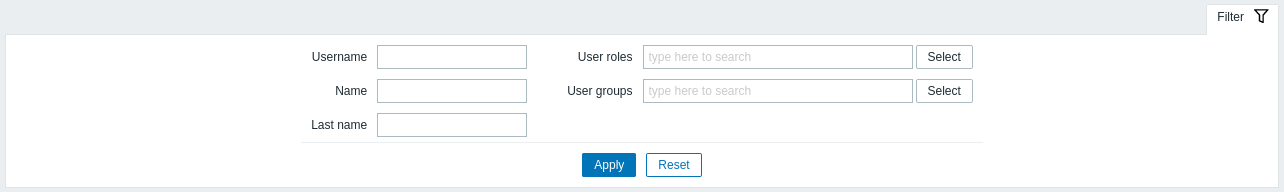
È possibile utilizzare il filtro per visualizzare solo gli utenti di interesse. Per migliorare le prestazioni della ricerca, i dati vengono cercati con le macro non risolte.
Il link Filtro è disponibile sopra l'elenco degli utenti. Facendo clic su di esso, viene visualizzato un filtro che consente di filtrare gli utenti per nome utente, nome, cognome, ruolo utente e gruppo di utenti.