Benutzer
Übersicht
Im Bereich Benutzer > Benutzer werden die Benutzer des Systems verwaltet.
Benutzer
Eine Liste der vorhandenen Benutzer mit ihren Details wird angezeigt.
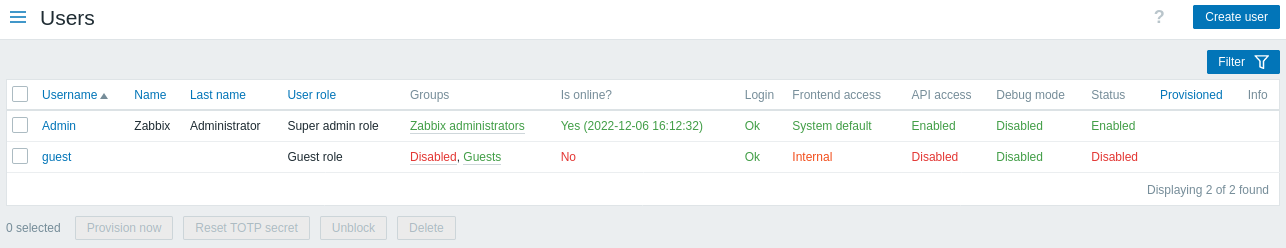
Angezeigte Daten:
| Spalte | Beschreibung |
|---|---|
| Benutzername | Benutzername für die Anmeldung bei Zabbix. Durch Klicken auf den Benutzernamen wird das Benutzerkonfigurationsformular geöffnet. |
| Vorname | Vorname des Benutzers. |
| Nachname | Nachname des Benutzers. |
| Benutzerrolle | Die Benutzerrolle wird angezeigt. |
| Gruppen | Die Gruppen, deren Mitglied der Benutzer ist, werden aufgelistet. Durch Klicken auf den Namen der Benutzergruppe wird das Benutzergruppenkonfigurationsformular geöffnet. Deaktivierte Gruppen werden rot angezeigt. |
| Ist online? | Der Online-Status des Benutzers wird angezeigt - Ja oder Nein. Die Zeit der letzten Benutzeraktivität wird in Klammern angezeigt. |
| Anmeldung | Der Anmeldestatus des Benutzers wird angezeigt - OK oder Gesperrt. Ein Benutzer kann vorübergehend gesperrt werden, wenn die in Administration > Allgemein > Sonstige festgelegte Anzahl erfolgloser Anmeldeversuche überschritten wird (standardmäßig fünf). Durch Klicken auf Gesperrt können Sie die Sperre des Benutzers aufheben. |
| Frontend-Zugriff | Die Zugriffsebene für das Frontend wird angezeigt - Systemstandard, Intern, LDAP oder Deaktiviert, abhängig von der Einstellung für die gesamte Benutzergruppe. |
| API-Zugriff | Der Status des API-Zugriffs wird angezeigt - Aktiviert oder Deaktiviert, abhängig von der Einstellung für die Benutzerrolle. |
| Geräte | Der Status des Gerätezugriffs wird angezeigt - Aktiviert oder Deaktiviert, abhängig von der Einstellung für die Benutzerrolle. Diese Spalte wird angezeigt, wenn EnableMobileDevices aktiviert ist. |
| Debug-Modus | Der Status des Debug-Modus wird angezeigt - Aktiviert oder Deaktiviert, abhängig von der Einstellung für die gesamte Benutzergruppe. |
| Status | Der Benutzerstatus wird angezeigt - Aktiviert oder Deaktiviert, abhängig von der Einstellung für die gesamte Benutzergruppe. |
| Bereitgestellt | Das Datum, an dem der Benutzer zuletzt bereitgestellt wurde, wird angezeigt. Wird für Benutzer verwendet, die durch JIT-Bereitstellung aus LDAP/SAML erstellt wurden. |
| Info | Informationen zu Fehlern werden angezeigt. Für Benutzer ohne Benutzergruppen wird eine gelbe Warnung angezeigt. Für Benutzer ohne Rollen sowie für Benutzer ohne Rollen und Benutzergruppen wird eine rote Warnung angezeigt. |
Um einen neuen Benutzer zu konfigurieren, klicken Sie oben rechts auf die Schaltfläche Benutzer erstellen.
Optionen zur Massenbearbeitung
Die Schaltflächen unterhalb der Liste bieten einige Optionen zur Massenbearbeitung:
- Jetzt bereitstellen – Benutzerinformationen aus LDAP aktualisieren (diese Option ist nur aktiviert, wenn ein LDAP-Benutzer ausgewählt ist)
- TOTP-Geheimnis zurücksetzen – TOTP-Geheimnisse der Benutzer für alle TOTP-Methoden zurücksetzen und die Benutzersitzung löschen (diese Option ist nur aktiviert, wenn MFA aktiviert ist; bei Benutzern ohne TOTP-Geheimnisse wird ihre Sitzung nicht gelöscht)
- Entsperren – Systemzugriff für gesperrte Benutzer wieder aktivieren
- Löschen – Benutzer löschen
Um diese Optionen zu verwenden, aktivieren Sie die Kontrollkästchen vor den entsprechenden Benutzern und klicken Sie anschließend auf die gewünschte Schaltfläche.
Filter verwenden
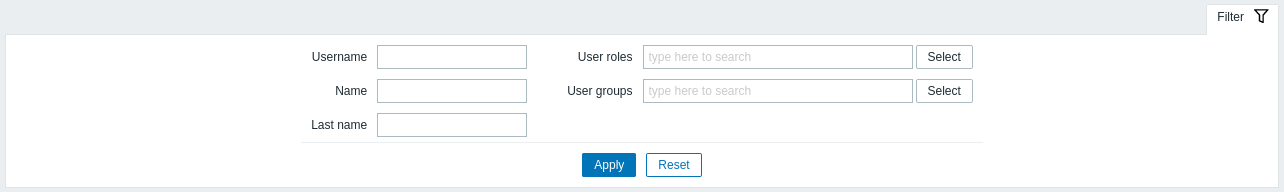
Sie können den Filter verwenden, um nur die Benutzer anzuzeigen, die Sie interessieren. Für eine bessere Suchleistung werden die Daten mit nicht aufgelösten Makros durchsucht.
Der Link Filter ist oberhalb der Benutzerliste verfügbar. Wenn Sie darauf klicken, wird ein Filter eingeblendet, mit dem Sie Benutzer nach Benutzername, Vorname, Nachname, Benutzerrolle und Benutzergruppe filtern können.