Usuarios
Descripción general
En la sección Users > Users se administran los usuarios del sistema.
Usuarios
Se muestra una lista de los usuarios existentes con sus detalles.
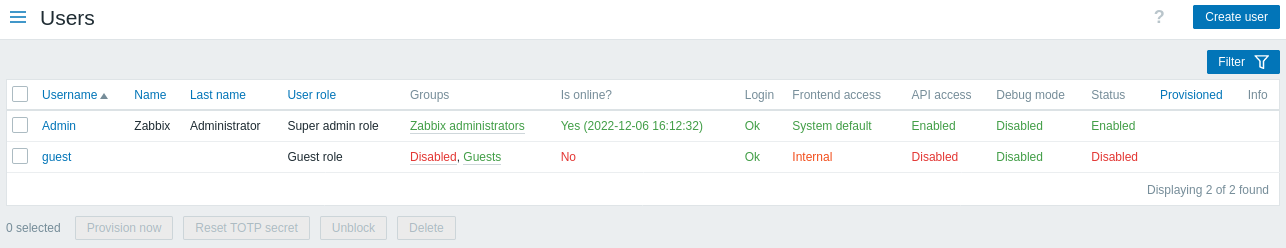
Datos mostrados:
| Columna | Descripción |
|---|---|
| Nombre de usuario | Nombre de usuario para iniciar sesión en Zabbix. Al hacer clic en el nombre de usuario, se abre el formulario de configuración del usuario. |
| Nombre | Nombre del usuario. |
| Apellido | Segundo nombre del usuario. |
| Rol de usuario | Se muestra el rol de usuario. |
| Grupos | Se muestran los grupos de los que el usuario es miembro. Al hacer clic en el nombre del grupo de usuarios, se abre el formulario de configuración del grupo de usuarios. Los grupos deshabilitados se muestran en rojo. |
| ¿Está en línea? | Se muestra el estado en línea del usuario: Sí o No. La hora de la última actividad del usuario se muestra entre paréntesis. |
| Inicio de sesión | Se muestra el estado de inicio de sesión del usuario: Correcto o Bloqueado. Un usuario puede bloquearse temporalmente al superar el número de intentos de inicio de sesión fallidos establecido en la sección Administración > General > Otros (cinco de forma predeterminada). Al hacer clic en Bloqueado, puede desbloquear el usuario. |
| Acceso al frontend | Se muestra el nivel de acceso al frontend: Predeterminado del sistema, Interno, LDAP o Deshabilitado, según el configurado para todo el grupo de usuarios. |
| Acceso a la API | Se muestra el estado de acceso a la API: Habilitado o Deshabilitado, según el configurado para el rol de usuario. |
| Modo de depuración | Se muestra el estado del modo de depuración: Habilitado o Deshabilitado, según el configurado para todo el grupo de usuarios. |
| Estado | Se muestra el estado del usuario: Habilitado o Deshabilitado, según el configurado para todo el grupo de usuarios. |
| Provisionado | Se muestra la fecha en la que el usuario se provisionó por última vez. Se utiliza para los usuarios creados mediante el aprovisionamiento JIT desde LDAP/SAML. |
| Información | Se muestra información sobre los errores. Se muestra una advertencia amarilla para los usuarios sin grupos de usuarios. Se muestra una advertencia roja para los usuarios sin roles y para los usuarios sin roles ni grupos de usuarios. |
Para configurar un usuario nuevo, haga clic en el botón Crear usuario en la esquina superior derecha.
Opciones de edición masiva
Los botones debajo de la lista ofrecen algunas opciones de edición masiva:
- Provision now - actualizar la información del usuario desde LDAP (esta opción solo está habilitada si se selecciona un usuario LDAP)
- Reset TOTP secret - restablecer los secretos TOTP del usuario para todos los métodos TOTP y eliminar la sesión del usuario (esta opción solo está habilitada si MFA está habilitado; para los usuarios sin secretos TOTP, su sesión no se eliminará)
- Unblock - volver a habilitar el acceso al sistema para los usuarios bloqueados
- Delete - eliminar los usuarios
Para usar estas opciones, marque las casillas de verificación junto a los usuarios correspondientes, y luego haga clic en el botón requerido.
Uso del filtro
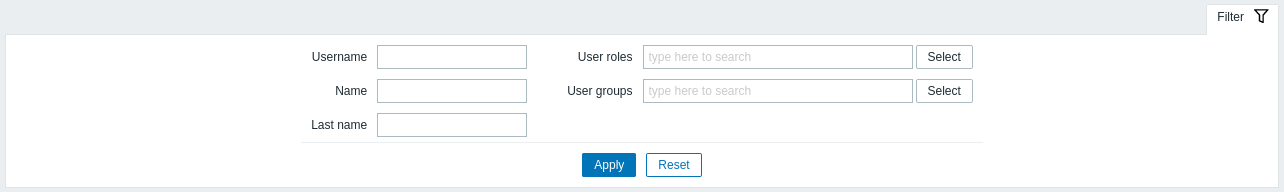
Puede usar el filtro para mostrar solo los usuarios que le interesan. Para mejorar el rendimiento de la búsqueda, los datos se buscan con las macros sin resolver.
El enlace Filter está disponible encima de la lista de usuarios. Si hace clic en él, se mostrará un filtro con el que puede filtrar usuarios por nombre de usuario, nombre, apellido, rol de usuario y grupo de usuarios.