Użytkownicy
Przegląd
W sekcji Użytkownicy > Użytkownicy zarządza się użytkownikami systemu.
Użytkownicy
Wyświetlana jest lista istniejących użytkowników wraz z ich szczegółami.
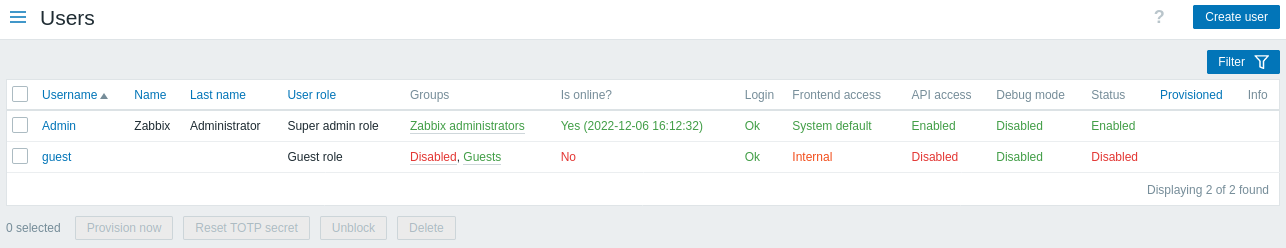
Wyświetlane dane:
| Kolumna | Opis |
|---|---|
| Nazwa użytkownika | Nazwa użytkownika używana do logowania się do Zabbix. Kliknięcie nazwy użytkownika otwiera formularz konfiguracji użytkownika. |
| Imię | Imię użytkownika. |
| Nazwisko | Nazwisko użytkownika. |
| Rola użytkownika | Wyświetlana jest rola użytkownika. |
| Grupy | Wyświetlane są grupy, których członkiem jest użytkownik. Kliknięcie nazwy grupy użytkowników otwiera formularz konfiguracji grupy użytkowników. Wyłączone grupy są wyświetlane na czerwono. |
| Czy jest online? | Wyświetlany jest status użytkownika online - Tak lub Nie. W nawiasach wyświetlany jest czas ostatniej aktywności użytkownika. |
| Logowanie | Wyświetlany jest status logowania użytkownika - OK lub Zablokowane. Użytkownik może zostać tymczasowo zablokowany po przekroczeniu liczby nieudanych prób logowania określonej w sekcji Administracja > Ogólne > Inne (domyślnie pięciu). Kliknięcie opcji Zablokowane odblokowuje użytkownika. |
| Dostęp do frontendu | Wyświetlany jest poziom dostępu do frontendu - Domyślne ustawienia systemowe, Wewnętrzne, LDAP lub Wyłączone, zależnie od ustawienia dla całej grupy użytkowników. |
| Dostęp do API | Wyświetlany jest status dostępu do API - Włączony lub Wyłączony, zależnie od ustawienia dla roli użytkownika. Jeśli dostęp do API jest włączony, umieszczenie wskaźnika myszy nad opcją Włączony wyświetla metody API roli użytkownika w sekcji Dozwolone metody lub Zabronione metody, zależnie od trybu metod API. Jeśli nie określono żadnych metod, wyświetlana jest wartość Brak. |
| Urządzenia | Wyświetlany jest status dostępu do urządzeń - Włączony lub Wyłączony, zależnie od ustawienia dla roli użytkownika. Ta kolumna jest wyświetlana, jeśli włączono EnableMobileDevices. |
| Tryb debugowania | Wyświetlany jest status trybu debugowania - Włączony lub Wyłączony, zależnie od ustawienia dla całej grupy użytkowników. |
| Status | Wyświetlany jest status użytkownika - Włączony lub Wyłączony, zależnie od ustawienia dla całej grupy użytkowników. |
| Utworzono automatycznie | Wyświetlana jest data ostatniego automatycznego utworzenia użytkownika. Dotyczy użytkowników utworzonych za pomocą aprowizacji JIT z LDAP/SAML. |
| Informacje | Wyświetlane są informacje o błędach. Żółte ostrzeżenie jest wyświetlane dla użytkowników bez grup użytkowników. Czerwone ostrzeżenie jest wyświetlane dla użytkowników bez ról oraz dla użytkowników bez ról i grup użytkowników. |
Aby skonfigurować nowego użytkownika, kliknij przycisk Utwórz użytkownika w prawym górnym rogu.
Opcje edycji zbiorczej
Przyciski poniżej listy oferują następujące opcje edycji zbiorczej:
- Provision now - aktualizuje informacje o użytkowniku z LDAP (ta opcja jest dostępna tylko wtedy, gdy wybrano użytkownika LDAP)
- Reset TOTP secret - resetuje sekrety TOTP użytkowników dla wszystkich metod TOTP i usuwa sesję użytkownika (ta opcja jest dostępna tylko wtedy, gdy włączono MFA; w przypadku użytkowników bez sekretów TOTP ich sesja nie zostanie usunięta)
- Unblock - ponownie włącza dostęp do systemu zablokowanym użytkownikom
- Delete - usuwa użytkowników
Aby użyć tych opcji, zaznacz pola wyboru przed odpowiednimi użytkownikami, a następnie kliknij wymagany przycisk.
Korzystanie z filtra
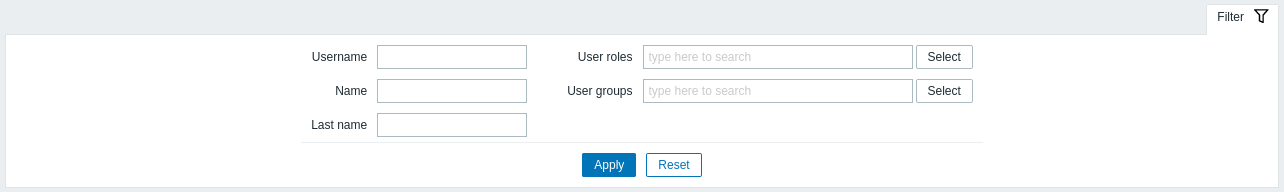
Możesz użyć filtra, aby wyświetlić tylko interesujących Cię użytkowników. W celu zwiększenia wydajności wyszukiwania dane są przeszukiwane z nierozwiniętymi makrami.
Link Filtr jest dostępny nad listą użytkowników. Po jego kliknięciu pojawi się filtr, za pomocą którego można filtrować użytkowników według nazwy użytkownika, imienia, nazwiska, roli użytkownika i grupy użytkowników.