
Auditprotokoll
Übersicht
In Zabbix Cloud zeichnet das Auditprotokoll Benutzer- und Systemaktivitäten auf.
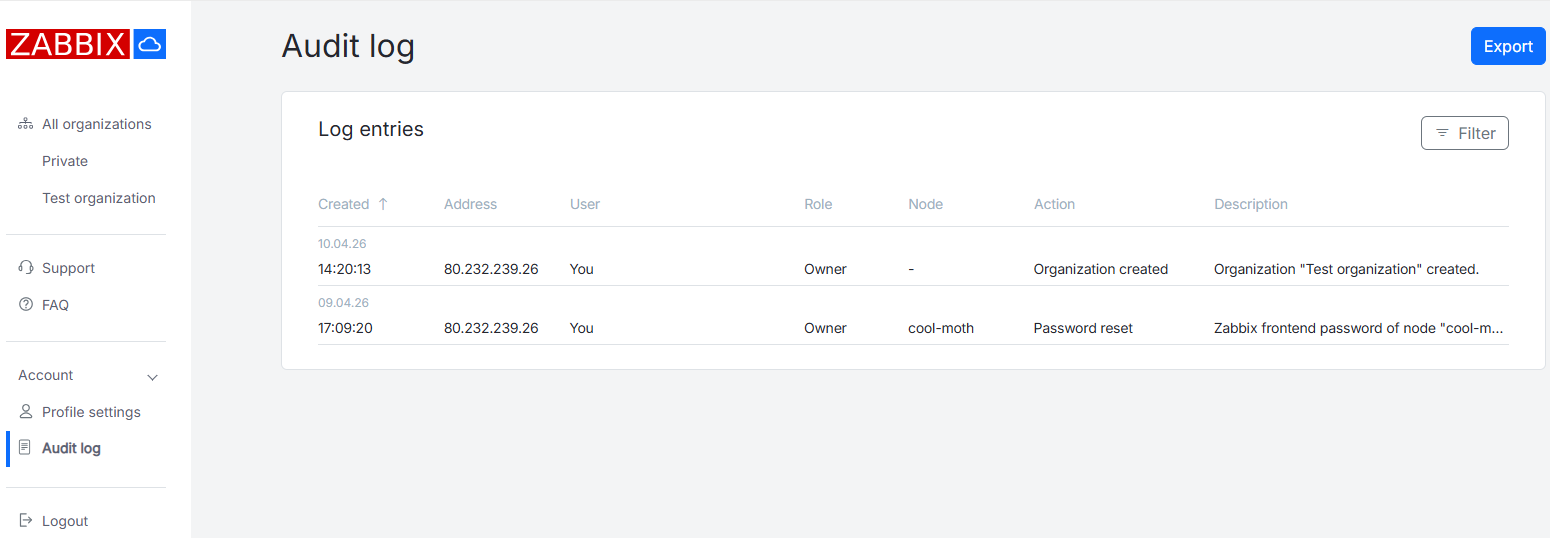
Nach dem Anmelden bei einem Zabbix Cloud-Konto wechseln Sie zu Konto > Auditprotokoll, um Auditprotokolleinträge anzuzeigen. Die für einen Benutzer verfügbaren Auditprotokolleinträge hängen von der Organisationsrolle des Benutzers ab.
Anzeigen von Audit-Log-Einträgen
Audit-Log-Einträge werden in einer Tabelle angezeigt.
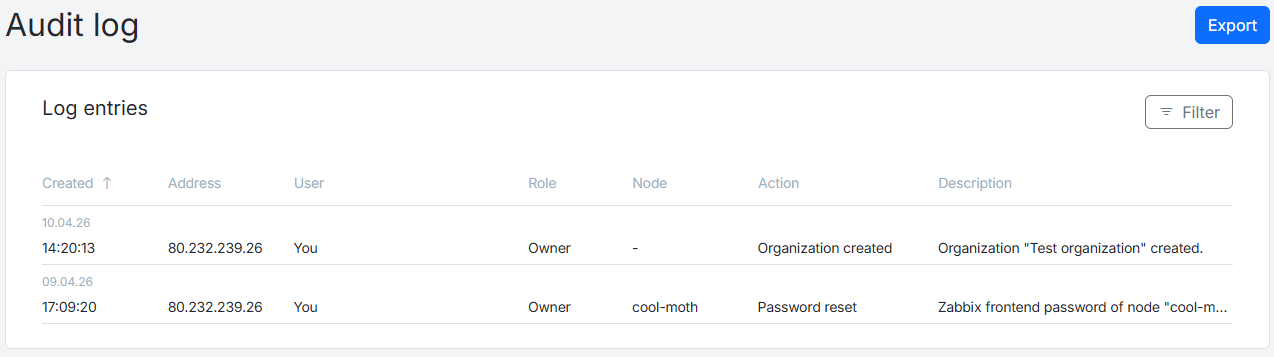
Die Tabelle enthält die folgenden Informationen:
| Column | Description |
|---|---|
| Created | Datum und Uhrzeit, zu der der Logeintrag erstellt wurde. Die angezeigte Zeit entspricht der vom Benutzer im Dropdown-Menü User timezone unter Account > Profile settings ausgewählten Zeitzone. |
| User | Name des Organisationsbenutzers, der die Aktion ausgeführt hat. |
| Role | Die Rolle des Benutzers, der die Aktion ausgeführt hat. |
| Node | Name des Knotens, der mit der Aktion verknüpft ist. |
| Action | Name der ausgeführten Aktion. |
| Description | Beschreibung der ausgeführten Aktion. |
Auf die Spaltennamen kann geklickt werden, um die Einträge auf- oder absteigend zu sortieren.
Gefilterte Audit-Log-Einträge können mit der Schaltfläche Export im Format .csv exportiert werden.
Filter verwenden
Klicken Sie auf die Schaltfläche Filter, um den Filter zu öffnen.
Um die gefilterten Ergebnisse anzuzeigen, klicken Sie nach der Auswahl eines oder mehrerer Filterparameter auf Anwenden. Um den Filter zu löschen, klicken Sie auf Alle löschen.
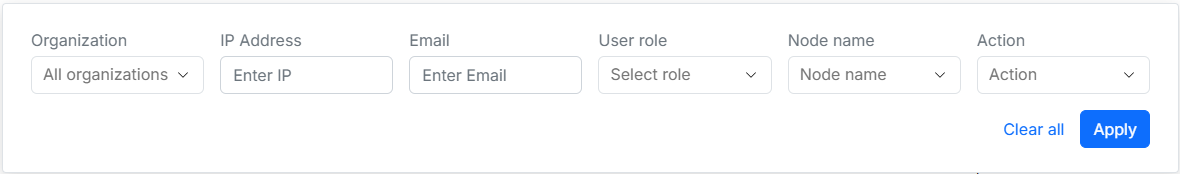
Datensätze können nach einem oder mehreren Parametern gefiltert werden. Die folgenden Filterparameter sind verfügbar:
| Parameter | Beschreibung |
|---|---|
| Organisation | Wählen Sie alle Organisationen oder eine bestimmte Organisation aus. |
| IP-Adresse | Geben Sie eine IP-Adresse an. |
| Geben Sie eine mit dem Benutzer verknüpfte E-Mail-Adresse an. | |
| Benutzerrolle | Wählen Sie alle Rollen oder eine bestimmte Rolle aus: Owner, Admin oder User. |
| Knotenname | Wählen Sie alle Knoten oder einen bestimmten Knoten aus. |
| Aktion | Wählen Sie einen bestimmten Aktionstyp aus. |
Das Audit-Protokoll erfasst die folgenden Aktionen:
- Knoten erstellt
- Knoten gelöscht
- Knoten aktualisiert
- Knotenversion aktualisiert
- Passwort zurückgesetzt
- Wartung aktualisiert
- Verlaufseinstellung aktualisiert
- Ablaufdatum des Knotens verlängert
- Proxy-Konfiguration aktualisiert
- Backup erstellt
- Backup gelöscht
- Backup wiederhergestellt
- Backup aktualisiert
- Zugriffsfilter hinzugefügt
- Zugriffsfilter aktualisiert
- Zugriffsfilter gelöscht
- Verschlüsselung aktiviert
- Verschlüsselung deaktiviert
- Abonnement gekündigt
- Abonnement verlängert
- Abonnementzahlung fehlgeschlagen
- Zahlung erfordert Bestätigung
- Organisation erstellt
- Organisation gelöscht
- Admin eingeladen
- Benutzer eingeladen
- Admin beigetreten
- Benutzer beigetreten
- Admin aus der Organisation entfernt
- Benutzer aus der Organisation entfernt
- Knoten zur Organisation hinzugefügt
- Knoten aus der Organisation entfernt
- Knotenzugriff gewährt
- Knotenzugriff widerrufen
- Benutzereinstellungen aktualisiert
- Zahlung erstellt
- Zahlung abgeschlossen
- Zahlung fehlgeschlagen
- Mehrwertsteuer berechnet
- Mehrwertsteuerprüfung fehlgeschlagen
- Rechnungsinformationen aktualisiert
- Zahlungsmethode aktualisiert
- Zahlungsmethode entfernt
- Prepaid-Knoten erstellt
- Prepaid-Knoten aktualisiert
- Vorfall gestartet
- Vorfall beendet