
- 5 Co nowego w Zabbix 7.0.0
- Licencja AGPL-3.0
- Sprawdzanie aktualizacji oprogramowania
- Asynchroniczne pollery
- Monitorowanie przeglądarki
- Równoważenie obciążenia proxy i wysoka dostępność
- Bufor pamięci proxy
- Inicjowanie użytkowników JIT
- Konfigurowalne limity czasu dla pozycji
- Oracle DB wycofane
- Protokół JSON dla pasywnych kontroli agent
- Ujednolicone protokoły agent/agent2
- Obsługa elastycznych/interwałów harmonogramu w aktywnych kontrolach
- Automatyczne wyłączanie utraconych zasobów
- Wysyłanie danych do serwera Zabbix za pośrednictwem API Zabbix
- Skrypty
- Wydajność
- Widżety
- Wskaźnik
- Wykres kołowy
- Honeycomb
- Najważniejsze wyzwalacze
- Historia pozycji i zwykły tekst
- Nawigator hostów i nawigator pozycji
- Struktura komunikacji między widgetami
- Okresy agregacji w widżetach „Wartość pozycji” i „Najlepsze hosty”
- Rozszerzona dostępność widżetów na pulpitach szablonów
- Rozszerzone sortowanie w widżecie Top hosts
- Rozszerzona funkcjonalność widżetu dostępności hostów
- Zmienny rozmiar legendy w widżecie Graph
- Funkcje
- Pozycje
- Spójny domyślny okres przechowywania historii
- Wartości zmiennoprzecinkowe obcinane dla pozycji typu integer
- Zliczanie linii w dzienniku zdarzeń systemu Windows
- Asynchroniczne żądania SNMP dla pojedynczego OID
- Pozycje wewnętrzne
- Nowe i zaktualizowane pozycje agenta
- Proste sprawdzenia
- Rejestrowanie zduplikowanych identyfikatorów Engine ID SNMPv3
- Link do dokumentacji dla każdej standardowej pozycji
- Wstępne przetwarzanie
- Makra
- Zaplanowane raporty
- Powiadomienia
- Bazy danych
- Procesy
- Wielowątkowość
- Wzmocnienie bezpieczeństwa środowiska serwera
- Walidacja pliku konfiguracyjnego
- Wykrywanie funkcji biblioteki cURL w czasie działania
- Konfiguracja agenta 2
- Ustawianie typu uruchamiania usługi Windows agent
- Obsługa starego typu numerycznego została usunięta
- Dodano parametr prefiksu Vault do plików konfiguracyjnych
- Odkrywanie
- Łączniki
- Szablony
- frontend
- Uwierzytelnianie wieloskładnikowe
- Format czasu w USA
- Klonowanie uproszczone
- Ikony zastąpione czcionkami
- Formularze modalne
- Zwijana konfiguracja zaawansowana
- Ulepszona sekcja menu dla najważniejszych wyzwalaczy
- Zwiększony limit znaków dla pól konfiguracji
- Skracanie wyników testowania pozycji i przetwarzania wstępnego
- Karty pulpitów hosta
- Dziennik audytu
- Filtr najnowszych danych
- Minimalna wymagana wersja PHP
- Zmienione elementy
- Różne
- Wtyczki
- Instalacja
5 Co nowego w Zabbix 7.0.0
Zobacz breaking changes dla tej wersji.
Licencja AGPL-3.0
Oprogramowanie Zabbix jest obecnie tworzone i rozpowszechniane na licencji AGPL-3.0 (wcześniej na licencji GPL v2.0).
Sprawdzanie aktualizacji oprogramowania
Sprawdzanie aktualizacji oprogramowania jest teraz domyślnie dodawane do nowych i istniejących instalacji - frontend Zabbix będzie komunikować się z publicznym punktem końcowym Zabbix, aby sprawdzać dostępność aktualizacji.
Informacje o dostępnych aktualizacjach oprogramowania Zabbix są wyświetlane w Reports -> System information oraz (opcjonalnie) w widżecie pulpitu System Information.
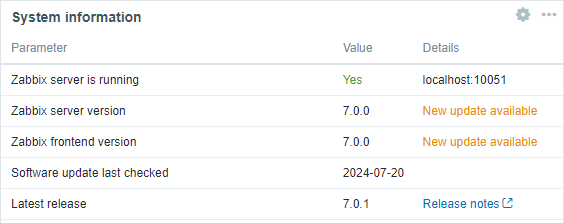
Możesz wyłączyć sprawdzanie aktualizacji oprogramowania, ustawiając AllowSoftwareUpdateCheck=0 w konfiguracji serwera.
Asynchroniczne pollery
Dodano nowe procesy pollerów, które mogą wykonywać wiele sprawdzeń jednocześnie:
agent pollerhttp agent pollersnmp poller(dla pozycjiwalk[OID]iget[OID])
Te pollery są asynchroniczne - mogą rozpoczynać nowe sprawdzenia bez konieczności oczekiwania na odpowiedź, a ich współbieżność można skonfigurować do 1000 równoczesnych sprawdzeń.
Asynchroniczne pollery zostały opracowane, ponieważ w porównaniu z nimi synchroniczne procesy pollerów mogą wykonywać tylko jedno sprawdzenie naraz, a większość ich czasu jest spędzana na oczekiwaniu na odpowiedź. W związku z tym wydajność można zwiększyć, uruchamiając nowe równoległe sprawdzenia podczas oczekiwania na odpowiedź sieciową, i właśnie to robią nowe pollery.
Asynchroniczne pollery agent można uruchomić, modyfikując wartość StartAgentPollers - nowego parametru serwera/proxy. Pollery HTTP agent można uruchomić odpowiednio, modyfikując StartHTTPAgentPollers. Pollery SNMP można uruchomić odpowiednio, modyfikując StartSNMPPollers.
Maksymalna współbieżność dla asynchronicznych pollerów (agent, HTTP agent i SNMP) jest definiowana przez MaxConcurrentChecksPerPoller.
Należy pamiętać, że po aktualizacji wszystkie sprawdzenia agent, HTTP agent oraz SNMP walk[OID] zostaną przeniesione do asynchronicznych pollerów.
W ramach prac rozwojowych do sprawdzeń HTTP agent dodano funkcję trwałych połączeń cURL.
Monitorowanie przeglądarki
Do Zabbixa dodano nowy typ pozycji - Browser item - który umożliwia monitorowanie złożonych witryn internetowych i aplikacji webowych przy użyciu przeglądarki. Pozycje przeglądarki umożliwiają wykonywanie zdefiniowanego przez użytkownika kodu JavaScript w celu symulowania działań związanych z przeglądarką, takich jak klikanie, wprowadzanie tekstu, nawigowanie po stronach internetowych itp.
Ta pozycja zbiera dane przez HTTP/HTTPS i częściowo implementuje standard W3C WebDriver z użyciem Selenium Server lub zwykłego WebDrivera (na przykład ChromeDriver) jako punktu końcowego testów.
Należy pamiętać, że obsługa pozycji przeglądarki ma obecnie charakter eksperymentalny.
Dodatkowo ta funkcja dodaje szablon Website by Browser oraz nowe elementy do eksportu/importu konfiguracji, plików konfiguracyjnych serwera/proxy Zabbixa, limitów czasu oraz narzędzia wiersza poleceń zabbix_js.
Więcej informacji można znaleźć w sekcji Upgrade notes to 7.0.0.
Równoważenie obciążenia proxy i wysoka dostępność
Równoważenie obciążenia proxy jest realizowane przez wprowadzenie grup proxy w Zabbix. Grupy proxy zapewniają automatyczną dystrybucję hostów między proxy, ponowne równoważenie obciążenia proxy oraz wysoką dostępność — gdy proxy przejdzie w tryb offline, jego hosty są natychmiast rozdzielane między inne proxy w grupie.
Więcej informacji można znaleźć na stronie równoważenie obciążenia proxy i wysoka dostępność.
Bufor pamięci proxy
Dla proxy Zabbix opracowano bufor pamięci. Bufor pamięci umożliwia przechowywanie nowych danych (wartości pozycji, wykrywanie sieci, automatyczna rejestracja hostów) w buforze i przesyłanie ich do serwera Zabbix bez uzyskiwania dostępu do bazy danych.
W instalacjach sprzed Zabbix 7.0 zebrane dane były przechowywane w bazie danych przed przesłaniem ich do serwera Zabbix. W przypadku tych instalacji po aktualizacji nadal będzie to domyślne zachowanie.
W celu uzyskania optymalnej wydajności zaleca się skonfigurowanie używania bufora pamięci na proxy. Można to zrobić, zmieniając wartość ProxyBufferMode z „disk” (zakodowana na stałe wartość domyślna dla istniejących instalacji) na „hybrid” (zalecane) lub „memory”. Należy również ustawić rozmiar bufora pamięci (parametr ProxyMemoryBufferSize).
W trybie hybrydowym bufor jest chroniony przed utratą danych przez opróżnianie niewysłanych danych do bazy danych, jeśli proxy zostanie zatrzymane, bufor będzie pełny lub dane będą zbyt stare. Po opróżnieniu wszystkich wartości do bazy danych proxy ponownie zaczyna używać bufora pamięci.
W trybie pamięci używany jest bufor pamięci, jednak nie ma ochrony przed utratą danych. Jeśli proxy zostanie zatrzymane lub pamięć zostanie przepełniona, niewysłane dane zostaną odrzucone.
Tryb hybrydowy (ProxyBufferMode=hybrid) jest stosowany we wszystkich nowych instalacjach od wersji Zabbix 7.0.
Dodatkowe parametry, takie jak ProxyMemoryBufferSize i ProxyMemoryBufferAge, określają odpowiednio rozmiar bufora pamięci i maksymalny wiek danych w buforze.
Dodano nowe pozycje wewnętrzne do monitorowania bufora pamięci proxy.
Inicjowanie użytkowników JIT
Wcześniej użytkownicy utworzeni w ramach inicjowania mieli dostęp wyłącznie do mediów utworzonych podczas tego procesu, bez możliwości edytowania takich właściwości jak godziny pracy czy poziomy ważności.
Obecnie użytkownicy utworzeni w ramach inicjowania w Zabbix mają większą elastyczność:
- utworzone w ramach inicjowania media użytkownika można wyłączać i włączać;
- pola mediów użytkownika, takie jak Aktywne w godzinach, Użyj, jeśli poziom ważności i Włączone, można edytować ręcznie;
- do użytkowników utworzonych w ramach inicjowania można ręcznie dodawać dodatkowe media użytkownika (na przykład dodatkowe adresy e-mail);
- ręcznie dodane media użytkownika można usuwać (mediów użytkownika utworzonych w ramach inicjowania nie można usuwać).
Ponadto podczas konfigurowania mapowania mediów użytkownika na potrzeby inicjowania dostępne są teraz takie pola jak Aktywne w godzinach, Użyj, jeśli poziom ważności i Włączone. Należy pamiętać, że zmiany w formularzu mapowania typów mediów użytkownika zaczną obowiązywać wyłącznie w przypadku nowych mediów utworzonych podczas inicjowania.
Konfigurowalne limity czasu dla pozycji
Konfiguracja limitu czasu dla poszczególnych pozycji jest teraz dostępna dla większej liczby typów pozycji (zobacz obsługiwane typy pozycji). Oprócz ustawiania wartości limitu czasu na poziomie pozycji, można zdefiniować limity czasu globalne oraz proxy dla różnych typów pozycji.
Limity czasu skonfigurowane na poziomie pozycji mają najwyższy priorytet. Domyślnie globalne limity czasu są stosowane do wszystkich pozycji; jednak jeśli ustawiono limity czasu proxy, zastąpią one globalne.
Oracle DB wycofane
Obsługa Oracle jako bazy danych zaplecza została wycofana i oczekuje się, że zostanie całkowicie usunięta w przyszłych wersjach.
Protokół JSON dla pasywnych kontroli agent
Zaimplementowano protokół oparty na JSON dla pasywnych kontroli agent.
W celu zapewnienia zgodności ze starszymi agentami dodano przełączanie awaryjne na stary protokół tekstowy. Jeśli agent zwróci wartość „ZBX_NOTSUPPORTED”, Zabbix zapisze interfejs w pamięci podręcznej jako korzystający ze starego protokołu i ponowi kontrolę, wysyłając wyłącznie klucz pozycji w formacie tekstowym.
Polecenie Zabbix get można teraz uruchamiać z nową opcją -P --protocol <value>, gdzie „value” przyjmuje jedną z następujących wartości:
- auto - nawiązuje połączenie przy użyciu protokołu JSON, a w razie niepowodzenia przełącza się i ponawia próbę przy użyciu protokołu tekstowego (wartość domyślna);
- json - nawiązuje połączenie przy użyciu klucza protokołu JSON;
- plaintext - nawiązuje połączenie przy użyciu protokołu tekstowego, w którym wysyłany jest tylko klucz pozycji.
Jeśli klucz pozycji nie jest obsługiwany, Zabbix get zwróci kod zakończenia 1.
Ujednolicone protokoły agent/agent2
Protokoły Zabbix agent i agent 2 zostały ujednolicone poprzez przełączenie Zabbix agent na protokół Zabbix agent 2. Różnica między żądaniami/odpowiedziami Zabbix agent i Zabbix agent 2 jest wyrażana przez wartość znacznika „variant” („1” — Zabbix agent, „2” — Zabbix agent 2).
Zobacz także: Pasywne i aktywne sprawdzanie przez agent.
Obsługa elastycznych/interwałów harmonogramu w aktywnych kontrolach
Elastyczne/interwały harmonogramu są teraz obsługiwane w aktywnych kontrolach zarówno przez Zabbix agent, jak i Zabbix agent 2 (wcześniej tylko przez Zabbix agent 2).
Automatyczne wyłączanie utraconych zasobów
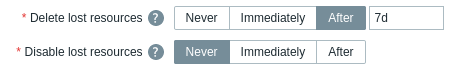
Zasoby, które nie są już wykrywane przez wykrywanie niskopoziomowe, mogą być teraz automatycznie wyłączane. Można je wyłączyć natychmiast, po upływie określonego czasu lub nigdy (zobacz nowy parametr Disable lost resources w konfiguracji reguły wykrywania).
Utracone zasoby (hosty, pozycje, wyzwalacze) są oznaczone ikoną w kolumnie informacji. Tekst podpowiedzi zawiera szczegółowe informacje o ich stanie.
W ramach tej samej zmiany parametr Keep lost resources period został przemianowany na Delete lost resources i oferuje opcje natychmiastowego usunięcia, usunięcia po upływie określonego czasu lub zachowania zasobów na zawsze.
Wysyłanie danych do serwera Zabbix za pośrednictwem API Zabbix
Wcześniej wysyłanie określonych danych do serwera Zabbix było możliwe za pomocą narzędzia Zabbix sender lub poprzez implementację niestandardowego protokołu komunikacji opartego na formacie JSON, podobnego do tego używanego przez Zabbix sender.
Obecnie możliwe jest również wysyłanie danych do serwera Zabbix za pośrednictwem protokołu HTTP przy użyciu metody API history.push.
Należy pamiętać, że odbieranie wysłanych danych wymaga skonfigurowanej pozycji typu trapper lub pozycji typu HTTP agent (z włączonym przechwytywaniem).
Ponadto prawidłowe operacje history.push są rejestrowane w sekcji Raporty → Dziennik audytu, która ma dodatkowe opcje filtrowania (nową akcję Push i zasób History). Metoda API history.push jest również dostępna na liście Zezwalaj/Blokuj metod API podczas konfigurowania roli użytkownika.
Skrypty
Wykonywanie skryptów na agentach działających w trybie aktywnym
Obecnie możliwe jest wykonywanie skryptów na agentach działających w trybie aktywnym. Po wyzwoleniu wykonania skryptu przez operację akcji lub ręczne wykonanie skryptu polecenie jest uwzględniane w konfiguracji aktywnych sprawdzeń i wykonywane, gdy aktywny agent je otrzyma.
Skrypty uruchamiane ręcznie są wysyłane do aktywnego agenta wraz z limitem czasu serwera/proxy na wykonanie skryptu. Zwiększ domyślny limit czasu serwera/proxy na wykonanie skryptu. Limit czasu musi być większy niż częstotliwość odświeżania aktywnych sprawdzeń. W przeciwnym razie limit czasu zostanie przekroczony, zanim aktywny agent otrzyma skrypt i będzie mógł zwrócić wynik.
Pamiętaj, że starsze aktywne agenty ignorują wszelkie zdalne polecenia uwzględnione w konfiguracji aktywnych sprawdzeń. Więcej informacji znajdziesz w sekcji Pasywne i aktywne sprawdzenia agenta.
Ręczne wprowadzanie danych przez użytkownika dla skryptów
Ręczne wprowadzanie danych przez użytkownika dla skryptów frontend umożliwia podanie niestandardowego parametru przy każdym uruchomieniu skryptu. Eliminuje to konieczność tworzenia wielu podobnych skryptów użytkownika, różniących się tylko jednym parametrem.
Na przykład podczas wykonywania skryptu można chcieć podać inną liczbę całkowitą lub inny adres URL.
Aby włączyć ręczne wprowadzanie danych przez użytkownika:
- użyj makra {MANUALINPUT} w skrypcie (polecenia, skrypt, parametr skryptu) w wymaganym miejscu lub w polu URL skryptów URL;
- w zaawansowanej konfiguracji skryptu włącz ręczne wprowadzanie danych przez użytkownika i skonfiguruj opcje wprowadzania:
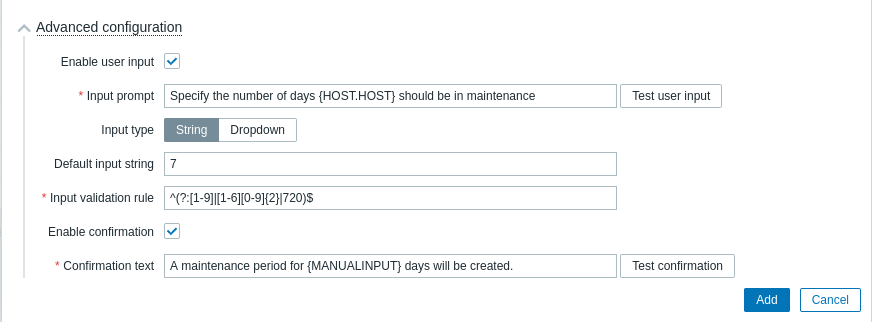
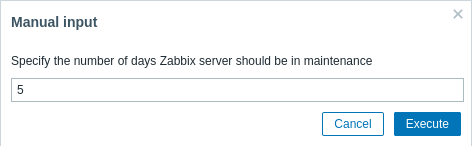
Po włączeniu wprowadzania danych przez użytkownika przed wykonaniem skryptu użytkownikowi zostanie wyświetlone okno podręczne Ręczne wprowadzanie danych z prośbą o podanie niestandardowej wartości. Podana wartość zastąpi {MANUALINPUT} w skrypcie.
W zależności od konfiguracji użytkownik zostanie poproszony o wprowadzenie wartości tekstowej lub wybranie wartości z listy rozwijanej zawierającej wcześniej określone opcje.
Wydajność
Szybsza reakcja na aktualizację okresu konserwacji hosta
Wcześniej okresy konserwacji były przeliczane tylko raz na minutę, co mogło powodować opóźnienie wynoszące do 60 sekund przy rozpoczynaniu lub kończeniu okresu konserwacji.
Obecnie okresy konserwacji nadal są przeliczane raz na minutę lub natychmiast po ponownym załadowaniu pamięci podręcznej konfiguracji, jeśli wprowadzono zmiany w okresie konserwacji.
Co sekundę proces timera sprawdza, czy należy rozpocząć lub zakończyć którykolwiek z okresów konserwacji, na podstawie tego, czy po aktualizacji konfiguracji nastąpiły zmiany w okresach konserwacji. W związku z tym szybkość rozpoczynania i kończenia okresów konserwacji zależy od konfiguracji interwału aktualizacji (domyślnie 10 sekund). Należy pamiętać, że zmiany okresu konserwacji nie obejmują ustawień Aktywny od/Aktywny do. Ponadto jeśli host lub grupa hostów zostanie dodana do istniejącego aktywnego okresu konserwacji, zmiany zostaną aktywowane przez proces timera dopiero na początku następnej minuty.
Szybsze sprawdzanie uprawnień
Sprawdzanie uprawnień stało się znacznie szybsze dzięki wprowadzeniu kilku tabel pośrednich służących do sprawdzania uprawnień użytkowników bez uprawnień administratora.
Tabele te przechowują skróty (SHA-256) zestawów grup użytkowników i zestawów grup hostów, odpowiednio dla każdego użytkownika i hosta. Dodatkowo istnieje tabela uprawnień, w której przechowywane są wyłącznie dostępne kombinacje użytkowników i hostów, określone za pomocą identyfikatorów skrótów.
To usprawnienie znacznie przyspiesza ładowanie stron frontendu wymagających intensywnego sprawdzania uprawnień (np. hostów i problemów). Należy pamiętać, że skróty i uprawnienia nie są obliczane dla użytkowników typu Super-admin.
Szybsze wykonywanie akcji wyzwalacza
Wykonywanie operacji akcji wyzwalacza, operacji odzyskiwania i operacji aktualizacji na serwerze Zabbix odbywa się teraz natychmiastowo (poniżej 100 milisekund) po zmianie statusu wyzwalacza, podczas gdy wcześniej użytkownicy mogli doświadczać opóźnienia do 4 sekund.
Zmniejszenie opóźnienia jest możliwe dzięki wdrożeniu mechanizmów komunikacji międzyprocesowej (IPC) między wieloma procesami (escalator i jego modułem dystrybucji eskalacji, escalator i alerter, menedżerem preprocessingu i history syncerem).
Widżety
W nowej wersji dodano kilka nowych widżetów, a funkcjonalność innych została rozszerzona. Ponadto widżety pulpitu nawigacyjnego mogą teraz łączyć się ze sobą i komunikować, dzięki czemu widżety i pulpity nawigacyjne są bardziej dynamiczne.
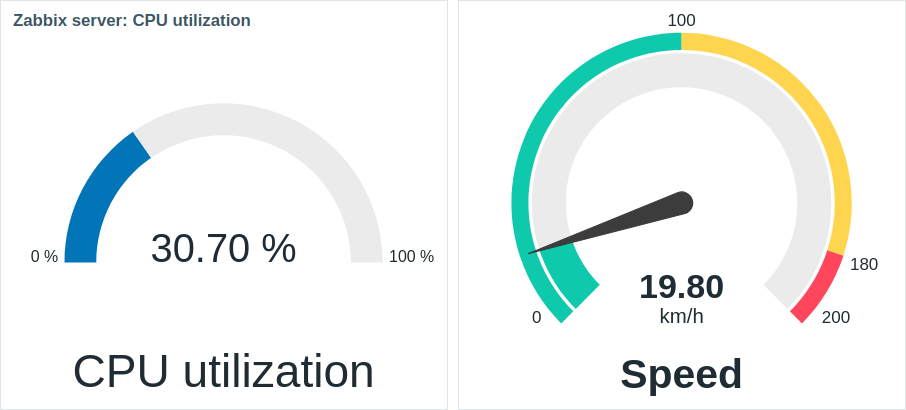
Wskaźnik
Dodano widżet Wskaźnik do widżetów pulpitu, umożliwiający wyświetlanie wartości pojedynczej pozycji w formie wskaźnika. Więcej informacji można znaleźć w sekcji Wskaźnik.
Wykres kołowy
Do widgetów pulpitu dodano widget Wykres kołowy, umożliwiający wyświetlanie wartości wybranych pozycji jako:
- wykres kołowy;
- wykres pierścieniowy.
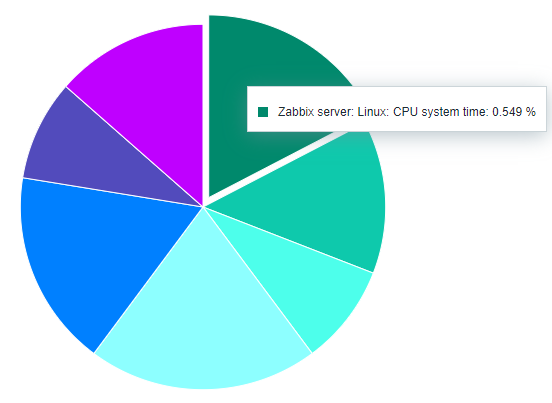 Wykres kołowy. |
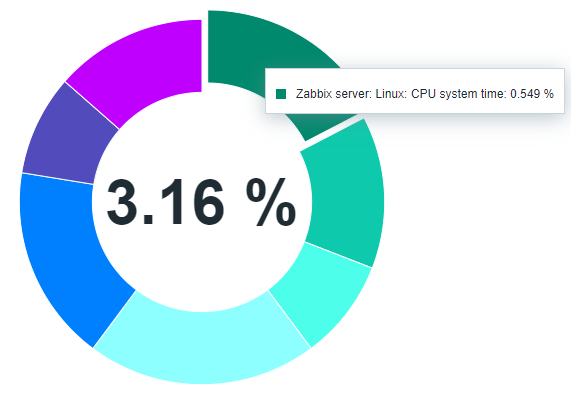 Wykres pierścieniowy. |
Więcej informacji można znaleźć w sekcji Wykres kołowy.
W ramach tej zmiany do konfiguracji widgetu wykresu (na karcie Legenda) dodano pole wyboru Pokaż funkcję agregacji.
Honeycomb
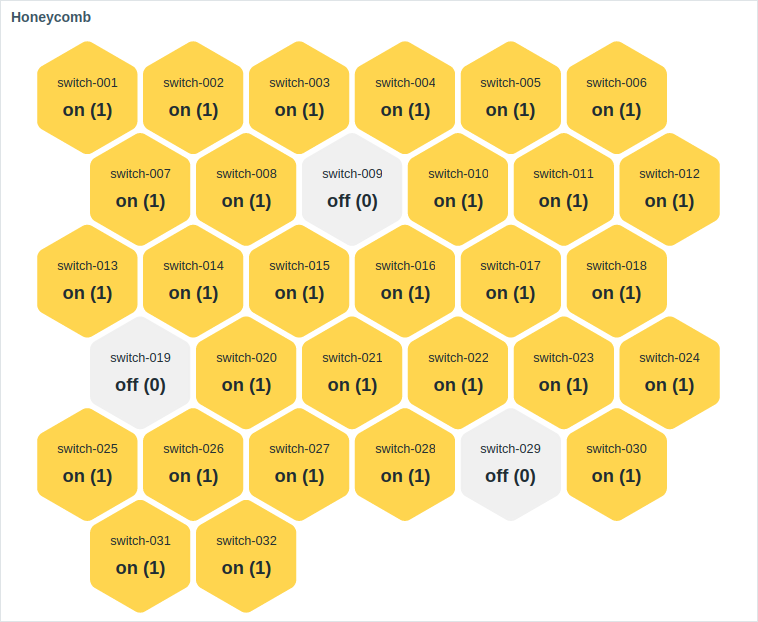
Dodano widżet Honeycomb do widżetów pulpitu, który zapewnia dynamiczny i atrakcyjny wizualnie przegląd monitorowanej infrastruktury sieciowej oraz zasobów, gdzie grupy hostów, takie jak maszyny wirtualne i urządzenia sieciowe, wraz z odpowiadającymi im pozycjami, są przedstawione wizualnie jako interaktywne sześciokątne komórki. Więcej informacji można znaleźć w sekcji Honeycomb.
Najważniejsze wyzwalacze
Do widżetów pulpitu nawigacyjnego dodano widżet Najważniejsze wyzwalacze, który umożliwia wyświetlanie wyzwalaczy z największą liczbą problemów.
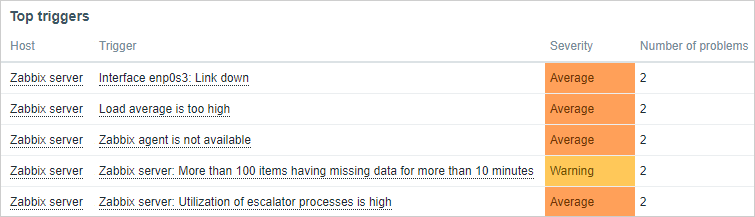
Więcej informacji można znaleźć tutaj: Najważniejsze wyzwalacze.
Historia pozycji i zwykły tekst
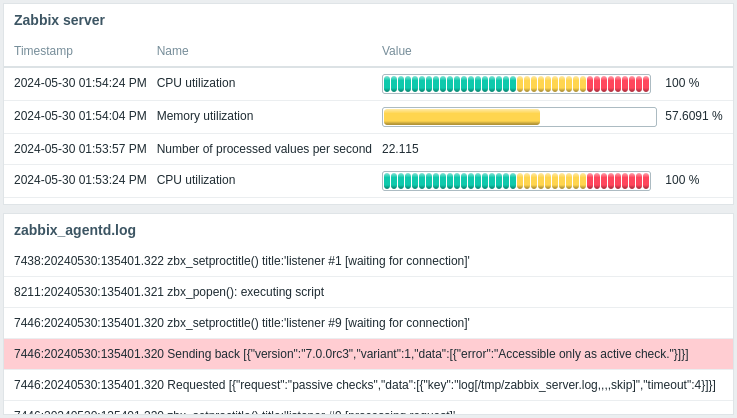
Nowy widżet pulpitu nawigacyjnego Historia pozycji zastąpił widżet Zwykły tekst, oferując kilka ulepszeń.
W przeciwieństwie do widżetu Zwykły tekst, który wyświetlał tylko najnowsze dane pozycji w postaci zwykłego tekstu, widżet Historia pozycji obsługuje różne opcje wyświetlania dla wielu typów pozycji (numerycznych, znakowych, dziennika, tekstowych i binarnych). Może na przykład wyświetlać paski postępu lub wskaźniki, obrazy dla binarnych typów danych (przydatne w przypadku pozycji przeglądarki) oraz wyróżniać wartości tekstowe (przydatne w przypadku monitorowania plików dziennika).
Więcej informacji można znaleźć na stronie Historia pozycji. Szczegółowe informacje dotyczące zastąpienia widżetu Zwykły tekst można znaleźć w sekcji Uwagi dotyczące aktualizacji do wersji 7.0.0.
Nawigator hostów i nawigator pozycji
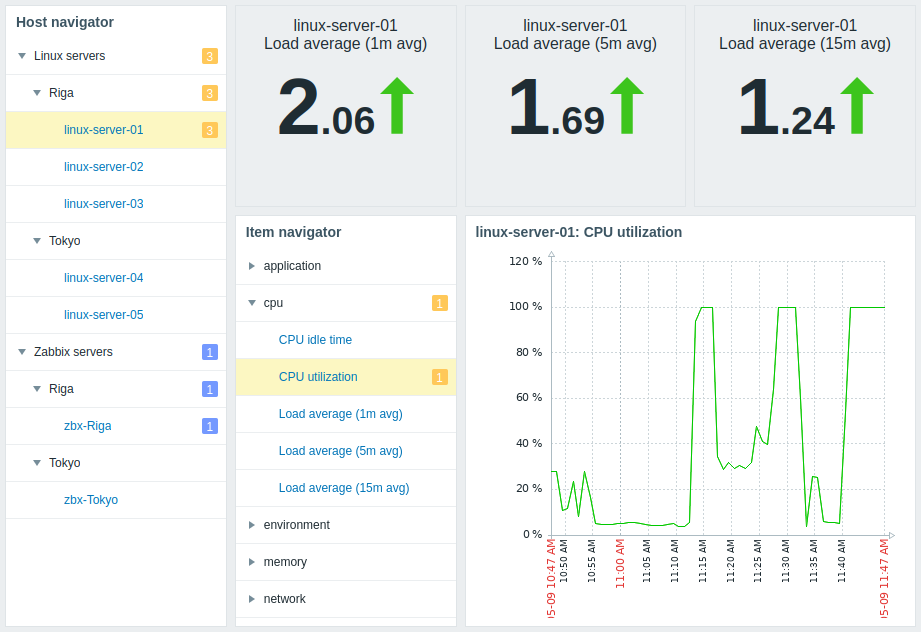
Do widżetów pulpitu dodano widżety Nawigator hostów i Nawigator pozycji. Widżety te wyświetlają odpowiednio hosty lub pozycje na podstawie różnych opcji filtrowania i grupowania oraz umożliwiają sterowanie informacjami wyświetlanymi w innych widżetach w zależności od wybranego hosta lub pozycji. Więcej informacji można znaleźć w sekcjach Nawigator hostów oraz Nawigator pozycji.
Struktura komunikacji między widgetami
Widgety dashboardu mogą teraz łączyć się ze sobą i komunikować, dzięki czemu widgety i dashboardy stają się bardziej dynamiczne. Wiele widgetów ma parametry umożliwiające współdzielenie danych konfiguracyjnych między zgodnymi widgetami lub dashboardem.
Ta funkcja wprowadza następujące zmiany:
- Parametry Host groups, Hosts i Item umożliwiają wybranie odpowiednich encji lub źródła danych, które je udostępnia.
- Parametr Enable host selection został zastąpiony parametrem Override host, który umożliwia wybranie źródła danych udostępniającego hosty.
- Do wielu widgetów dodano parametr Time period, który umożliwia wybranie źródła danych udostępniającego okres czasu.
- Parametr Map w widgecie Map umożliwia wybranie mapy lub innego widgetu jako źródła danych dla map.
- Parametr Graph w widgecie Graph (classic) umożliwia wybranie wykresu lub innego widgetu jako źródła danych dla wykresów.
W zależności od widgetu i jego parametrów źródłem danych może być zgodny widget z tego samego dashboardu lub sam dashboard. Więcej informacji można znaleźć w sekcji Widgety dashboardu.
Informacje o zmianach w standardowych szablonach dostarczanych z Zabbixem można znaleźć w sekcji Zmiany w szablonach.
Okresy agregacji w widżetach „Wartość pozycji” i „Najlepsze hosty”
Okresy można teraz konfigurować w widżetach Wartość pozycji i Najlepsze hosty.
W widżecie wartości pozycji można teraz również wyświetlać wartość zagregowaną dla wybranego okresu. Wartość zagregowaną można wyświetlać jako:
- minimum
- maksimum
- średnią
- liczbę
- sumę
- pierwszą wartość
- ostatnią wartość
Dodane funkcje są przydatne podczas tworzenia widżetów do porównywania danych. Na przykład w jednym widżecie można wyświetlać najnowszą wartość, a w innym średnią wartość z dłuższego okresu. Można też użyć kilku widżetów do porównania obok siebie zagregowanych wartości z różnych okresów w przeszłości.
Rozszerzona dostępność widżetów na pulpitach szablonów
Wcześniej na pulpicie szablonu można było tworzyć tylko następujące widżety:
Clock, Graph (classic), Graph prototype, Item value, Plain text, URL.
Teraz pulpity szablonów obsługują tworzenie wszystkich widżetów.
Rozszerzone sortowanie w widżecie Top hosts
Oprócz sortowania według Wartość pozycji można teraz ustawić kolumnę Nazwa hosta lub Tekst jako kolumnę sortowania w widżecie Top hosts.
Rozszerzona funkcjonalność widżetu dostępności hostów
Widżet Dostępność hostów umożliwia teraz wyświetlanie hostów z interfejsem Zabbix agent (active checks). Dodano jeszcze jeden stan dostępności, tj. Mieszany, który odpowiada sytuacji, gdy co najmniej jeden interfejs jest niedostępny, a co najmniej jeden jest dostępny lub ma nieznany stan. Ponadto wprowadzono możliwość wyświetlania wyłącznie łącznej liczby hostów, bez podziału według interfejsów.
Zmienny rozmiar legendy w widżecie Graph
Widżet Graph obsługuje teraz konfigurację zmiennej liczby wierszy legendy, określanej przez liczbę skonfigurowanych pozycji.
Funkcje
Nowe funkcje
Dodano nowe funkcje do użycia w wyrażeniach wyzwalaczy i pozycjach obliczanych:
- jsonpath() - zwraca wynik JSONPath;
- xmlxpath() - zwraca wynik XML XPath.
Zobacz także: Funkcje tekstowe
Zaktualizowane funkcje
Zaktualizowano kilka funkcji:
- Funkcje agregujące obsługują teraz również typy nienumeryczne podczas obliczeń. Może to być przydatne na przykład w przypadku funkcji count i count_foreach.
- Funkcje agregujące count i count_foreach obsługują opcjonalne parametry operator i pattern, których można używać do precyzyjnego filtrowania pozycji i zliczania wyłącznie wartości spełniających określone kryteria.
- Wszystkie funkcje foreach nie uwzględniają już nieobsługiwanych pozycji podczas zliczania.
- Funkcja last_foreach, która wcześniej była skonfigurowana tak, aby ignorować argument okresu, akceptuje go teraz jako opcjonalny parametr.
- Obsługiwany zakres wartości zwracanych przez funkcje predykcji został rozszerzony, aby odpowiadał zakresowi typu danych double. Funkcja timeleft() może teraz akceptować wartości do 1.7976931348623158E+308, a funkcja forecast() może akceptować wartości z zakresu od -1.7976931348623158E+308 do 1.7976931348623158E+308.
Pozycje
Spójny domyślny okres przechowywania historii
Domyślny okres przechowywania historii pozycji został ujednolicony i wynosi 31 dni zarówno w frontendzie, jak i w bazie danych. Zmiana ta dotyczy formularzy konfiguracji pozycji, pozycji szablonu i prototypu pozycji, a także zastępowania okresu przechowywania historii w wykrywaniu niskopoziomowym.
Wartości zmiennoprzecinkowe obcinane dla pozycji typu integer
Jeśli dla pozycji typu unsigned integer zostanie odebrana wartość zmiennoprzecinkowa, jej część dziesiętna zostanie obcięta, a wartość zostanie zapisana jako liczba całkowita. Wcześniej otrzymanie wartości zmiennoprzecinkowej powodowało, że pozycja typu integer stawała się nieobsługiwana.
Zliczanie linii w dzienniku zdarzeń systemu Windows
Do Zabbix agent/agent 2 w systemie Windows dodano nową pozycję eventlog.count.
Ta pozycja zwraca wartość całkowitą z liczbą linii w dzienniku zdarzeń systemu Windows na podstawie określonych parametrów.
Asynchroniczne żądania SNMP dla pojedynczego OID
Dodano nową pozycję SNMP get[OID], która umożliwia asynchroniczne odpytywanie o pojedynczą wartość OID.
Pozycje wewnętrzne
Kontrole wewnętrzne są teraz obsługiwane przez nowy proces internal poller serwera Zabbix serwer/proxy.
Dodano pozycje wewnętrzne do monitorowania bufora pamięci proxy:
zabbix[proxy_buffer,buffer,<mode>]- zwraca statystyki użycia bufora pamięci proxy;zabbix[proxy_buffer,state,changes]- zwraca liczbę zmian stanu między trybami bufora dysk/pamięć od uruchomienia;zabbix[proxy_buffer,state,current]- zwraca bieżący stan roboczy, w którym są przechowywane nowe dane.
Dodano również następujące pozycje wewnętrzne:
zabbix[discovery_queue]- umożliwia monitorowanie liczby kontroli wykrywania w kolejce;zabbix[vps,written]- umożliwia monitorowanie łącznej liczby wartości historii zapisanych do bazy danych.
Nowe i zaktualizowane pozycje agenta
Do Zabbix agent/agent 2 dodano nowe pozycje:
- Pozycja
net.dns.perfzwraca liczbę sekund oczekiwania na odpowiedź usługi podczas wykonywania pozycjinet.dns. - Pozycja
net.dns.getZabbix agent 2 zwraca szczegółowe informacje o rekordzie DNS.
Zaktualizowano następujące pozycje Zabbix agent/agent 2:
- Pozycje
net.dnsinet.dns.recordpodczas wykonywania odwrotnych wyszukiwań DNS akceptują teraz nazwę DNS w formacie odwróconym i nieodwróconym; - Pozycje
proc.getw trybie „process” i „summary” zwracają teraz również pamięć PSS (proportional set size) w systemie Linux; - Pozycje
system.sw.packagesisystem.sw.packages.getsą teraz obsługiwane w systemie Gentoo Linux; - Pozycja
system.hostnamemoże teraz zwracać w pełni kwalifikowaną nazwę domenową (FQDN), jeśli w parametrze type określono nową opcję fqdn; - Pozycje
wmi.getiwmi.getallużywane z Zabbix agent 2 zwracają teraz JSON z wartościami logicznymi przedstawionymi jako ciągi znaków (na przykład"RealTimeProtectionEnabled": "True"zamiast zwracanej wcześniej wartości"RealTimeProtectionEnabled": true), aby dopasować format danych wyjściowych tych pozycji w Zabbix agent; - Pozycja
oracle.ts.discoveryZabbix agent 2 zwraca teraz nowe makro LLD {#CON_NAME} z nazwą kontenera; - Pozycja
oracle.ts.statsZabbix agent 2 ma nowy parametr conname umożliwiający określenie nazwy docelowego kontenera.
Zaktualizowano format JSON zwracanych danych. Jeśli w parametrach klucza nie określono wartości tablespace, type ani conname, zwracane dane będą zawierać dodatkowy poziom JSON z nazwą kontenera, co umożliwi rozróżnienie kontenerów.
Proste sprawdzenia
Pozycja vmware.eventlog obsługuje teraz opcjonalne filtrowanie według ważności w trzecim parametrze.
Pozycja vmware.vm.discovery zwraca teraz również dane dotyczące interfejsów sieciowych maszyn wirtualnych.
Dane te można wykorzystać do skonfigurowania niestandardowych interfejsów hosta.
Pozycja vmware.vm.net.if.discovery zwraca teraz również tablicę adresów interfejsów sieciowych.
Do następujących pozycji dodano nowy parametr options:
Ten parametr umożliwia określenie, czy przekierowane odpowiedzi powinny być traktowane jako dostępność hosta docelowego czy jego niedostępność. Więcej informacji można znaleźć w sekcji prostych sprawdzeń.
Rejestrowanie zduplikowanych identyfikatorów Engine ID SNMPv3
Identyfikatory Engine ID w SNMPv3 służą jako unikatowe identyfikatory urządzenia. Czasami identyfikatory Engine ID są takie same na kilku urządzeniach z powodu nieprawidłowej konfiguracji lub ustawień fabrycznych. Ponieważ standardy SNMP wymagają, aby identyfikatory Engine ID były unikatowe, pozycje współdzielące ten sam identyfikator Engine ID stają się nieobsługiwane w Zabbix, co prowadzi do problemów z dostępnością tych urządzeń.
Aby ułatwić diagnozowanie takich problemów, informacje o urządzeniach SNMPv3 współdzielących ten sam identyfikator Engine ID będą teraz okresowo rejestrowane przez serwer Zabbix. Należy pamiętać, że wykrywanie zduplikowanych identyfikatorów Engine ID działa niezależnie w każdym pollerze SNMP.
Link do dokumentacji dla każdej standardowej pozycji
Każda standardowa pozycja ma teraz bezpośredni link z frontend do swojej strony dokumentacji.
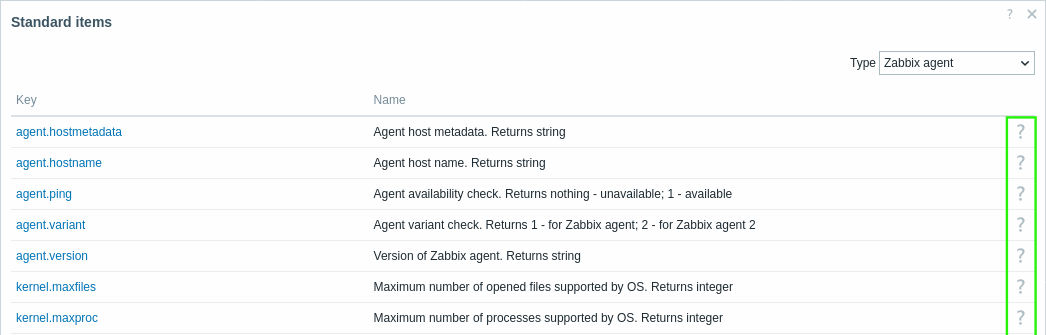
Linki są umieszczone pod ikoną znaku zapytania, podczas otwierania okna pomocy dla pozycji z formularza konfiguracji pozycji (kliknij Wybierz obok pola klucza pozycji).
Wstępne przetwarzanie
Zaawansowana obsługa przyczyn źródłowych nieobsługiwanego stanu pozycji
Obsługa błędów w przypadku niepowodzenia pobrania wartości pozycji (a tym samym przejścia jej w stan nieobsługiwany) nie umożliwiała wcześniej rozróżnienia przyczyny ani etapu działania, na którym wystąpił błąd. Wszystkie błędy musiały być obsługiwane przy użyciu tej samej opcji obsługi błędów — odrzucenia wartości, ustawienia określonej wartości lub ustawienia określonego komunikatu błędu.
Obecnie możliwe jest dopasowanie komunikatu błędu do wyrażenia regularnego. Jeśli błąd pasuje (lub nie pasuje) do wyrażenia, można określić sposób przetwarzania przypadku błędu. Na przykład określony komunikat błędu można „zmapować” na bardziej ogólny przypadek, który zostanie dopasowany i obsłużony przez kolejny krok wstępnego przetwarzania. Można też obsłużyć przejściowy problem (np. z łącznością sieciową) inaczej niż definitywne niepowodzenie pobrania wartości pozycji.
Można teraz dodawać wiele kroków wstępnego przetwarzania Sprawdź, czy wartość jest nieobsługiwana. Należy pamiętać, że na końcu potoku sprawdzającego, czy pozycja jest w stanie nieobsługiwanym, może znajdować się tylko jeden krok dopasowujący „dowolny błąd”. Jeśli taki krok istnieje, zostanie aktywowany, gdy żadne z określonych sprawdzeń nie dopasuje (lub dopasuje nieprawidłowo) wzorca albo gdy przeniesiony zostanie (zmodyfikowany) komunikat błędu — czyli gdy nie zadziałało zastąpienie „Odrzuć wartość” ani „Ustaw wartość na”.
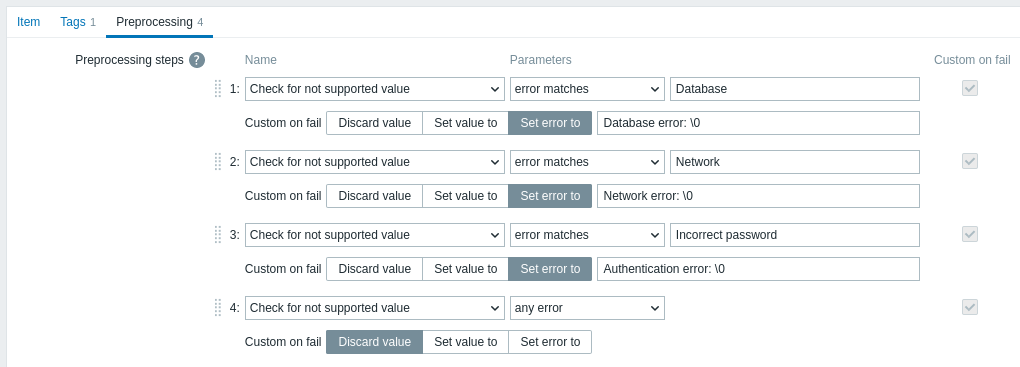
Zobacz także: Sprawdź, czy wartość jest nieobsługiwana
Lepsza użyteczność masowej aktualizacji kroków przetwarzania wstępnego
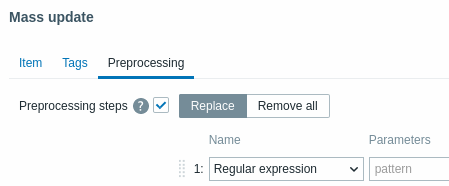
Poprzedni projekt formularza masowej aktualizacji pozycji nie wyjaśniał wystarczająco jasno, czy aktualizacja kroku przetwarzania wstępnego doda, czy zastąpi kroki przetwarzania wstępnego. W nowym projekcie dodano przyciski radiowe Zastąp i Usuń wszystkie, dzięki czemu użytkownicy dokładnie wiedzą, czego oczekiwać w wyniku masowej aktualizacji kroku przetwarzania wstępnego:
Makra
Makra użytkownika obsługiwane w nazwach pozycji i prototypów pozycji
Makra użytkownika są teraz obsługiwane w nazwach pozycji i prototypów pozycji.
Należy pamiętać, że obsługa makr użytkownika została usunięta z nazw pozycji/prototypów pozycji w Zabbix 6.0. Teraz została przywrócona. Obecnie można również wyszukiwać nazwę pozycji z rozwiniętymi makrami, co wcześniej nie było obsługiwane.
Nazwa pozycji z rozwiniętymi makrami jest przechowywana w oddzielnej tabeli bazy danych (item_rtname), która stanowi rozszerzenie tabeli items.
Dla każdego rekordu w tabeli items tworzony jest odpowiadający mu rekord item_rtname (z wyjątkiem prototypów pozycji, pozycji reguł wykrywania i pozycji szablonów).
Nazwa z rozwiniętymi makrami jest ograniczona do 2048 znaków.
Nazwa pozycji z rozwiniętymi makrami jest wyświetlana we wszystkich miejscach frontend, z wyjątkiem sekcji Zbieranie danych.
Dodano nowy proces serwera configuration syncer worker, odpowiedzialny za rozwijanie i synchronizowanie wartości makr użytkownika w nazwach pozycji.
Rozszerzona obsługa funkcji makr
Funkcje makr są teraz obsługiwane przez wszystkie typy makr:
Funkcji makr można używać we wszystkich miejscach obsługujących wymienione makra. Dotyczy to sytuacji, w których nie określono wyraźnie, że oczekiwane jest wyłącznie makro (na przykład podczas konfigurowania makr hosta lub filtrów reguły wykrywania niskopoziomowego).
Zaplanowane raporty
Funkcja zaplanowanych raportów nie jest już eksperymentalna.
Raportowanie wielostronicowe
W przypadku wielostronicowych pulpitów nawigacyjnych raporty są teraz zwracane ze wszystkimi stronami pulpitu nawigacyjnego, przy czym każda strona PDF odpowiada jednej stronie pulpitu nawigacyjnego. Wcześniej ta funkcjonalność ograniczała się do zwracania tylko pierwszej strony pulpitu nawigacyjnego.
Powiadomienia
Obsługa przetwarzania tagów dla zdarzeń wewnętrznych
Przetwarzanie tagów zwracanych przez skrypt webhook jest teraz obsługiwane również dla zdarzeń wewnętrznych.
Ponadto makra {EVENT.TAGS.<tag name>}, {EVENT.TAGS}, {EVENT.TAGSJSON}, {EVENT.RECOVERY.TAGS}, {EVENT.RECOVERY.TAGSJSON} są teraz obsługiwane dla powiadomień o zdarzeniach wewnętrznych.
Te zmiany umożliwiają używanie webhooków do aktualizowania lub zamykania zewnętrznego zgłoszenia/zgłoszenia do wsparcia za pomocą powiadomienia o odzyskaniu zdarzenia wewnętrznego.
Bazy danych
Dziennik audytu przekonwertowany na hypertable w TimescaleDB
Tabela auditlog została przekonwertowana na hypertable w TimescaleDB w nowych instalacjach, aby korzystać z automatycznego partycjonowania według czasu (domyślnie 7 dni) oraz lepszej wydajności.
Aby pomyślnie zaktualizować istniejące instalacje, zobacz Aktualizacja schematu TimescaleDB.
Zobacz także: Obsługiwane wersje TimescaleDB
Oddzielna tabela bazy danych dla proxy
Rekordy proxy zostały przeniesione z tabeli hosts i są teraz przechowywane w nowej tabeli proxy.
Dane operacyjne proxy (takie jak ostatni dostęp, wersja i zgodność) zostały również przeniesione z tabeli host_rtdata i są teraz przechowywane w nowej tabeli proxy_rtdata.
Procesy
Wielowątkowość
W ramach przejścia na architekturę wielowątkową wprowadzono kilka zmian:
- Dodano nowy parametr configure:
--with-stacksize. Ten parametr umożliwia zastąpienie domyślnego rozmiaru stosu wątku używanego przez system (w kilobajtach). - Rozwiązywanie makr użytkownika przeniesiono z menedżera przetwarzania wstępnego do procesów roboczych przetwarzania wstępnego.
Wzmocnienie bezpieczeństwa środowiska serwera
Teraz można ograniczyć niektóre funkcje Zabbix, aby zwiększyć bezpieczeństwo środowiska serwera:
- globalne wykonywanie skryptów na serwerze Zabbix można wyłączyć, ustawiając
EnableGlobalScripts=0w konfiguracji serwera. W przypadku nowych instalacji globalne wykonywanie skryptów na serwerze Zabbix jest domyślnie wyłączone. - uwierzytelnianie użytkowników HTTP można wyłączyć, ustawiając
$ALLOW_HTTP_AUTH=falsew pliku konfiguracji frontendu (zabbix.conf.php). - modem GSM używany do powiadomień SMS można teraz określić w nowym parametrze SMSDevices, co ogranicza możliwość nieprawidłowego skonfigurowania ścieżki do modemu GSM z poziomu frontendu.
Walidacja pliku konfiguracyjnego
Możliwość walidacji pliku konfiguracyjnego została dodana do poleceń konserwacyjnych serwera, proxy, agenta, agenta 2 i usługi web. Walidację można przeprowadzić za pomocą opcji -T --test-config. W przypadku pomyślnej walidacji kod wyjścia będzie wynosić „0”; w przeciwnym razie komponent zakończy działanie z niezerowym kodem wyjścia i odpowiednim komunikatem o błędzie. Ostrzeżenia (np. w przypadku przestarzałego parametru) nie wpłyną na pomyślny kod wyjścia.
Wykrywanie funkcji biblioteki cURL w czasie działania
Wcześniej funkcje biblioteki cURL były wykrywane podczas kompilowania serwera Zabbix, proxy lub agent. Jeśli funkcje cURL zostały zaktualizowane, aby z nich skorzystać, odpowiedni komponent Zabbix musiał zostać ponownie skompilowany.
Obecnie wystarczy ponowne uruchomienie, aby zaktualizowane funkcje biblioteki cURL stały się dostępne w Zabbix. Ponowna kompilacja nie jest już wymagana. Dotyczy to serwera Zabbix, proxy i agent.
Zobacz także uwagi dotyczące aktualizacji.
Konfiguracja agenta 2
Rozmiar bufora
Domyślna wartość parametru konfiguracyjnego BufferSize dla Zabbix agent 2 została zwiększona ze 100 do 1000.
Dozwolone puste wartości
Puste wartości są teraz dozwolone w parametrach konfiguracyjnych związanych z wtyczkami w Zabbix agent 2.
Ustawianie typu uruchamiania usługi Windows agent
Dodano opcję ustawiania typu uruchamiania usługi Windows Zabbix agent/agent 2 (-S --startup-type).
Opcja ta umożliwia skonfigurowanie usługi agent/agent 2 tak, aby uruchamiała się automatycznie podczas startu systemu Windows (automatic), po zakończeniu uruchamiania usług uruchamianych automatycznie (delayed), po ręcznym uruchomieniu przez użytkownika lub aplikację (manual) albo aby całkowicie wyłączyć usługę (disabled).
Podczas wykonywania instalacji Windows agent z pakietu MSI domyślny typ uruchamiania w systemach Windows Server 2008/Vista i nowszych wersjach to teraz delayed, jeśli nie określono inaczej w parametrze wiersza poleceń STARTUPTYPE command-line parameter.
Poprawia to niezawodność i wydajność usługi Windows Zabbix agent/agent 2, szczególnie podczas ponownego uruchamiania systemu.
Obsługa starego typu numerycznego została usunięta
Stary sposób zapisu wartości zmiennoprzecinkowych, wcześniej oznaczony jako przestarzały, nie jest już obsługiwany, ponieważ używane są wartości numeryczne o rozszerzonym zakresie.
Dodano parametr prefiksu Vault do plików konfiguracyjnych
Pliki konfiguracyjne zabbix_server.conf i zabbix_proxy.conf zostały uzupełnione o nowy, opcjonalny parametr Vault Prefix; plik zabbix.conf.php został uzupełniony o opcjonalny $DB['VAULT_PREFIX'], a setup.php został odpowiednio zaktualizowany.
Ścieżki vault dla CyberArk i HashiCorp nie są więc już zakodowane na stałe, co umożliwia wdrożenia vault z niestandardowymi ścieżkami.
Odkrywanie
Współbieżność w wykrywaniu sieci
Wcześniej każda reguła wykrywania sieci była przetwarzana przez jeden proces discoverer. W związku z tym wszystkie kontrole usług w ramach reguły mogły być wykonywane wyłącznie sekwencyjnie.
W nowej wersji proces wykrywania sieci został przeprojektowany, aby umożliwić współbieżne wykonywanie kontroli usług. Dodano nowy proces menedżera wykrywania oraz konfigurowalną liczbę procesów roboczych wykrywania (lub wątków).
Menedżer wykrywania przetwarza reguły wykrywania i tworzy zadanie wykrywania dla każdej reguły wraz z zadaniami (kontrolami usług). Kontrole usług są pobierane i wykonywane przez procesy robocze wykrywania. Sekwencyjnie planowane są tylko te kontrole, które mają ten sam adres IP i port, ponieważ niektóre urządzenia mogą nie zezwalać na jednoczesne połączenia z tym samym portem.
Nowa wewnętrzna pozycja zabbix[discovery_queue] umożliwia monitorowanie liczby kontroli wykrywania znajdujących się w kolejce.
Parametr StartDiscoverers określa teraz łączną liczbę dostępnych procesów roboczych wykrywania.
Domyślna wartość StartDiscoverers została zwiększona z 1 do 5, a zakres zmieniono z 0-250 na 0-1000.
Procesy discoverer z poprzednich wersji Zabbix zostały usunięte.
Dodatkowo:
- Wszystkie kontrole usług są teraz wykonywane asynchronicznie, z wyjątkiem kontroli LDAP;
- Liczbę jednoczesnych kontroli asynchronicznych dla każdego typu kontroli usług (lub liczbę dostępnych procesów roboczych dla wszystkich synchronicznych kontroli usług) można teraz skonfigurować we frontend (zobacz Maksymalna liczba jednoczesnych kontroli dla typu). Ten parametr jest opcjonalny.
- Kontrola usługi HTTP była wcześniej taka sama jak kontrola TCP. Teraz kontrola HTTP/HTTPS jest wykonywana za pomocą libcurl. Jeśli serwer/proxy Zabbix został skompilowany bez libcurl, kontrole HTTP będą działać tak jak wcześniej (czyli jako kontrole TCP), ale kontrole HTTPS nie będą działać.
- Błędy w procesie wykrywania sieci będą teraz wyświetlane we frontend (w sekcji Zbieranie danych > Wykrywanie), na przykład:
- błędy fping;
- nieprawidłowy identyfikator OID SNMP;
- nieprawidłowe makro określające limit czasu pozycji;
- błędy zakresu adresów.
Dodawanie tagów hosta podczas wykrywania/autorejestracji
Dla zdarzeń wykrywania i autorejestracji są teraz dostępne dodatkowe operacje:
- Dodaj tagi hosta
- Usuń tagi hosta
Udostępnianie wykrytych grup hostów
Reguły wykrywania niskiego poziomu mogą teraz łączyć już wykryte i istniejące grupy hostów z hostami utworzonymi przez te same reguły wykrywania niskiego poziomu. Dotyczy to grup hostów wcześniej wykrytych i utworzonych przez inne reguły wykrywania niskiego poziomu na podstawie określonych prototypów grup.
Łączniki
Funkcja strumieniowania danych nie jest już eksperymentalna.
Strumieniuj wybrane dane i konfiguruj interwały prób
Podczas strumieniowania wartości pozycji z Zabbixa do systemów zewnętrznych możesz teraz skonfigurować, które wartości pozycji konektor ma strumieniować na podstawie ich typu informacji (numeryczny (bez znaku), numeryczny (zmiennoprzecinkowy), znakowy itp.).
Dodatkowo, aby uniknąć nieudanych prób strumieniowania wartości pozycji lub zdarzeń (na przykład, jeśli punkt końcowy HTTP jest zajęty lub obowiązują ograniczenia liczby żądań), możesz teraz skonfigurować także interwał prób - czyli jak długo konektor ma czekać po nieudanej próbie strumieniowania danych.
Kody odpowiedzi HTTP 201, 202, 203 i 204 są teraz również akceptowane przez konektory jako sukces (wcześniej tylko 200).
Przesyłanie danych do Apache Kafka
Nowe narzędzie do strumieniowania danych do zewnętrznych systemów - łącznik Kafka dla serwera Zabbix - jest już dostępne. Łącznik Kafka to lekki serwer napisany w Go, zaprojektowany do przekazywania wartości pozycji i zdarzeń z serwera Zabbix do brokera Kafka.
Szablony
Informacje o nowych szablonach i zmianach w istniejących szablonach znajdziesz w sekcji Zmiany w szablonach.
frontend
Uwierzytelnianie wieloskładnikowe
Uwierzytelnianie wieloskładnikowe (MFA) z metodą uwierzytelniania Time-Based One-Time Password (TOTP) lub Duo Universal Prompt może być teraz używane do logowania się do Zabbix, zapewniając dodatkową warstwę bezpieczeństwa wykraczającą poza samą nazwę użytkownika i hasło.
Format czasu w USA
Wyświetlanie czasu i daty w frontendzie teraz jest zgodne z amerykańskim standardem wyświetlania czasu i daty, gdy używany jest domyślny język frontend (en_US).
| Before | Now |
|---|---|
 |
 |
Klonowanie uproszczone
Wcześniej było możliwe użycie opcji Klonuj i Pełny klon dla hostów, szablonów oraz map.
Teraz opcja Klonuj została usunięta, a opcja Pełny klon została przemianowana na Klonuj, przy jednoczesnym zachowaniu całej wcześniejszej funkcjonalności opcji Pełny klon.
Ikony zastąpione czcionkami
Wszystkie ikony w frontend zostały przełączone z arkuszy obrazów ikon na czcionki.
Formularze modalne
Kilka formularzy frontend jest teraz otwieranych w oknach modalnych (wyskakujących):
- konfiguracja reguły wykrywania sieci;
- konfiguracja skryptu globalnego;
- konfiguracja korelacji zdarzeń;
- konfiguracja modułu;
- konfiguracja typu nośnika;
- konfiguracja szablonu;
- konfiguracja wyzwalacza i prototypu wyzwalacza;
- konfiguracja pozycji i prototypu pozycji.
Zwijana konfiguracja zaawansowana
Pola wyboru Konfiguracja zaawansowana, odpowiedzialne za wyświetlanie zaawansowanych opcji konfiguracji, zostały zastąpione zwijanymi blokami (zobacz na przykład Konfiguracja konektora, Konfiguracja usługi, Konfiguracja widżetu Zegar itd.). Poprawia to komfort użytkowania, ponieważ zwinięcie tych bloków i zapisanie konfiguracji nie będzie już resetować skonfigurowanych opcji zaawansowanych do wartości domyślnych.
Ulepszona sekcja menu dla najważniejszych wyzwalaczy
Sekcja menu do przeglądania najważniejszych wyzwalaczy jest teraz nazwana Top 100 triggers. Dodano możliwość filtrowania wyzwalaczy według nazwy problemu i tagów. Ponadto dla każdego wyzwalacza wyświetlana jest teraz liczba wykrytych problemów zamiast liczby zmian statusu.
Zwiększony limit znaków dla pól konfiguracji
Pola URL
Limit znaków dla wszystkich pól URL wynosi teraz 2048 znaków. Obejmuje to teraz: Tile URL dla ustawień związanych z mapami geograficznymi, Frontend URL do konfigurowania różnych parametrów frontend, URLs dla map sieciowych i elementów map sieciowych, URL A-C dla pól inwentaryzacji hosta oraz URL dla widżetu URL pulpitu nawigacyjnego.
Pola uwierzytelniania
Limit znaków dla pól uwierzytelniania User/User name i Password wynosi teraz 255 znaków. Dotyczy to konfigurowania uwierzytelniania HTTP dla pozycji typu HTTP agent, scenariuszy web i connectorów, a także konfigurowania uwierzytelniania dla kontroli prostych, monitorowania ODBC, kontroli SSH, kontroli Telnet i monitorowania JMX.
Skracanie wyników testowania pozycji i przetwarzania wstępnego
Podczas testowania pozycji lub testowania kroków przetwarzania wstępnego wartości pobierane z hosta oraz wyniki testów są teraz skracane do maksymalnego rozmiaru 512 KB podczas wysyłania do frontend.
Należy pamiętać, że dane większe niż 512 KB są nadal w pełni przetwarzane przez serwer Zabbix.
Karty pulpitów hosta
Wszystkie skonfigurowane pulpity hosta dla wybranego hosta są teraz wyświetlane jako karty pod nagłówkiem strony pulpitów hosta, zastępując poprzednią listę rozwijaną w prawym górnym rogu. Umożliwia to łatwe przełączanie się między różnymi pulpitami hosta i poprawia nawigację po danych monitorowania.
Dziennik audytu
W sekcji Administracja > Dziennik audytu można teraz włączać i wyłączać rejestrowanie w dzienniku audytu działań związanych z wykrywaniem niskopoziomowym, wykrywaniem sieci i automatyczną rejestracją wykonywanych przez serwer (użytkownika System).
Domyślny okres przechowywania rekordów dziennika audytu przed ich usunięciem przez housekeepera został zmieniony z 365 dni na 31 dni.
Filtr najnowszych danych
W sekcji Monitoring > Najnowsze dane podfiltr i dane nie są już domyślnie wyświetlane, jeśli filtr nie został ustawiony.
W przypadku aktualizacji z wcześniejszych wersji Zabbix zobacz także: Uwagi dotyczące aktualizacji do wersji 7.0.0.
Minimalna wymagana wersja PHP
Minimalna wymagana wersja PHP została podniesiona z 7.4.0 do 8.0.0.
Zmienione elementy
- Niektóre parametry widżetu dashboard z etykietą Tags zostały przemianowane, aby były bardziej czytelne: Item tags (dla widżetu Data overview), Scenario tags (dla widżetu Web monitoring); Problem tags (dla widżetów Graph, Problem hosts, Problems, Problems by severity i Trigger overview);
- Odnośnik akcji do edycji zawartości mapy, dostępny z listy map w sekcji Monitoring → Maps, został przemianowany z Constructor na Edit;
- Pola służące do ustawiania okresów przechowywania historii i trendów w formularzach konfiguracji pozycja i item prototype zostały przemianowane;
- W konfiguracji widżetu Top hosts pola Order column i Host count zostały przemianowane na Order by i Host limit, aby lepiej opisywać ich funkcje.
- W konfiguracji widżetu Graph pole legendy Display min/max/avg zostało przemianowane na Display min/avg/max, a pola zestawu danych host pattern i item pattern zostały przemianowane na host patterns i item patterns.
- W ustawieniach profilu użytkownika karta Messaging została przemianowana na Frontend notifications, a opcja Frontend messaging również została przemianowana na Frontend notifications.
Różne
- Zaktualizowano ikony menu głównego;
- Zaktualizowano komunikaty informujące o braku danych lub nieustawionych filtrach (w widżetach lub filtrach podręcznych, w których nie ma danych do wyświetlenia). Ponadto usunięto stopkę „Wyświetlanie 0 z 0 znalezionych” w przypadkach, gdy nie ma danych do wyświetlenia lub gdy filtrowanie (albo użycie wyszukiwania globalnego) nie zwraca żadnych wyników;
- Numery wersji frontend Zabbix i serwera Zabbix są teraz widoczne na stronie informacji o systemie;
- Wszystkie działania, w których używany jest typ nośnika, są teraz wyświetlane na liście typów nośników (kolumna Używany w działaniach). Wcześniej działania, w których opcja Wyślij tylko do opcji w konfiguracji operacji działania miała wartość „Wszystkie”, nie były uwzględniane w kolumnie Używany w działaniach typu nośnika;
- W sekcji Najnowsze dane dodano nową opcję filtrowania: umożliwia ona filtrowanie pozycji według ich stanu (obsługiwane/nieobsługiwane);
- W sekcji Problemy dodano nową opcję filtrowania Stan potwierdzenia: umożliwia ona filtrowanie problemów według ich stanu (niepotwierdzone/potwierdzone/potwierdzone przeze mnie);
- W oknach podręcznych przeznaczonych do konfigurowania i masowej aktualizacji elementów oraz kształtów map dodano standardowy przycisk zamykania okna;
- Udoskonalono konfigurację uprawnień grupy użytkowników oraz tagów służących do filtrowania widocznych problemów. Teraz można jednocześnie wybrać kilka grup hostów/szablonów, aby przypisać im te same uprawnienia;
- Odłożenie globalnych powiadomień w jednej przeglądarce spowoduje teraz ich odłożenie we wszystkich przeglądarkach/na wszystkich urządzeniach, na których użytkownik jest zalogowany;
- Parametr Zastąp host w widżecie Wartość pozycji został przeniesiony przed sekcję Konfiguracja zaawansowana, aby ułatwić korzystanie z widżetu.
Wtyczki
Ember+
Dodano nową wtyczkę do bezpośredniego monitorowania Ember+ przez agent Zabbix agent 2.
Więcej informacji można znaleźć tutaj:
Instalacja
Oddzielne pakiety instalacyjne dla pochodnych dystrybucji RHEL
Dedykowane pakiety instalacyjne są dostępne dla wersji 8 i 9 dystrybucji AlmaLinux, CentOS Stream, Oracle Linux i Rocky Linux. Wcześniej dla dystrybucji RHEL i opartych na RHEL udostępniano pojedyncze pakiety instalacyjne. Obecnie używane są oddzielne pakiety dla RHEL i każdej z wyżej wymienionych pochodnych dystrybucji, aby uniknąć potencjalnych problemów z niezgodnością binarną.
Obsługa ARM64/AArch64
Pakiety instalacyjne ARM64/AArch64 są teraz dostępne dla Debian, RHEL 8, 9 i ich pochodnych, a także SLES/OpenSUSE Leap 15.