

Configurando um host
Visão geral
Para configurar um host no frontend do Zabbix, faça o seguinte:
- Vá para Coleta de dados > Hosts ou Monitoramento > Hosts.
- Clique em Criar host no canto superior direito da tela (ou no nome do host para editar um host existente).
- Insira os parâmetros do host no formulário.
Você também pode usar o botão Clonar no formulário de configuração de um host existente para criar um novo host. Esse host terá todas as propriedades do host existente, incluindo templates vinculados, entidades (items, triggers etc.) desses templates, bem como as entidades diretamente associadas ao host existente.
Observe que, quando um host é clonado, ele manterá todas as entidades do template exatamente como estão originalmente no template. Quaisquer alterações feitas nessas entidades no nível do host existente (como alteração do intervalo do item, modificação de expressão regular ou adição de protótipos à regra de descoberta de baixo nível) não serão clonadas para o novo host; em vez disso, elas permanecerão como estão no template.
Como alternativa, você pode usar o Host Wizard para configurar um host por meio de uma interface guiada, passo a passo.
Configuração
A aba Host contém atributos gerais do host:
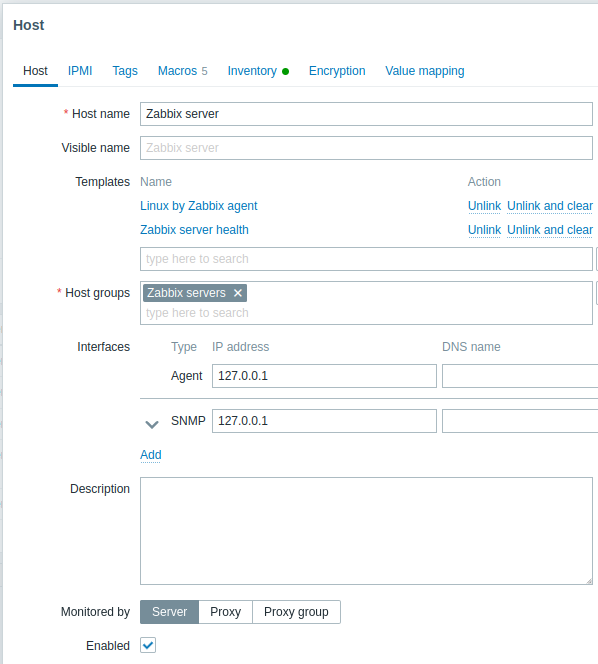
Todos os campos de entrada obrigatórios são marcados com um asterisco vermelho.
| Parâmetro | Descrição | |
|---|---|---|
| Nome do host | Insira um nome exclusivo para o host. São permitidos caracteres alfanuméricos, espaços, pontos, hífens e sublinhados. No entanto, espaços no início e no fim não são permitidos. Observação: com o Zabbix agent em execução no host que você está configurando, o parâmetro Hostname do arquivo de configuração do agent deve ter o mesmo valor do nome do host inserido aqui. O nome no parâmetro é necessário para o processamento de verificações ativas. |
|
| Nome visível | Insira um nome visível exclusivo para o host. Se você definir esse nome, ele será exibido em listas, mapas etc., em vez do nome técnico do host. Esse atributo oferece suporte a UTF-8. | |
| Templates | Vincule templates ao host. Todas as entidades (itens, triggers etc.) serão herdadas do template. Para vincular um novo template, comece a digitar o nome do template no campo de entrada de texto. Uma lista de templates correspondentes será exibida; role para baixo para selecionar. Como alternativa, clique em Selecionar ao lado do campo e selecione os templates na lista exibida em uma janela pop-up. Todos os templates selecionados serão vinculados ao host quando o formulário de configuração do host for salvo ou atualizado. Para desvincular um template, use uma das duas opções no bloco Templates vinculados: Desvincular - desvincula o template, mas preserva suas entidades (itens, triggers etc.); Desvincular e limpar - desvincula o template e remove todas as suas entidades (itens, triggers etc.). Os nomes dos templates listados são links clicáveis que levam ao formulário de configuração do template. |
|
| Grupos de hosts | Selecione os grupos de hosts aos quais o host pertence. Um host deve pertencer a pelo menos um grupo de hosts. Um novo grupo pode ser criado e vinculado ao host adicionando um nome de grupo inexistente. | |
| Interfaces | Vários tipos de interface de host são compatíveis: Agent, SNMP, JMX e IPMI. Nenhuma interface é definida por padrão. Para adicionar uma nova interface, clique em Adicionar no bloco Interfaces, selecione o tipo de interface e insira as informações de IP/DNS, Conectar a e Porta. Observação: as interfaces usadas em qualquer item não podem ser removidas, e o link Remover fica desativado para elas. O "IP" ou "DNS" de uma interface SNMP também é usado para traps SNMP. Durante a correspondência, somente o "IP" ou "DNS" selecionado na interface do host é usado. Consulte Configurando o monitoramento SNMP para obter detalhes adicionais sobre a configuração de uma interface SNMP (v1, v2 e v3). |
|
| Endereço IP | Endereço IP do host (opcional). | |
| Nome DNS | Nome DNS do host (opcional). | |
| Conectar a | Clicar no botão correspondente informará ao Zabbix server o que deve ser usado para recuperar dados dos agents: IP - Conectar ao endereço IP do host (recomendado) DNS - Conectar ao nome DNS do host |
|
| Porta | Número da porta TCP/UDP. Os valores padrão são: 10050 para o Zabbix agent, 161 para o agent SNMP, 12345 para JMX e 623 para IPMI. | |
| Padrão | Marque o botão de opção para definir a interface padrão. | |
| Descrição | Insira a descrição do host. | |
| Monitorado por | Selecione se o host é monitorado por: Server - o host é monitorado pelo Zabbix server; Proxy - o host é monitorado por um proxy independente; Grupo de proxies - o host é monitorado por um grupo de proxies. |
|
| Proxy | O nome do proxy atribuído é exibido (somente se o Zabbix server tiver atribuído um proxy do grupo de proxies selecionado). Esse campo é exibido somente se o host for monitorado por um grupo de proxies. |
|
| Habilitado | Quando a caixa de seleção está marcada, o host está habilitado e pronto para monitoramento. Quando a caixa de seleção não está marcada, o host está desabilitado e não é monitorado: Para solicitações de dados passivas iniciadas pelo Zabbix server/proxy (por exemplo, Zabbix agent, agent SNMP, verificações simples), o monitoramento é desabilitado após a sincronização da configuração. Os triggers e as ações vinculados ao host também são desabilitados somente após o recarregamento da configuração. Para verificações ativas do Zabbix agent, o monitoramento é interrompido dentro do intervalo de tempo (aproximadamente 5 segundos) em que o Zabbix agent recebe a informação de que o host foi desabilitado. Durante esse breve intervalo, o host continuará coletando dados localmente para as verificações ativas e tentará enviá-los ao server/proxy; no entanto, como o host está marcado como Desabilitado, o server/proxy rejeitará os dados. Quando você desabilita o host, seus itens são imediatamente removidos do cache de histórico (exceto pelos últimos valores, que são mantidos para os logs). |
|
A aba IPMI contém atributos de gerenciamento do IPMI.
| Parâmetro | Descrição |
|---|---|
| Algoritmo de autenticação | Selecione o algoritmo de autenticação. |
| Nível de privilégio | Selecione o nível de privilégio. |
| Nome de usuário | Nome de usuário para autenticação. Macros de usuário podem ser usadas. |
| Senha | Senha para autenticação. Macros de usuário podem ser usadas. |
A aba Tags permite definir tags no nível do host.
Todos os problemas desse host receberão as tags com os valores inseridos aqui.
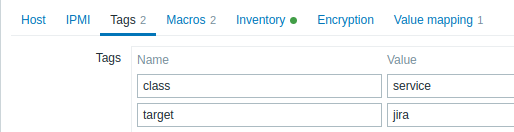
Macros de usuário, macros {INVENTORY.*}, {HOST.HOST}, {HOST.NAME}, {HOST.CONN}, {HOST.DNS}, {HOST.IP}, {HOST.PORT} e {HOST.ID} são compatíveis com tags.
Você também pode visualizar aqui as tags no nível do template se selecionar a opção Herdadas e tags do host.
Nessa área, todas as tags de usuário definidas para o host são exibidas, assim como sua origem.
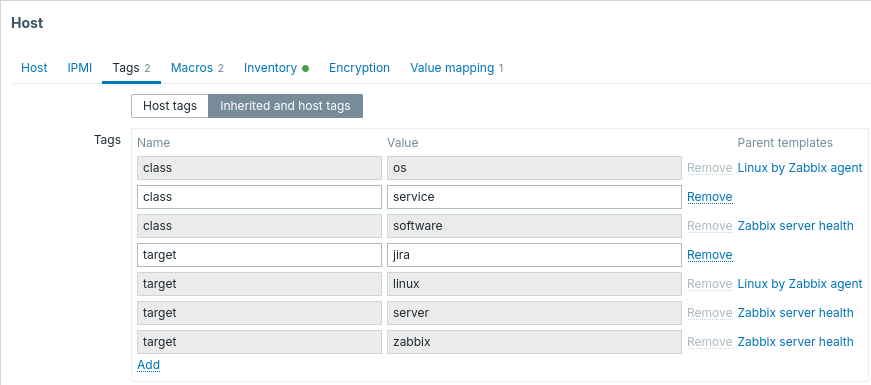
Para facilitar, são fornecidos links para os respectivos templates.
A aba Macros permite definir macros de usuário no nível do host como pares nome-valor.
Observe que os valores das macros podem ser mantidos como texto simples, texto secreto ou segredo do Vault.
Também é possível adicionar uma descrição.
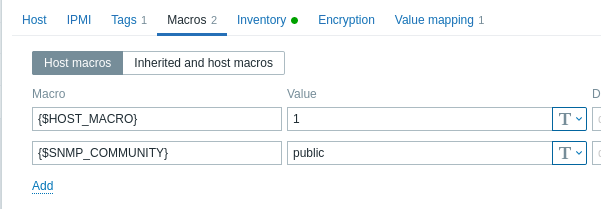
Você também pode visualizar aqui as macros de usuário no nível do template e global se selecionar a opção Herdadas e macros do host.
Nessa área, todas as macros de usuário definidas para o host são exibidas com o valor para o qual são resolvidas, assim como sua origem.
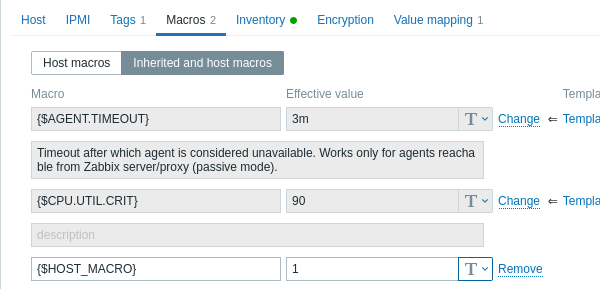
Para facilitar, são fornecidos links para os respectivos templates e para a configuração de macros globais.
Também é possível editar uma macro de template/global no nível do host, criando efetivamente uma cópia da macro no host.
A aba Inventário permite inserir manualmente informações de inventário do host.
Você também pode optar por habilitar o preenchimento Automático do inventário ou desabilitar o preenchimento do inventário para este host.
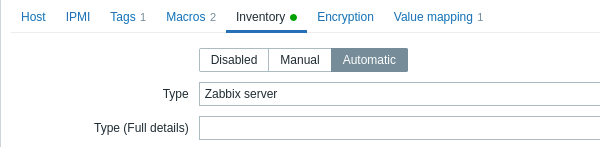
Se o inventário estiver habilitado (manual ou automático), um ponto verde será exibido ao lado do nome da aba.
Criptografia
A aba Criptografia permite que você exija conexões criptografadas com o host.
| Parameter | Description |
|---|---|
| Connections to host | Como o server ou proxy do Zabbix se conecta ao agent do Zabbix em um host: sem criptografia (padrão), usando PSK (chave pré-compartilhada) ou certificado. |
| Connections from host | Selecione que tipo de conexões são permitidas a partir do host (ou seja, do agent do Zabbix e do Zabbix sender). Vários tipos de conexão podem ser selecionados ao mesmo tempo (útil para testes e para alternar para outro tipo de conexão). O padrão é "No encryption". |
| Issuer | Emissor permitido do certificado. O certificado é primeiro validado com a CA (autoridade certificadora). Se ele for válido e assinado pela CA, então o campo Issuer pode ser usado para restringir ainda mais a CA permitida. Este campo foi criado para ser usado se sua instalação do Zabbix utilizar certificados de várias CAs. Se este campo estiver vazio, qualquer CA será aceita. |
| Subject | Subject permitido do certificado. O certificado é primeiro validado com a CA. Se ele for válido e assinado pela CA, então o campo Subject pode ser usado para permitir apenas um valor da string Subject. Se este campo estiver vazio, qualquer certificado válido assinado pela CA configurada será aceito. |
| PSK identity | String de identidade da chave pré-compartilhada. Não coloque informações sensíveis na identidade da PSK, pois ela é transmitida sem criptografia pela rede para informar ao receptor qual PSK usar. |
| PSK | Chave pré-compartilhada (string hexadecimal). Comprimento máximo: 512 dígitos hexadecimais (PSK de 256 bytes) se o Zabbix usar a biblioteca GnuTLS ou OpenSSL, 64 dígitos hexadecimais (PSK de 32 bytes) se o Zabbix usar a biblioteca mbed TLS (PolarSSL). Exemplo: 1f87b595725ac58dd977beef14b97461a7c1045b9a1c963065002c5473194952 |
Mapeamento de valores
A aba Mapeamento de valores permite configurar uma representação amigável dos dados do item em mapeamentos de valores.