
Grupos de usuários
Visão geral
Os grupos de usuários permitem agrupar usuários tanto para fins organizacionais quanto para atribuição de permissões aos dados. As permissões para visualizar e configurar dados de grupos de hosts e grupos de templates são atribuídas a grupos de usuários, não a usuários individuais.
Muitas vezes, pode fazer sentido separar quais informações estão disponíveis para um grupo de usuários e quais para outro. Isso pode ser feito agrupando usuários e, em seguida, atribuindo permissões variadas a grupos de hosts e templates.
Um usuário pode pertencer a qualquer número de grupos.
Configuração
Para configurar um grupo de usuários:
- Acesse Usuários > Grupos de usuários.
- Clique em Criar grupo de usuários (ou no nome do grupo para editar um grupo existente).
- Edite os atributos do grupo no formulário.
A aba Grupo de usuários contém os atributos gerais do grupo:
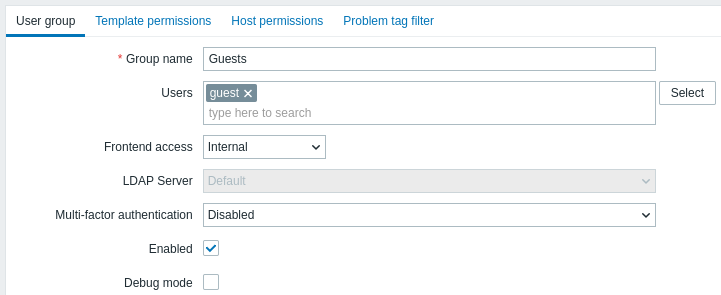
Todos os campos de entrada obrigatórios são marcados com um asterisco vermelho.
| Parâmetro | Descrição |
|---|---|
| Nome do grupo | Nome exclusivo do grupo. |
| Usuários | Para adicionar usuários ao grupo, comece a digitar o nome de um usuário existente. Quando a lista suspensa com os nomes de usuários correspondentes aparecer, role para baixo para selecionar. Como alternativa, clique no botão Selecionar para selecionar usuários em uma janela pop-up. |
| Acesso ao frontend | Como os usuários do grupo são autenticados. Padrão do sistema - usa o método de autenticação padrão (definido globalmente) Interno - usa a autenticação interna do Zabbix (mesmo que a autenticação LDAP seja usada globalmente). Ignorado se a autenticação HTTP for o padrão global. LDAP - usa a autenticação LDAP (mesmo que a autenticação interna seja usada globalmente). Ignorado se a autenticação HTTP for o padrão global. Desabilitado - o acesso ao frontend do Zabbix é proibido para este grupo |
| Servidor LDAP | Selecione qual servidor LDAP usar para autenticar o usuário. Este campo fica habilitado somente quando Acesso ao frontend está definido como LDAP ou Padrão do sistema. |
| Autenticação multifator | Selecione qual método de autenticação multifator usar para autenticar o usuário: Padrão - usa o método definido como padrão na configuração de MFA; esta opção é selecionada por padrão para novos grupos de usuários se a MFA estiver habilitada; <Nome do método> - usa o método selecionado (por exemplo, "Zabbix TOTP"); Desabilitado - a MFA está desabilitada para este grupo; esta opção é selecionada por padrão para novos grupos de usuários se a MFA estiver desabilitada. Observe que, se um usuário pertencer a vários grupos de usuários com MFA habilitada (ou se pelo menos um grupo tiver MFA habilitada), as seguintes regras de autenticação serão aplicadas: se algum grupo usar o método de MFA "Padrão", ele autenticará o usuário; caso contrário, o primeiro método (em ordem alfabética) será usado para autenticação. |
| Habilitado | Status do grupo de usuários e de seus membros. Marcado - o grupo de usuários e os usuários estão habilitados Desmarcado - o grupo de usuários e os usuários estão desabilitados |
| Modo de depuração | Marque esta caixa de seleção para ativar o modo de depuração para os usuários. |
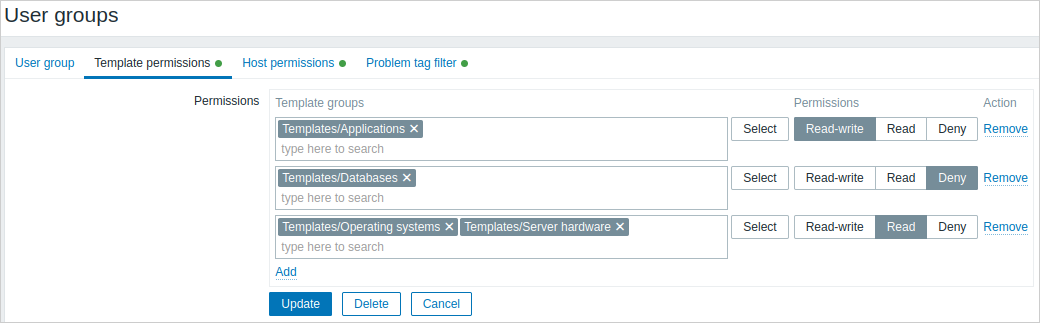
A aba Permissões de template permite especificar o acesso do grupo de usuários aos grupos de templates e, por meio deles, aos dados dos templates:
A aba Permissões de host permite especificar o acesso do grupo de usuários aos grupos de hosts e, por meio deles, aos dados dos hosts:
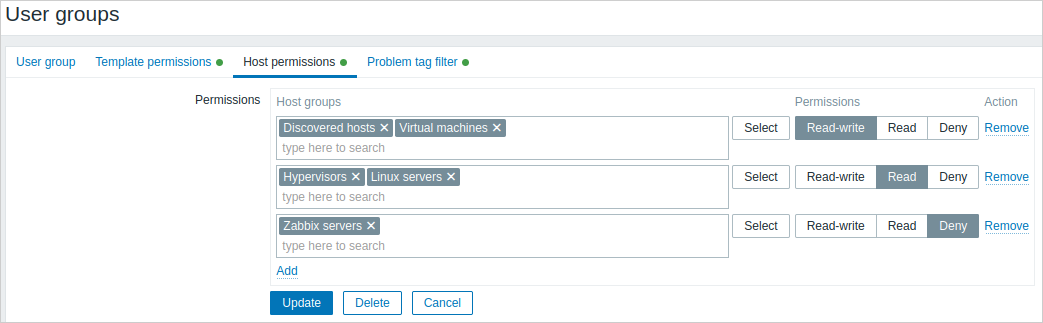
Clique em  para escolher os grupos de templates/hosts (sejam grupos pai ou aninhados) e atribuir permissões a eles.
Comece a digitar o nome do grupo (uma lista suspensa com os grupos correspondentes será exibida) ou clique em Selecionar para abrir uma janela pop-up com todos os grupos.
Em seguida, use os botões de opção para atribuir permissões aos grupos escolhidos. As permissões possíveis são:
- Leitura e gravação - acesso de leitura e gravação a um grupo
- Leitura - acesso somente leitura a um grupo
- Negar - acesso negado a um grupo
Se o mesmo grupo de template/host for adicionado em várias linhas com diferentes permissões definidas, a permissão mais restritiva será aplicada.
Observe que um usuário Super administrador pode impor que os grupos aninhados tenham o mesmo nível de permissões do grupo pai; isso pode ser feito no formulário de configuração do grupo de hosts/templates.
As abas Permissões de template e Permissões de host oferecem o mesmo conjunto de parâmetros.
As permissões atuais para os grupos são exibidas no bloco Permissões e podem ser modificadas ou removidas.
Se um grupo de usuários tiver permissões de Leitura e gravação para um host e permissões Negar ou nenhuma permissão para um template vinculado a esse host, os usuários desse grupo não poderão editar itens baseados em templates no host, e o nome do template será exibido como Template inacessível.
A aba Lista de acesso a proxies permite especificar o acesso do grupo de usuários aos proxies, individualmente ou por meio de grupos de proxies:
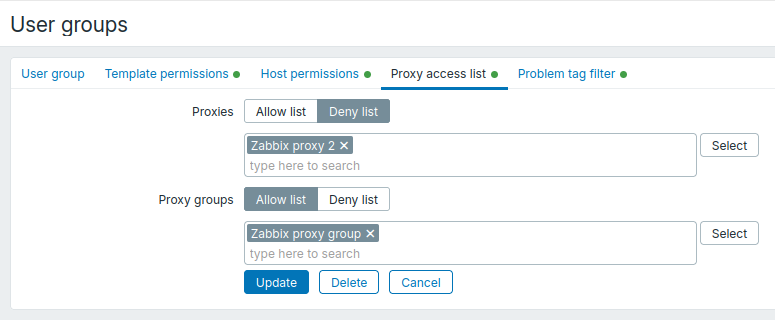
Use o campo Grupos de proxies para aplicar a permissão aos grupos selecionados. Um proxy que pertence a um grupo só pode ser permitido ou negado por meio desse grupo. Use o campo Proxies para adicionar proxies individuais que não pertencem a nenhum grupo de proxies.
Proxies e Grupos de proxies oferecem o mesmo conjunto de parâmetros.
Clique no botão Selecionar ao lado do campo Proxies ou Grupos de proxies para selecionar proxies ou grupos de proxies, respectivamente. Como alternativa, comece a digitar o nome de um proxy ou grupo de proxies no campo correspondente. Uma lista suspensa de proxies ou grupos de proxies correspondentes será exibida.
Selecione Lista de permissões para permitir que o grupo de usuários acesse somente os proxies e grupos de proxies selecionados.
Se a seleção de Proxies estiver vazia para a Lista de permissões, o grupo de usuários não terá acesso a nenhum proxy que não pertença a um grupo de proxies.
Se a seleção de Grupos de proxies estiver vazia para a Lista de permissões, o grupo de usuários não terá acesso a nenhum grupo de proxies.
Selecione Lista de bloqueios para negar ao grupo de usuários o acesso aos proxies e grupos de proxies selecionados.
O acesso a todos os outros proxies e grupos de proxies será permitido.
Se a seleção de Proxies estiver vazia para a Lista de bloqueios, o grupo de usuários terá acesso total a todos os proxies que não pertençam a um grupo de proxies.
Se a seleção de Grupos de proxies estiver vazia para a Lista de bloqueios, o grupo de usuários terá acesso total a todos os grupos de proxies.
Regras de precedência de permissões para usuários que pertencem a vários grupos de usuários:
- A Lista de bloqueios substitui a Lista de permissões. Se qualquer grupo negar o acesso a um proxy/grupo de proxies, o usuário não poderá acessá-lo.
- As permissões da Lista de permissões são cumulativas. Se vários grupos permitirem o acesso, o usuário poderá acessar todos os proxies permitidos por esses grupos.
A aba Filtro de tags de problemas permite definir permissões baseadas em tags para que os grupos de usuários visualizem problemas filtrados por nome e valor da tag:
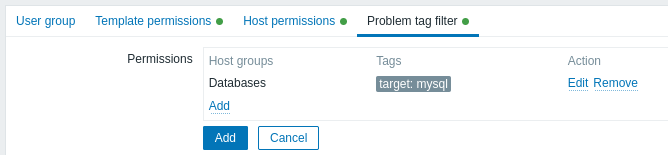
Clique em para escolher os grupos de hosts.
Para selecionar um grupo de hosts ao qual aplicar um filtro de tags, clique em Selecionar para obter a lista completa dos grupos de hosts existentes ou comece a digitar o nome de um grupo de hosts para obter uma lista suspensa com os grupos correspondentes.
Somente grupos de hosts serão exibidos, pois o filtro de tags de problemas não pode ser aplicado a grupos de templates.
É possível adicionar nomes de tags sem valores, mas não valores sem nomes.
Somente as três primeiras tags (com valores, se houver) são exibidas no bloco Permissões; se houver mais, elas poderão ser visualizadas clicando ou passando o cursor sobre o ícone  .
O filtro de tags permite separar o acesso ao grupo de hosts da possibilidade de visualizar problemas.
Por exemplo, se um administrador de banco de dados precisar visualizar somente problemas de bancos de dados "MySQL", primeiro será necessário criar um grupo de usuários para administradores de banco de dados e, em seguida, especificar o nome da tag "target" e o valor "mysql".
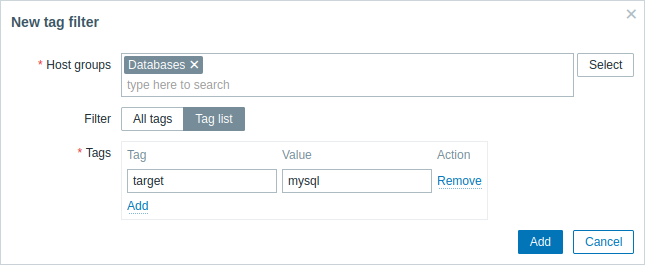
Se o nome da tag "target" for especificado e o campo de valor for deixado em branco, o grupo de usuários verá todos os problemas com o nome de tag "target" para o grupo de hosts selecionado.
Certifique-se de que o nome e o valor da tag estejam especificados corretamente; caso contrário, o grupo de usuários não verá nenhum problema.
Vamos analisar um exemplo em que um usuário é membro de vários grupos de usuários selecionados. Nesse caso, a filtragem usará a condição OR para as tags.
| Grupo de usuários A | Grupo de usuários B | Resultado visível para um usuário (membro) de ambos os grupos | ||||
| Filtro de tags | ||||||
| Grupo de hosts | Nome da tag | Valor da tag | Grupo de hosts | Nome da tag | Valor da tag | |
| Bancos de dados | target | mysql | Bancos de dados | target | oracle | problemas target:mysql ou target:oracle visíveis |
| Não configurado no Filtro de tags de problemas | Bancos de dados | target | oracle | problemas target:oracle visíveis | ||
Acesso a partir de vários grupos de usuários
Um usuário pode pertencer a qualquer número de grupos de usuários. Esses grupos podem ter diferentes permissões de acesso a hosts ou templates.
Portanto, é importante saber a quais entidades um usuário sem privilégios poderá acessar como resultado. No exemplo a seguir, considere como o acesso ao host X (no Grupo de hosts 1) será afetado em várias situações para um usuário que está nos grupos de usuários A e B.
- Se o Grupo A tiver apenas acesso Leitura ao Grupo de hosts 1, mas o Grupo B tiver acesso Leitura-escrita ao Grupo de hosts 1, o usuário terá acesso Leitura-escrita ao 'X'.
As permissões "Leitura-escrita" têm precedência sobre as permissões "Leitura".
- No mesmo cenário acima, se 'X' estiver simultaneamente também no Grupo de hosts 2 que está negado ao Grupo A ou B, o acesso ao 'X' ficará indisponível, apesar do acesso Leitura-escrita ao Grupo de hosts 1.
- Se o Grupo A não tiver permissões definidas e o Grupo B tiver acesso Leitura-escrita ao Grupo de hosts 1, o usuário terá acesso Leitura-escrita ao 'X'.
- Se o Grupo A tiver acesso Negado ao Grupo de hosts 1 e o Grupo B tiver acesso Leitura-escrita ao Grupo de hosts 1, o acesso ao 'X' será negado ao usuário.
Outros detalhes
- Um usuário de nível Admin com acesso Leitura-escrita a um host não poderá vincular/desvincular templates, se ele não tiver acesso ao grupo de templates ao qual eles pertencem. Com acesso Leitura ao grupo de templates, ele poderá vincular/desvincular templates ao host, no entanto, não verá nenhum template na lista de templates e não poderá operar com templates em outros lugares.
- Um usuário de nível Admin com acesso Leitura a um host não verá o host na lista de hosts da seção de configuração; no entanto, os triggers do host estarão acessíveis na configuração do serviço de TI.
- Qualquer usuário que não seja Super Admin (incluindo 'guest') pode ver mapas de rede, desde que o mapa esteja vazio ou tenha apenas imagens. Quando hosts, grupos de hosts ou triggers são adicionados ao mapa, as permissões são respeitadas.
- O Zabbix server não enviará notificações para usuários definidos como destinatários de operações de ação se o acesso ao host em questão for explicitamente "negado".