

Configuración de un host
Descripción general
Para configurar un host en Zabbix frontend, haga lo siguiente:
- Vaya a Data collection > Hosts o Monitoring > Hosts.
- Haga clic en Create host en la esquina superior derecha de la pantalla (o en el nombre del host para editar un host existente).
- Introduzca los parámetros del host en el formulario.
También puede usar el botón Clone en el formulario de configuración de un host existente para crear un nuevo host. Este host tendrá todas las propiedades del host existente, incluidas las templates vinculadas, las entidades (items, triggers, etc.) de esas templates, así como las entidades adjuntas directamente al host existente.
Tenga en cuenta que, cuando se clona un host, conservará todas las entidades de las templates tal como están originalmente en la template. Cualquier cambio realizado en esas entidades a nivel del host existente (como un intervalo de item modificado, una expresión regular modificada o prototipos añadidos a la regla de descubrimiento de bajo nivel) no se clonará al nuevo host; en su lugar, quedarán como en la template.
Como alternativa, puede usar el Host Wizard para configurar un host mediante una interfaz guiada paso a paso.
Configuración
La pestaña Host contiene los atributos generales del host:
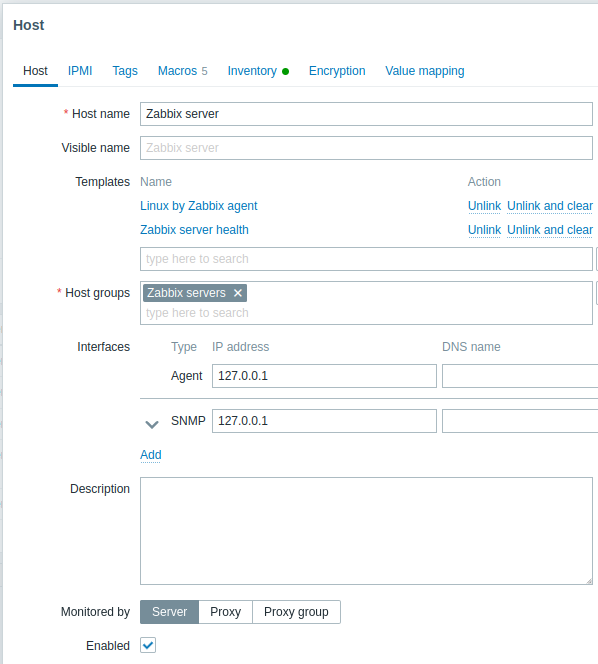
Todos los campos de entrada obligatorios están marcados con un asterisco rojo.
| Parámetro | Descripción | |
|---|---|---|
| Nombre del host | Introduzca un nombre de host único. Se permiten caracteres alfanuméricos, espacios, puntos, guiones y guiones bajos. Sin embargo, no se permiten espacios iniciales ni finales. Nota: Si Zabbix agent se está ejecutando en el host que está configurando, el parámetro Hostname del archivo de configuración del agent debe tener el mismo valor que el nombre del host introducido aquí. El nombre especificado en el parámetro es necesario para procesar las comprobaciones activas. |
|
| Nombre visible | Introduzca un nombre visible único para el host. Si establece este nombre, será el que se muestre en listas, mapas, etc., en lugar del nombre técnico del host. Este atributo admite UTF-8. | |
| Templates | Vincule templates al host. Todas las entidades (items, triggers, etc.) se heredarán del template. Para vincular un template nuevo, comience a escribir su nombre en el campo de entrada de texto. Aparecerá una lista de templates coincidentes; desplácese hacia abajo para seleccionar uno. También puede hacer clic en Seleccionar, junto al campo, y seleccionar templates de la lista en una ventana emergente. Todos los templates seleccionados se vincularán al host cuando se guarde o actualice el formulario de configuración del host. Para desvincular un template, utilice una de las dos opciones del bloque Templates vinculados: Desvincular: desvincula el template, pero conserva sus entidades (items, triggers, etc.); Desvincular y borrar: desvincula el template y elimina todas sus entidades (items, triggers, etc.). Los nombres de los templates mostrados son enlaces en los que se puede hacer clic y que llevan al formulario de configuración del template. |
|
| Grupos de hosts | Seleccione los grupos de hosts a los que pertenece el host. Un host debe pertenecer al menos a un grupo de hosts. Puede crear un grupo nuevo y vincularlo al host añadiendo un nombre de grupo inexistente. | |
| Interfaces | Se admiten varios tipos de interfaces de host: Agent, SNMP, JMX e IPMI. De forma predeterminada, no se define ninguna interfaz. Para añadir una interfaz nueva, haga clic en Añadir en el bloque Interfaces, seleccione el tipo de interfaz e introduzca la información de IP/DNS, Conectar a y Puerto. Nota: Las interfaces utilizadas en cualquier item no se pueden eliminar y el enlace Eliminar aparece deshabilitado para ellas. La "IP" o el "DNS" de una interfaz SNMP también se utiliza para las trampas SNMP. Durante la coincidencia, solo se utiliza la "IP" o el "DNS" seleccionados en la interfaz del host. Consulte Configuración de la monitorización SNMP para obtener más información sobre la configuración de una interfaz SNMP (v1, v2 y v3). |
|
| Dirección IP | Dirección IP del host (opcional). | |
| Nombre DNS | Nombre DNS del host (opcional). | |
| Conectar a | Al hacer clic en el botón correspondiente, indicará a Zabbix server qué utilizar para recuperar datos de los agents: IP: conectarse a la dirección IP del host (recomendado) DNS: conectarse al nombre DNS del host |
|
| Puerto | Número de puerto TCP/UDP. Los valores predeterminados son: 10050 para Zabbix agent, 161 para SNMP agent, 12345 para JMX y 623 para IPMI. | |
| Predeterminado | Marque el botón de opción para establecer la interfaz predeterminada. | |
| Descripción | Introduzca la descripción del host. | |
| Monitorizado por | Seleccione si el host es monitorizado por: Server: el host es monitorizado por Zabbix server; Proxy: el host es monitorizado por un proxy independiente; Grupo de proxies: el host es monitorizado por un grupo de proxies. |
|
| Proxy | Se muestra el nombre del proxy asignado (solo si Zabbix server ha asignado uno del grupo de proxies seleccionado). Este campo solo se muestra si el host es monitorizado por un grupo de proxies. |
|
| Habilitado | Cuando la casilla está marcada, el host está habilitado y listo para la monitorización. Cuando la casilla no está marcada, el host está deshabilitado y no se monitoriza: Para las solicitudes de datos pasivas iniciadas por Zabbix server/proxy (por ejemplo, Zabbix agent, SNMP agent, comprobaciones simples), la monitorización se deshabilita después de sincronizar la configuración. Los triggers y las acciones vinculados al host también se deshabilitan solo después de volver a cargar la configuración. Para las comprobaciones activas de Zabbix agent, la monitorización se detiene dentro del intervalo de tiempo (aproximadamente 5 segundos) en el que Zabbix agent recibe información de que el host se ha deshabilitado. Durante este breve intervalo, el host seguirá recopilando datos localmente para las comprobaciones activas e intentará enviarlos al server/proxy; sin embargo, como el host está marcado como Deshabilitado, el server/proxy rechazará los datos. Al deshabilitar el host, sus items se eliminan inmediatamente de la caché del historial (excepto sus últimos valores, que se conservan para los registros). |
|
La pestaña IPMI contiene los atributos de administración de IPMI.
| Parámetro | Descripción |
|---|---|
| Algoritmo de autenticación | Seleccione el algoritmo de autenticación. |
| Nivel de privilegios | Seleccione el nivel de privilegios. |
| Nombre de usuario | Nombre de usuario para la autenticación. Se pueden utilizar macros de usuario. |
| Contraseña | Contraseña para la autenticación. Se pueden utilizar macros de usuario. |
La pestaña Etiquetas permite definir etiquetas a nivel de host. Todos los problemas de este host se etiquetarán con los valores introducidos aquí.
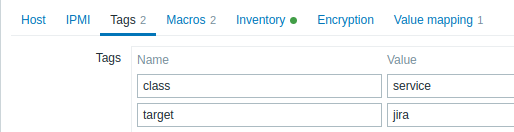
Las etiquetas admiten macros de usuario, macros {INVENTORY.*}, {HOST.HOST}, {HOST.NAME}, {HOST.CONN}, {HOST.DNS}, {HOST.IP}, {HOST.PORT} y {HOST.ID}.
También puede ver aquí las etiquetas a nivel de template si selecciona la opción Etiquetas heredadas y del host. Aquí se muestran todas las etiquetas de usuario definidas para el host, así como su origen.
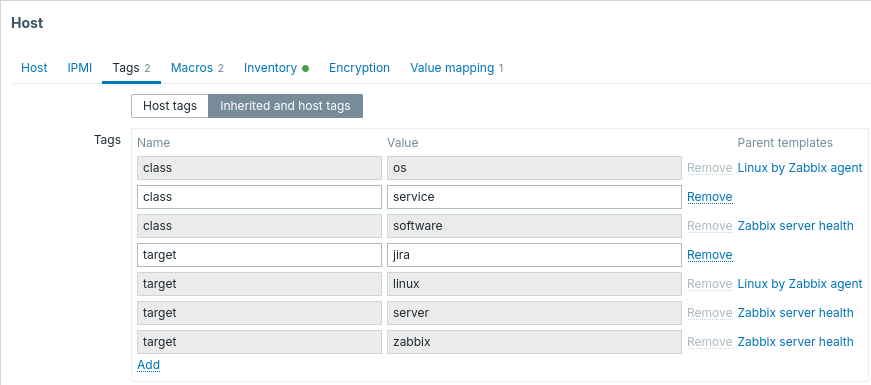
Para mayor comodidad, se proporcionan enlaces a los templates correspondientes.
La pestaña Macros permite definir macros de usuario a nivel de host como pares nombre-valor. Tenga en cuenta que los valores de las macros pueden conservarse como texto sin formato, texto secreto o secreto de Vault. También se admite añadir una descripción.
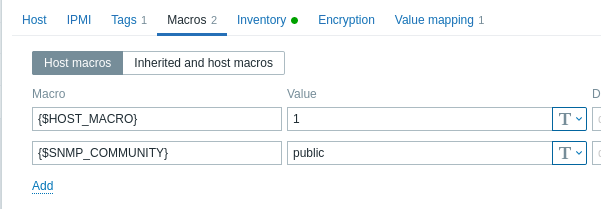
También puede ver aquí las macros de usuario a nivel de template y globales si selecciona la opción Macros heredadas y del host. Aquí se muestran todas las macros de usuario definidas para el host, junto con el valor al que se resuelven y su origen.
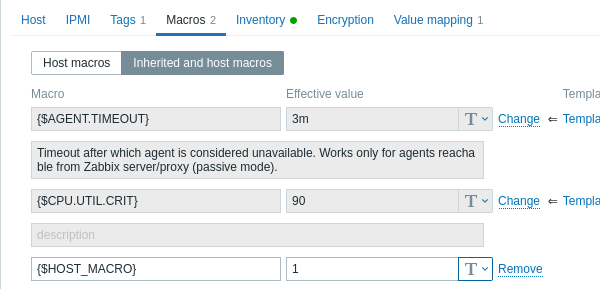
Para mayor comodidad, se proporcionan enlaces a los templates correspondientes y a la configuración de macros globales. También es posible editar una macro de template o global a nivel de host, creando efectivamente una copia de la macro en el host.
La pestaña Inventario permite introducir manualmente información de inventario para el host. También puede seleccionar la opción de habilitar la población Automática del inventario o deshabilitarla para este host.
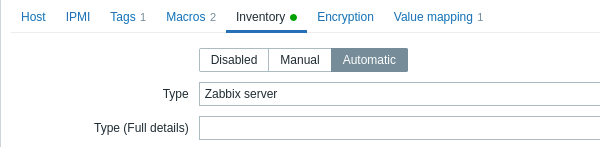
Si el inventario está habilitado (manual o automáticamente), se muestra un punto verde junto al nombre de la pestaña.
Cifrado
La pestaña Cifrado permite exigir conexiones cifradas con el host.
| Parameter | Description |
|---|---|
| Connections to host | Cómo se conecta el server o proxy de Zabbix al agent de Zabbix en un host: sin cifrado (predeterminado), usando PSK (clave previamente compartida) o certificado. |
| Connections from host | Seleccione qué tipo de conexiones se permiten desde el host (es decir, desde el agent de Zabbix y Zabbix sender). Se pueden seleccionar varios tipos de conexión al mismo tiempo (útil para pruebas y para cambiar a otro tipo de conexión). El valor predeterminado es "Sin cifrado". |
| Issuer | Emisor permitido del certificado. El certificado se valida primero con la CA (autoridad de certificación). Si es válido y está firmado por la CA, entonces el campo Issuer puede usarse para restringir aún más la CA permitida. Este campo está pensado para usarse si su instalación de Zabbix utiliza certificados de varias CAs. Si este campo está vacío, se acepta cualquier CA. |
| Subject | Asunto permitido del certificado. El certificado se valida primero con la CA. Si es válido y está firmado por la CA, entonces el campo Subject puede usarse para permitir solo un valor de la cadena Subject. Si este campo está vacío, se acepta cualquier certificado válido firmado por la CA configurada. |
| PSK identity | Cadena de identidad de la clave previamente compartida. No coloque información sensible en la identidad de la PSK; se transmite sin cifrar por la red para informar al receptor qué PSK debe usar. |
| PSK | Clave previamente compartida (cadena hexadecimal). Longitud máxima: 512 dígitos hexadecimales (PSK de 256 bytes) si Zabbix usa la biblioteca GnuTLS u OpenSSL, 64 dígitos hexadecimales (PSK de 32 bytes) si Zabbix usa la biblioteca mbed TLS (PolarSSL). Ejemplo: 1f87b595725ac58dd977beef14b97461a7c1045b9a1c963065002c5473194952 |
Mapeo de valores
La pestaña Mapeo de valores permite configurar una representación comprensible para el usuario de los datos del item en los mapeos de valores.