
设置 Zabbix Cloud proxy
概述
本页面介绍如何配置部署在 Zabbix Cloud 上的 Zabbix proxy,以从远程环境中的主机收集监控数据。
此过程主要适用于在 Zabbix Cloud 上创建的 Zabbix 服务器和 proxy。
本过程还介绍了 Zabbix 服务器未托管在 Zabbix Cloud 上时所需的配置。
前提条件
已安装、配置并运行 Zabbix 服务器,或 Zabbix Cloud 上的 Zabbix 服务器节点正在运行。
创建 proxy 节点
创建一个 Zabbix Cloud proxy 节点。
创建节点时:
1. 选择 Proxy。
2. 根据 proxy 与 Zabbix 服务器通信的方式,选择 Proxy active 或 Proxy passive。
3. 配置节点的 IP 地址或 CIDR 访问过滤器(也可以在创建节点后配置)。
4. 指定 proxy 将连接的 Zabbix 服务器。
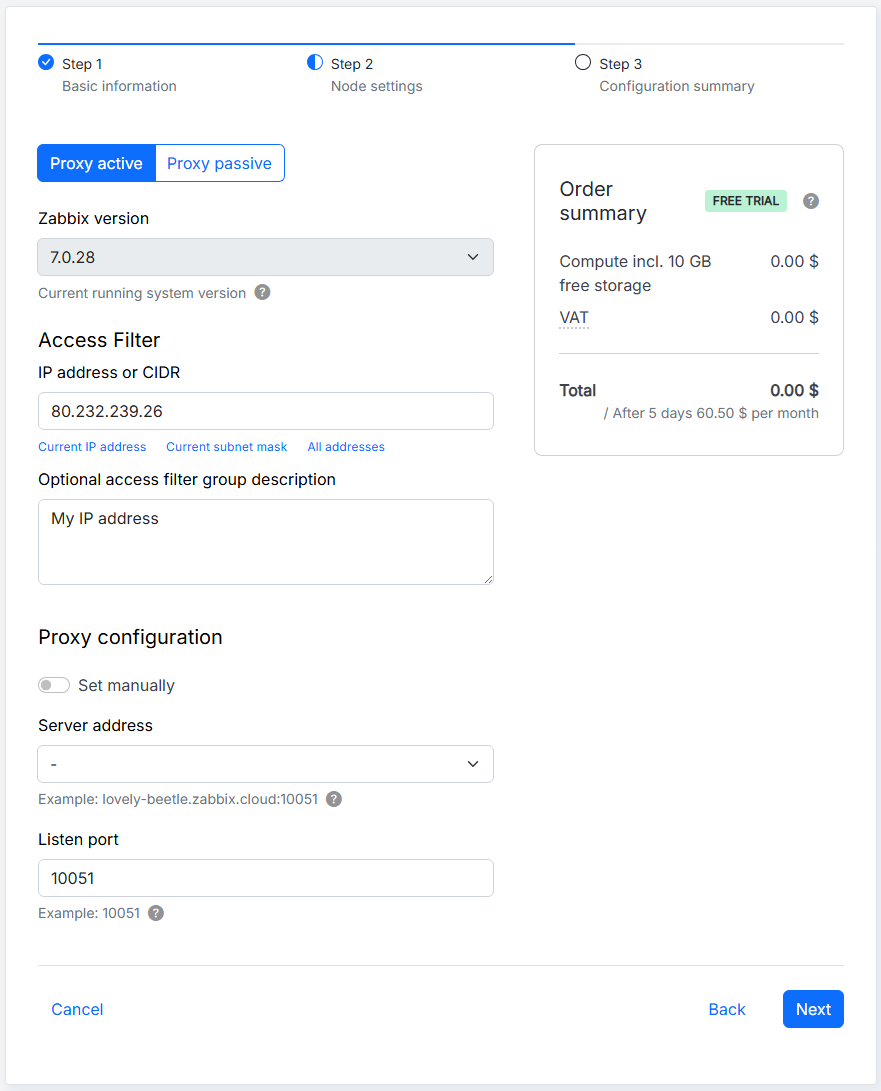
5. 完成节点创建过程。
有关创建 proxy 节点的更多信息,请参阅在云中部署 Zabbix。
配置访问过滤器
Zabbix Cloud 使用访问过滤器来控制哪些 IP 地址或子网可以连接到云节点。
在节点初始化期间,系统会自动为用于访问节点的 IP 地址创建访问过滤器。 这不一定包括受监控主机或其他 Zabbix 组件的地址。 请手动添加所需的地址。
有关更多信息,请参阅节点配置 — 访问过滤器。
Proxy 节点
添加预期会连接到 proxy 的 IP 地址或子网。
如果受监控主机使用 agent 主动检查,agent 会发起到 proxy 的连接,因此必须在 proxy 节点的访问过滤器中允许受监控主机的 IP 地址或子网。
如果将 Proxy Passive 设置为 proxy 模式,Zabbix 服务器会连接到 proxy,因此必须在 proxy 节点的访问过滤器中允许 Zabbix 服务器的 IP 地址或子网。
如果选择了 Proxy passive,并且使用服务器节点:
1. 导航到服务器节点的 Overview 选项卡,并复制该节点的 IPv4 或 IPv6 地址。
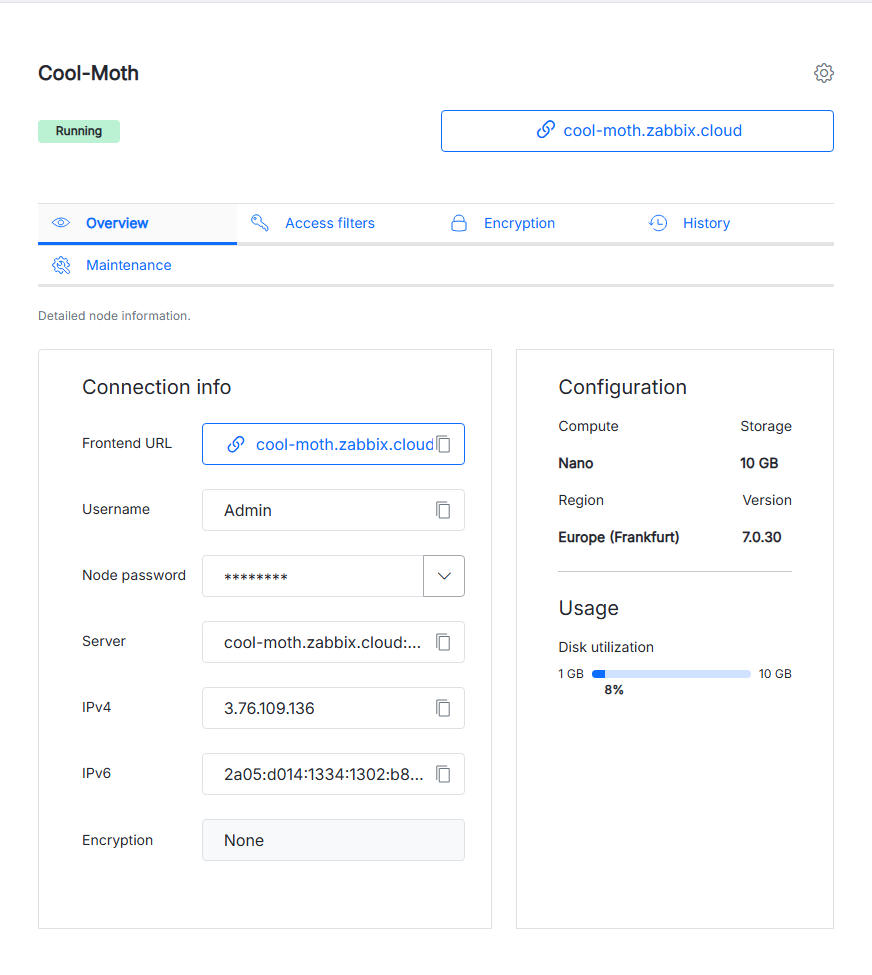
2. 导航到 proxy 节点的 Access filters 选项卡,点击 Add new filter > Add。
3. 将复制的地址粘贴到 IP addresses or CIDRs 字段,并在 Optional access filter group description 字段中添加描述。
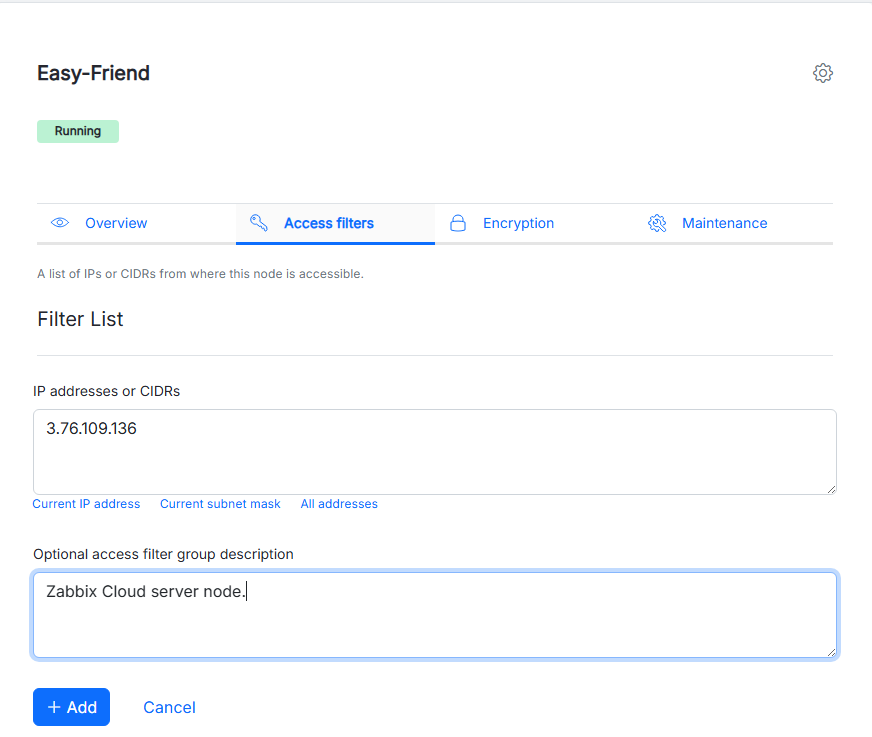
4. 点击 Add。
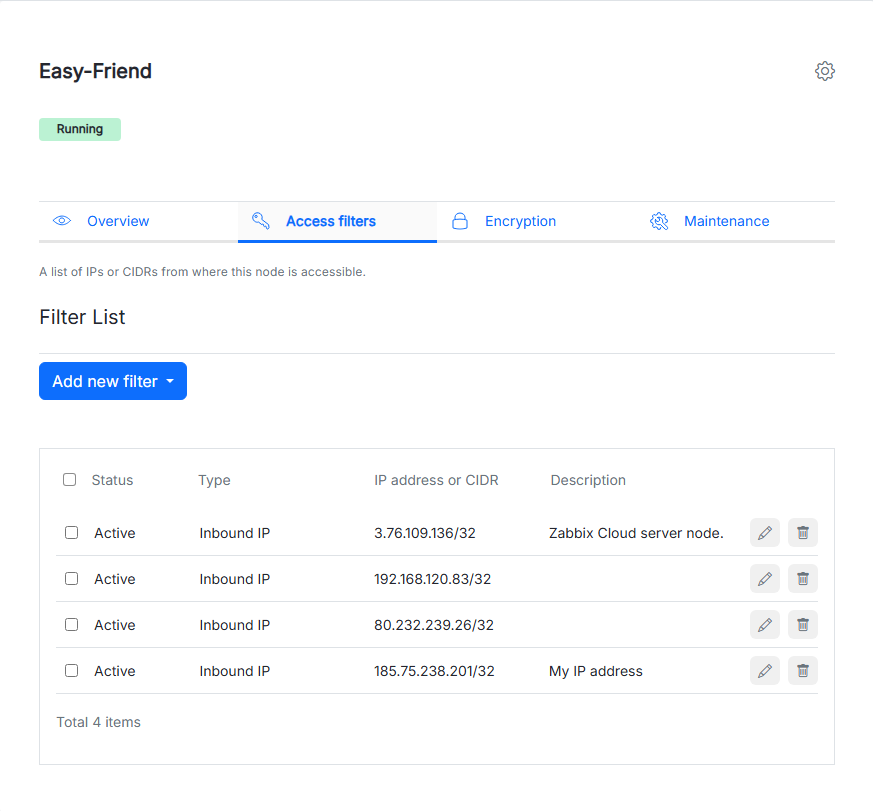
对使用主动检查的 Zabbix agent 的 IP 地址执行步骤 2-4。
服务器节点
如果 Zabbix 服务器托管在 Zabbix Cloud 上,还需要在服务器节点上配置访问过滤器。
对于主动模式下的 proxy,请将 proxy 节点的 IP 地址或 CIDR 添加到服务器节点的访问过滤器中,因为 proxy 会主动向服务器发起连接。
1. 导航到 proxy 节点的 概览 选项卡,并复制该节点的 IPv4 或 IPv6 地址。
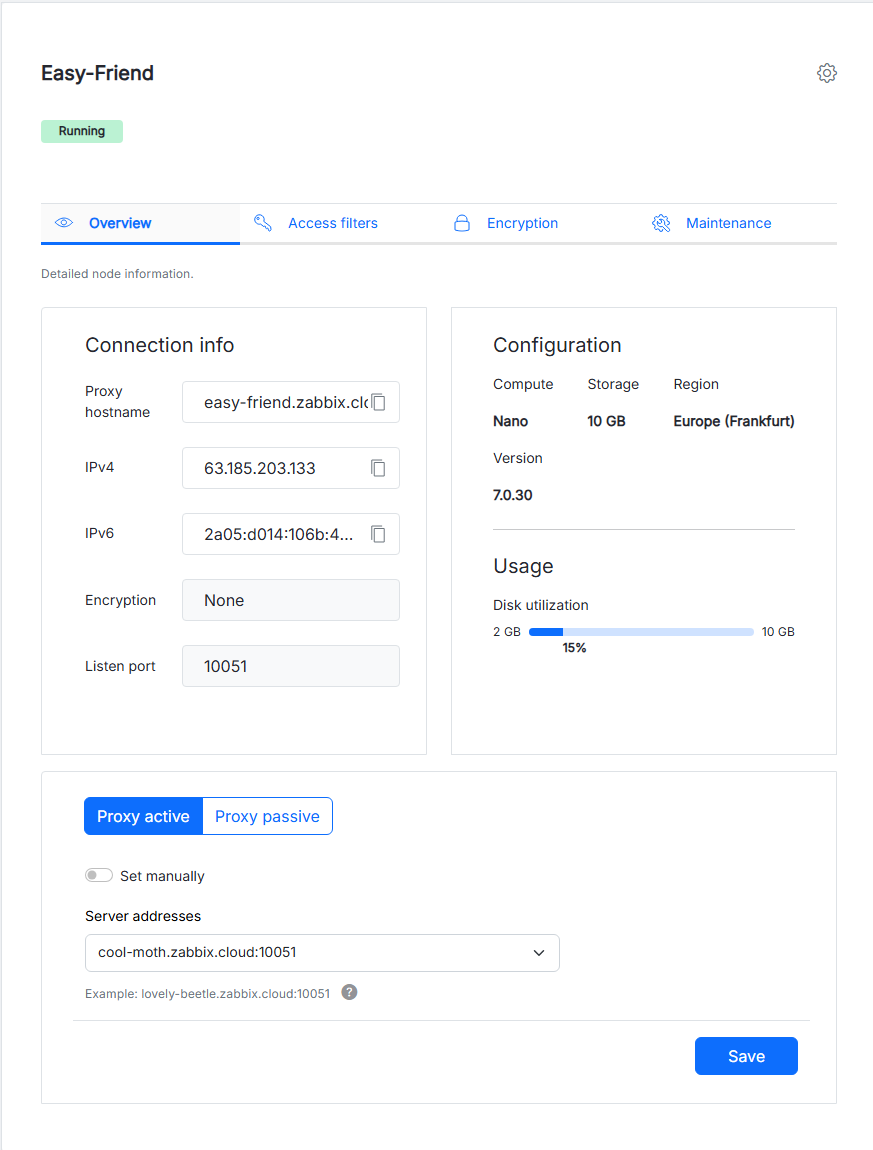
2. 导航到服务器节点的 访问过滤器 选项卡,点击 添加新过滤器 > 添加。
3. 将复制的地址粘贴到 IP 地址或 CIDR 字段,并在 可选访问过滤器组描述 字段中添加描述。
4. 选择适当的过滤器类型。
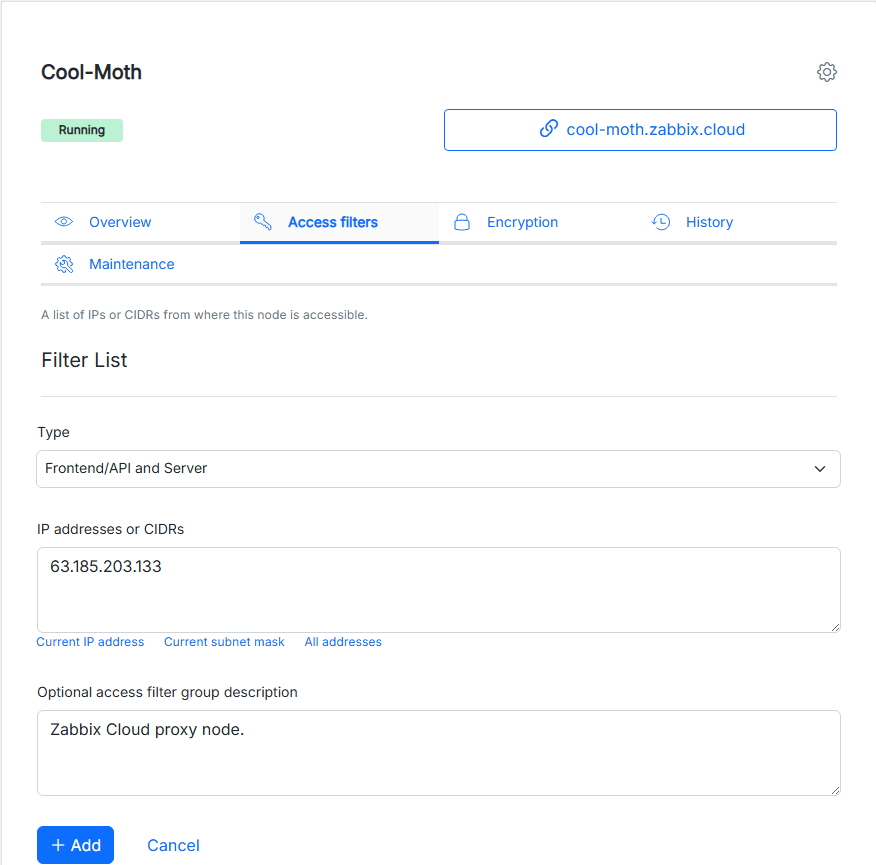
5. 点击 添加。
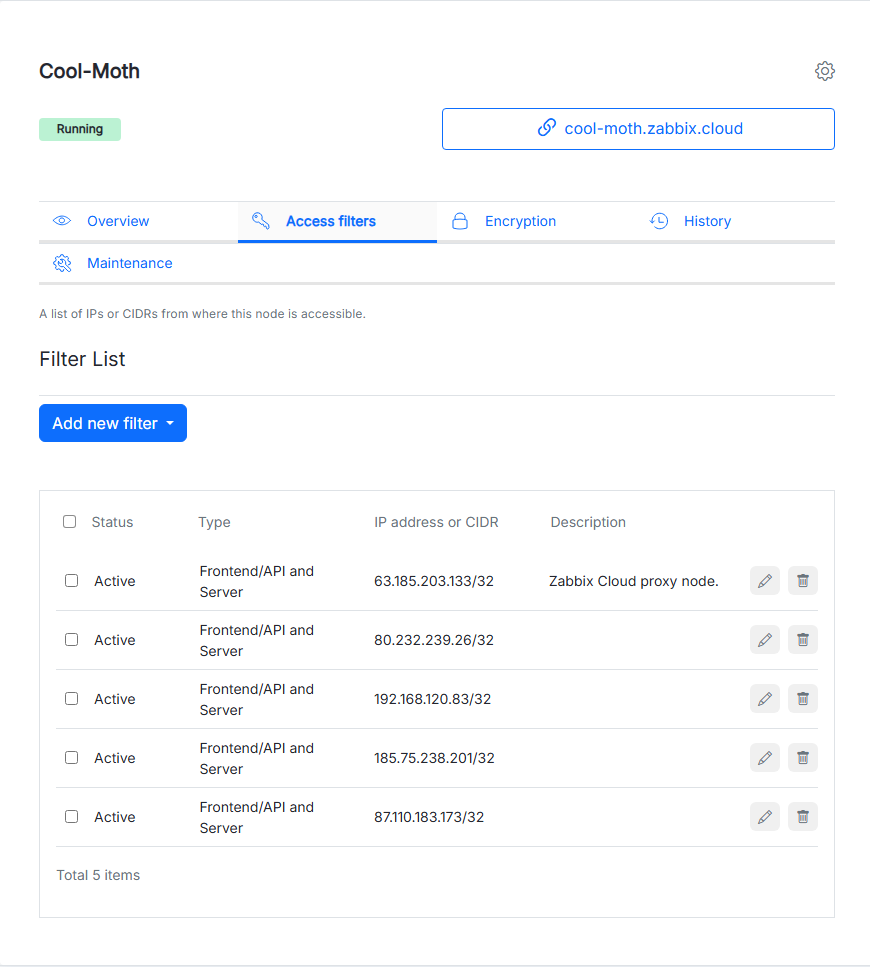
配置 proxy
必须在 Zabbix 前端中配置 proxy,以便与 Zabbix 服务器通信。
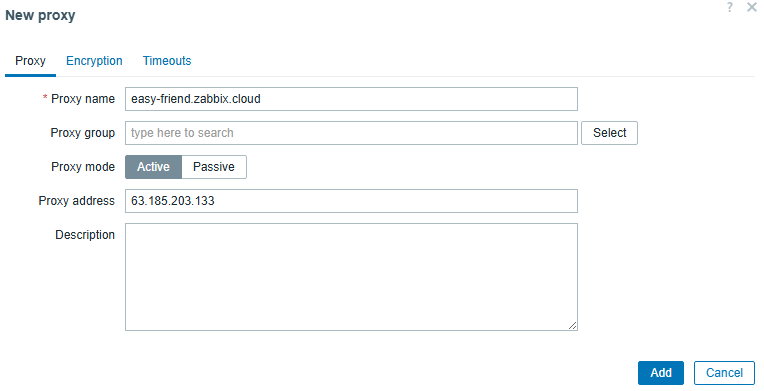
在 Zabbix 前端中打开 管理 > Proxy,并根据需要配置 proxy:
1. 在 Proxy name 字段中添加 proxy 名称。 该名称必须与为 proxy 配置的 proxy 主机名匹配。 手动输入,或从 proxy 的 Overview 选项卡中复制。
2. 选择与创建 proxy 时所选模式相对应的 Proxy mode。
3. 对于主动式 proxy,输入 proxy 的 IP 地址或 DNS 名称。
4. 单击 Add。
有关更多信息,请参阅使用 proxy 进行分布式监控。
配置受监控的主机
添加应通过 proxy 进行监控的主机。
1. 转到 数据采集 > 主机。
2. 创建主机或打开现有主机。
3. 在 监控方 中,选择 Proxy,然后输入 proxy 名称进行搜索并选择,或者点击 选择 按钮打开 proxy 列表并进行选择。
4. 配置主机接口和其他参数。
5. 点击 添加 或 更新。
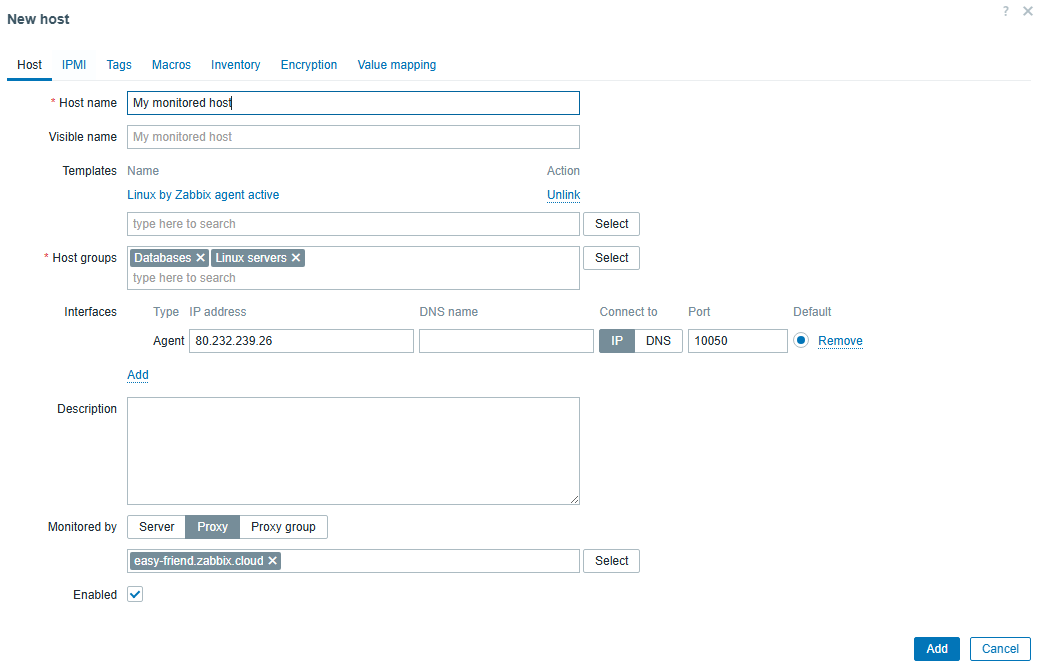
配置为由 proxy 监控的主机会通过该 proxy 发送或接收监控数据,具体取决于监控项类型和 agent 模式。
配置 Zabbix agent
当受监控主机使用 Zabbix agent 或 Zabbix agent 2 时,请配置 agent 以便与相应的 Zabbix 组件通信。
配置取决于 agent 使用的是被动检查还是主动检查。
被动 agent 检查
对于被动检查,Zabbix proxy 会向 agent 发起连接并请求监控数据。
打开 Zabbix agent 配置文件,并更新 Server 参数,以允许来自 Zabbix Cloud proxy 的 IP 地址的连接。
例如:
Server=<proxy_IP>确保被监控主机允许 proxy 通过 agent 端口接收传入的 TCP 连接,该端口默认为 10050。
proxy 必须能够通过网络访问被监控主机。
主动 agent 检查
使用主动检查时,agent 会主动连接到 Zabbix proxy,并发送收集到的监控数据。
打开 Zabbix agent 配置文件,并使用 Zabbix Cloud proxy 的地址更新 ServerActive 参数。
例如:
ServerActive=<proxy_IP>:<proxy_listen_port>将 <proxy_IP> 替换为 Zabbix Cloud proxy 的 IP 地址,将 <proxy_listen_port> 替换为创建 proxy 节点时配置的监听端口。
默认监听端口为 10051。
如果在 ServerActive 中指定了 proxy,agent 会从 proxy 获取其主动检查配置,而不是直接从 Zabbix 服务器获取。
请确保受监控主机可以通过配置的监听端口与 proxy 建立出站 TCP 连接。
有关被动和主动 agent 检查的更多信息,请参阅被动和主动 agent 检查。
外部 Zabbix 服务器
Zabbix Cloud proxy 也可以与部署在 Zabbix Cloud 外部的 Zabbix 服务器通信。
在这种情况下,外部 Zabbix 服务器必须能够根据所选的 proxy 模式与云 proxy 通信。
对于主动模式的 proxy,proxy 会发起与外部 Zabbix 服务器的连接。 配置外部 Zabbix 服务器以接受来自 proxy 的连接,并确保 proxy 可以通过网络访问该服务器。
对于被动 proxy,Zabbix 服务器会发起与 proxy 的连接。 将外部 Zabbix 服务器的IP 地址或子网添加到 proxy 节点的访问过滤器中,并确保服务器可以通过网络访问 proxy。
外部 Zabbix 服务器不使用 Zabbix Cloud 访问过滤器。 请改为在外部环境中配置所需的防火墙和网络规则。
受监控的主机可以位于与外部 Zabbix 服务器相同的环境中、另一个网络中,或 proxy 可访问的网络中。
当 agent 使用主动检查时,将其 ServerActive 参数配置为指向 Zabbix Cloud proxy。
当 agent 使用被动检查时,配置其 Server 参数以允许来自 proxy 的连接。
验证配置
配置 proxy、agent、访问过滤器和网络连接后,请验证 proxy 是否正在与 Zabbix 服务器通信。
1. 转到 管理 > Proxy。
2. 检查 proxy 的状态。
3. 转到 监测 > 最新数据,检查是否有可用的最新监控项值。
如果 proxy 未与服务器通信,请检查:
- proxy 模式;
- 服务器地址和端口;
- proxy 访问过滤器;
- 服务器访问过滤器(当服务器托管在 Zabbix Cloud 上时);
- agent 配置;
- 防火墙和路由规则;
- 在
Server或ServerActive中配置的地址。