

1 E-mail
Vue d’ensemble
Pour configurer l’e-mail comme canal d’envoi des messages, vous devez configurer l’e-mail comme type de média et attribuer des adresses spécifiques aux utilisateurs.
Plusieurs notifications pour un même événement seront regroupées dans le même fil de discussion e-mail.
Configuration
Pour configurer l’e-mail comme type de média :
- Accédez à Alertes > Types de média.
- Cliquez sur Créer un type de média (ou cliquez sur E-mail dans la liste des types de média prédéfinis).
L’onglet Type de média contient les attributs généraux du type de média :
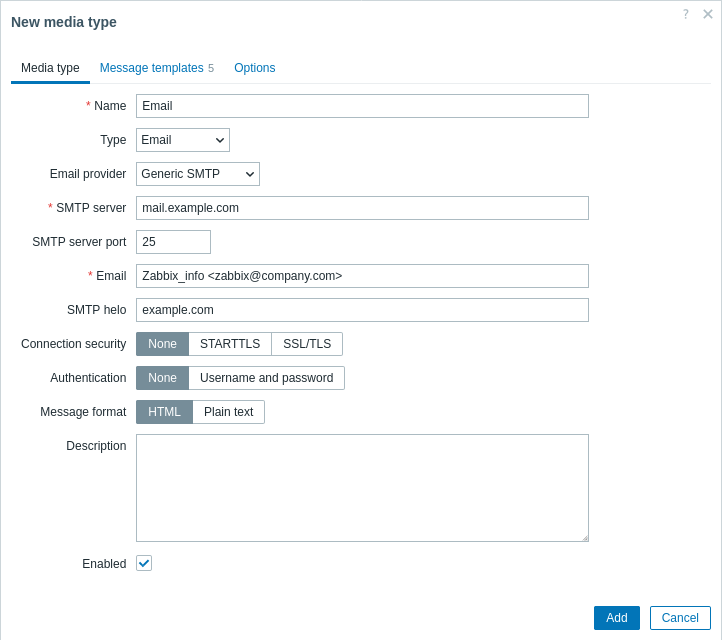
Tous les champs obligatoires sont marqués d’un astérisque rouge.
Le mot de passe est exporté en clair lors de l’exportation de la configuration du type de média e-mail.
Les paramètres suivants sont spécifiques au type de média e-mail :
| Paramètre | Description |
|---|---|
| Fournisseur d’e-mail | Sélectionnez le fournisseur d’e-mail : Generic SMTP, Gmail, Gmail relay, Office365 ou Office365 relay. Si vous sélectionnez une option liée à Gmail ou Office365, vous devrez uniquement fournir l’adresse e-mail de l’expéditeur et le mot de passe ; les options telles que Serveur SMTP, Port du serveur SMTP, SMTP helo et Sécurité de la connexion seront automatiquement renseignées par Zabbix. Voir également : Types de média Gmail/Office365 automatisés. |
| Serveur SMTP | Définissez un serveur SMTP pour gérer les messages sortants. Ce champ est disponible si Generic SMTP est sélectionné comme fournisseur d’e-mail. |
| Port du serveur SMTP | Définissez le port du serveur SMTP pour gérer les messages sortants. Ce champ est disponible si Generic SMTP est sélectionné comme fournisseur d’e-mail. |
| L’adresse saisie ici sera utilisée comme adresse De pour les messages envoyés. L’ajout d’un nom d’affichage de l’expéditeur (tel que "Zabbix_info" dans Zabbix_info <[email protected]> dans la capture d’écran ci-dessus) avec l’adresse e-mail réelle est pris en charge. Les noms d’affichage des e-mails Zabbix sont soumis à certaines restrictions par rapport à ce qui est autorisé par la RFC 5322, comme l’illustrent les exemples suivants : Exemples valides : [email protected] (adresse e-mail seule, il n’est pas nécessaire d’utiliser des chevrons) Zabbix_info <[email protected]> (nom d’affichage et adresse e-mail entre chevrons) ∑Ω-monitoring <[email protected]> (caractères UTF-8 dans le nom d’affichage) Exemples invalides : Zabbix HQ [email protected] (nom d’affichage présent, mais sans chevrons autour de l’adresse e-mail) "Zabbix@<H(comment)Q>" <[email protected]> (bien que valide selon la RFC 5322, les paires entre guillemets et les commentaires ne sont pas pris en charge dans les e-mails Zabbix) |
|
| SMTP helo | Définissez une valeur SMTP helo correcte, généralement un nom de domaine. Si ce champ est vide, le nom de domaine de l’adresse e-mail sera envoyé (c’est-à-dire ce qui suit @ dans le champ E-mail). S’il est impossible de récupérer le nom de domaine, un avertissement de niveau débogage sera enregistré et le nom d’hôte du serveur sera envoyé comme domaine pour la commande HELO.Ce champ est disponible si Generic SMTP est sélectionné comme fournisseur d’e-mail. |
| Sécurité de la connexion | Sélectionnez le niveau de sécurité de la connexion : Aucune - ne pas utiliser l’option CURLOPT_USE_SSL STARTTLS - utiliser l’option CURLOPT_USE_SSL avec la valeur CURLUSESSL_ALL SSL/TLS - l’utilisation de CURLOPT_USE_SSL est facultative |
| Vérifier le pair SSL | Cochez la case pour vérifier le certificat SSL du serveur SMTP. La valeur de la directive de configuration du serveur "SSLCALocation" doit être placée dans CURLOPT_CAPATH pour la validation du certificat. Cette option définit l’option cURL CURLOPT_SSL_VERIFYPEER. |
| Vérifier l’hôte SSL | Cochez la case pour vérifier que le champ Common Name ou le champ Subject Alternate Name du certificat du serveur SMTP correspond. Cette option définit l’option cURL CURLOPT_SSL_VERIFYHOST. |
| Authentification | Sélectionnez le niveau d’authentification : Aucune - aucune option cURL n’est définie Nom d’utilisateur et mot de passe - implique "AUTH=*", en laissant à cURL le choix du mécanisme d’authentification OAuth - authentification OAuth L’authentification OAuth n’est pas prise en charge pour le fournisseur d’e-mail Office365 relay. |
| Nom d’utilisateur | Nom d’utilisateur à utiliser pour l’authentification. Cette option définit la valeur de CURLOPT_USERNAME. Les macros utilisateur sont prises en charge. |
| Mot de passe | Mot de passe à utiliser pour l’authentification. Cette option définit la valeur de CURLOPT_PASSWORD. Les macros utilisateur sont prises en charge. La valeur saisie ici est exportée telle quelle lors de l’exportation de la configuration du type de média. Pour éviter d’exposer des identifiants sensibles dans les fichiers exportés, utilisez une macro utilisateur (par exemple, {$EMAIL_SMTP_PASSWORD}) au lieu d’un mot de passe littéral : la référence à la macro sera exportée, tandis que la valeur secrète devra être configurée à nouveau sur le système de destination. |
| Jetons OAuth | Cliquez sur Configurer pour définir les paramètres de récupération des jetons OAuth dans une nouvelle fenêtre. Ce champ est disponible uniquement si "OAuth" est sélectionné dans le champ Authentification. |
| Format du message | Sélectionnez le format du message : HTML - envoyer au format HTML Texte brut - envoyer au format texte brut |
Pour activer l’authentification SMTP, le serveur Zabbix doit être compilé avec l’option de compilation --with-libcurl, qui nécessite libcurl (voir les exigences du serveur pour connaître les détails relatifs aux versions).
Voir également les paramètres communs des types de média pour plus d’informations sur la configuration des messages par défaut et des options de traitement des alertes.
Jetons OAuth
Les paramètres suivants sont requis pour récupérer des jetons OAuth :
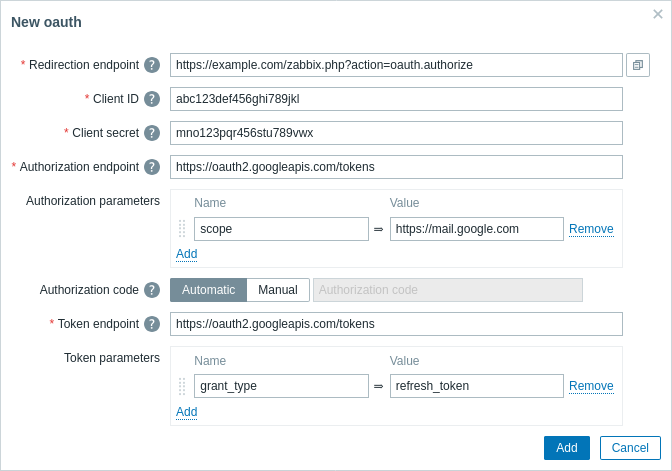
Le secret client est exporté en texte clair lors de l'export de la configuration du type de média e-mail.
| Parameter | Description |
|---|---|
| Point de terminaison de redirection | Saisissez l'URL de l'interface Zabbix vers laquelle le service OAuth redirigera l'autorisation OAuth (au format https://<zabbix-frontend-url>/zabbix.php?action=oauth.authorize).Elle est définie automatiquement pour un nouveau type de média e-mail lorsque l'URL de l'interface est définie. |
| ID client | Saisissez l'identifiant unique de l'application cliente enregistrée auprès du serveur d'autorisation OAuth. |
| Secret client | Saisissez le secret privé de l'application cliente enregistrée auprès du serveur d'autorisation OAuth. |
| Point de terminaison d'autorisation | Saisissez l'URL du serveur d'autorisation OAuth pour demander l'autorisation de l'utilisateur. |
| Paramètres d'autorisation | Saisissez les paramètres du point de terminaison d'autorisation. |
| Code d'autorisation | Saisissez le code d'autorisation : Automatique - le code sera récupéré automatiquement via une page de redirection Manuel - saisissez le code manuellement si la récupération automatique échoue |
| Point de terminaison du jeton | Saisissez l'URL du serveur d'autorisation OAuth pour échanger le code d'autorisation contre des jetons d'accès et de rafraîchissement. |
| Paramètres du jeton | Saisissez les paramètres du jeton d'accès. |
La récupération des jetons OAuth dispose de fonctionnalités automatisées pour les fournisseurs de messagerie Gmail, Gmail relay et Office365. Il suffit de renseigner les valeurs des paramètres Point de terminaison de redirection, ID client et Secret client. Zabbix remplira automatiquement les autres valeurs requises (voir Valeurs par défaut des URL OAuth selon le fournisseur).
Récupération des jetons d’accès et d’actualisation OAuth
Après avoir soumis les paramètres OAuth :
-
Une fenêtre contextuelle du navigateur s’ouvre et redirige l’utilisateur vers le point de terminaison d’autorisation.
-
L’utilisateur autorise Zabbix dans le service OAuth.
-
Le service OAuth redirige l’utilisateur vers l’action du frontend Zabbix
oauth.authorizeavec le code d’autorisation et la valeur de portée. -
En réponse, Zabbix enverra une requête au point de terminaison de jeton afin d’échanger le code d’autorisation contre des jetons d’accès et d’actualisation.
Test
Pour vérifier qu'un type de média de messagerie électronique configuré fonctionne correctement :
- Repérez l'e-mail concerné dans la liste des types de média.
- Cliquez sur Test dans la dernière colonne de la liste (une fenêtre de test s'ouvrira).
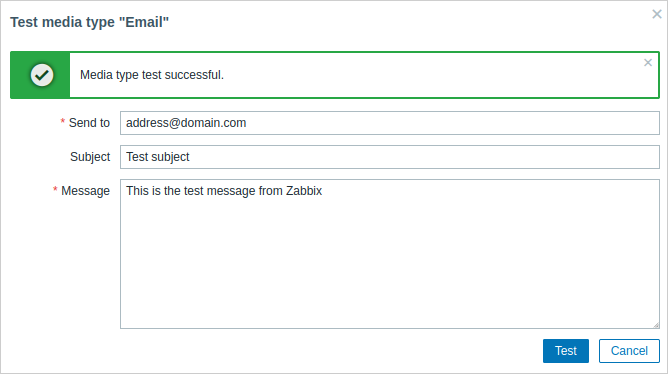
- Saisissez une adresse de destinataire Send to, le corps du message et, éventuellement, l'objet.
- Cliquez sur Test pour envoyer un message de test.
Un message de réussite ou d'échec du test s'affichera dans la même fenêtre :
Support utilisateur
Une fois le type de média e-mail configuré, accédez à la section Utilisateurs > Utilisateurs et modifiez le profil de l'utilisateur afin de lui attribuer le média e-mail. Les étapes de configuration du support utilisateur, communes à tous les types de médias, sont décrites sur la page Types de médias.