
CyberArk konfigurācija
Šajā sadaļā ir paskaidrots, kā konfigurēt Zabbix, lai izgūtu noslēpumus no CyberArk Vault CV12.
Vault jābūt instalētam un konfigurētam, kā aprakstīts oficiālajā CyberArk dokumentācijā.
Lai uzzinātu par TLS konfigurēšanu Zabbix, skatiet Noslēpumu glabāšana.
Datu bāzes akreditācijas dati
Piekļuve noslēpumam ar datu bāzes akreditācijas datiem tiek konfigurēta katram Zabbix komponentam atsevišķi.
Serveris un starpniekserveri
Lai iegūtu datu bāzes akreditācijas datus no glabātavas Zabbix serverim vai starpniekserverim, konfigurācijas failā norādiet šādus konfigurācijas parametrus:
Vault- kurš glabātavas nodrošinātājs jāizmanto;VaultURL- glabātavas servera HTTP(S) URL;VaultDBPath- vaicājums glabātavas noslēpumam, kas satur datu bāzes akreditācijas datus, kuri tiks izgūti, izmantojot atslēgas "Content" un "UserName" (šo opciju var izmantot tikai tad, jaDBUserunDBPasswordnav norādīti);VaultTLSCertFile,VaultTLSKeyFile- SSL sertifikāta un atslēgas failu nosaukumi; šo opciju iestatīšana nav obligāta, taču ļoti ieteicama;VaultPrefix- pielāgots glabātavas ceļa vai vaicājuma prefikss atkarībā no glabātavas; ja tas nav norādīts, tiks izmantota vispiemērotākā noklusējuma vērtība.
Konfigurācijas parametri Vault, VaultURL, VaultTLSCertFile, VaultTLSKeyFile un VaultPrefix tiek izmantoti arī glabātavas autentifikācijai, kad Zabbix serveris apstrādā slepenās glabātavas makro (un Zabbix starpniekserveris, ja tas ir konfigurēts). Zabbix serveris un starpniekserveri neatvērs slepenās glabātavas makro, kas satur DB akreditācijas datus no VaultDBPath.
Zabbix serveris un Zabbix starpniekserveris palaišanas laikā nolasa ar glabātavu saistītos konfigurācijas parametrus no failiem zabbix_server.conf un zabbix_proxy.conf.
Piemērs
- Failā
zabbix_server.confnorādiet šādus parametrus:
Vault=CyberArk
VaultURL=https://127.0.0.1:1858
VaultDBPath=AppID=zabbix_server&Query=Safe=passwordSafe;Object=zabbix_server_database
VaultTLSCertFile=cert.pem
VaultTLSKeyFile=key.pem
VaultPrefix=/AIMWebService/api/Accounts?- Zabbix nosūtīs šādu API pieprasījumu uz seifu:
curl \
--header "Content-Type: application/json" \
--cert cert.pem \
--key key.pem \
https://127.0.0.1:1858/AIMWebService/api/Accounts?AppID=zabbix_server&Query=Safe=passwordSafe;Object=zabbix_server_database- Seifa atbildē būs atslēgas "Content" un "UserName":
{
    "Content": <password>,
    "UserName": <username>,
    "Address": <address>,
    "Database": <Database>,
    "PasswordChangeInProcess":<PasswordChangeInProcess>
}- Rezultātā Zabbix datubāzes autentifikācijai izmantos šādus akreditācijas datus:
- Lietotājvārds: <username>
- Parole: <password>
Lietotāja saskarne
Lai iegūtu datubāzes akreditācijas datus no glabātavas Zabbix lietotāja saskarnei, lietotāja saskarnes instalēšanas laikā norādiet tālāk minētos parametrus.
- Darbībā Configure DB Connection iestatiet parametram Store credentials in vērtību CyberArk Vault.
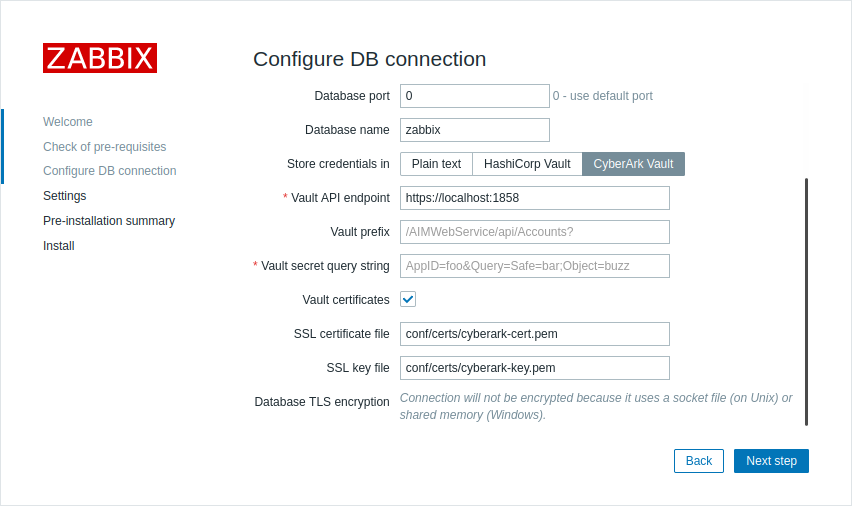
- Pēc tam aizpildiet papildu parametrus:
| Parameter | Mandatory | Default value | Description |
|---|---|---|---|
| Vault API endpoint | yes | https://localhost:1858 | Norādiet URL savienojuma izveidei ar glabātavu formātā scheme://host:port |
| Vault prefix | no | /AIMWebService/api/Accounts? | Norādiet pielāgotu glabātavas ceļa vai vaicājuma prefiksu. Ja tas nav norādīts, tiek izmantota noklusējuma vērtība. |
| Vault secret query string | yes | Vaicājums, kas norāda, no kurienes jāiegūst datubāzes akreditācijas dati. Piemērs: AppID=foo&Query=Safe=bar;Object=buzz |
|
| Vault certificates | no | Pēc izvēles rūtiņas atzīmēšanas tiks parādīti papildu parametri, kas ļaus konfigurēt klienta autentifikāciju. Lai gan šis parametrs nav obligāts, ir ļoti ieteicams to iespējot saziņai ar CyberArk Vault. | |
| SSL certificate file | no | conf/certs/cyberark-cert.pem | SSL sertifikāta faila ceļš. Failam jābūt PEM formātā. Ja sertifikāta fails satur arī privāto atslēgu, atstājiet SSL atslēgas faila parametru tukšu. |
| SSL key file | no | conf/certs/cyberark-key.pem | SSL privātās atslēgas faila nosaukums, kas tiek izmantots klienta autentifikācijai. Failam jābūt PEM formātā. |
Lietotāja makro vērtības
Lai izmantotu CyberArk Vault Vault secret lietotāja makro vērtību glabāšanai, pārliecinieties, ka:
- Zabbix serveris ir konfigurēts darbam ar CyberArk Vault;
- parametrs Vault provider sadaļā Administrācija > Vispārīgi > Citi ir iestatīts uz "CyberArk Vault".
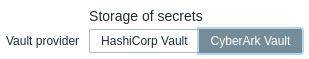
Zabbix serverim (un Zabbix starpniekserverim, ja tas ir konfigurēts) ir nepieciešama piekļuve Vault secret makro vērtībām no glabātuves. Zabbix lietotāja saskarnei šāda piekļuve nav nepieciešama.
Makro vērtībai jāietver vaicājums (kā query:key).
Skatiet Vault secret macros, lai iegūtu detalizētu informāciju par makro vērtību apstrādi Zabbix.
Vaicājuma sintakse
Kols (:) ir rezervēts vaicājuma atdalīšanai no atslēgas.
Ja pats vaicājums satur slīpsvītru vai kolu, šie simboli ir jāiekodē URL formātā (/ tiek kodēts kā %2F, : tiek kodēts kā %3A).
Piemērs
- Zabbix pievienojiet lietotāja makro {$PASSWORD} ar tipu Vault secret un vērtību
AppID=zabbix_server&Query=Safe=passwordSafe;Object=zabbix:Content
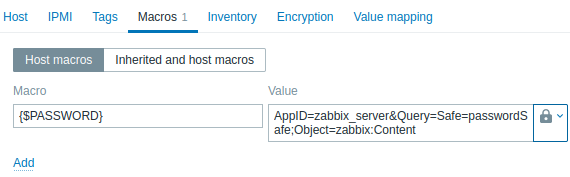
- Zabbix nosūtīs vault šādu API pieprasījumu:
curl \
--header "Content-Type: application/json" \
--cert cert.pem \
--key key.pem \
https://127.0.0.1:1858/AIMWebService/api/Accounts?AppID=zabbix_server&Query=Safe=passwordSafe;Object=zabbix_server_database- Vault atbilde saturēs atslēgu
Content:
{
    "Content": <password>,
    "UserName": <username>,
    "Address": <address>,
    "Database" :<Database>,
    "PasswordChangeInProcess":<PasswordChangeInProcess>
}- Rezultātā Zabbix atrisinās makro
{$PASSWORD}līdz vērtībai -<password>
Esošās konfigurācijas atjaunināšana
Lai atjauninātu esošu konfigurāciju noslēpumu izgūšanai no CyberArk Vault:
-
Atjauniniet Zabbix servera vai starpniekservera konfigurācijas faila parametrus, kā aprakstīts sadaļā Datubāzes akreditācijas dati.
-
Atjauniniet Zabbix lietotāja saskarnes konfigurācijas faila parametrus:
$DB['VAULT']                    = 'CyberArk';
$DB['VAULT_URL']                = 'https://127.0.0.1:1858';
$DB['VAULT_DB_PATH']            = 'AppID=foo&Query=Safe=bar;Object=buzz';
$DB['VAULT_TOKEN']              = '';
$DB['VAULT_CERT_FILE']          = 'conf/certs/cyberark-cert.pem';
$DB['VAULT_KEY_FILE']           = 'conf/certs/cyberark-key.pem';
$DB['VAULT_PREFIX'] = '';- Ja nepieciešams, konfigurējiet lietotāja makro, kā aprakstīts sadaļā Lietotāja makro vērtības.
Lai atjauninātu esošu konfigurāciju noslēpumu izgūšanai no HashiCorp Vault, skatiet sadaļu HashiCorp konfigurācija.