
Группы пользователей
Обзор
Группы пользователей позволяют объединять пользователей как в организационных целях, так и для назначения разрешений на доступ к данным. Разрешения на просмотр и настройку данных групп узлов сети и групп шаблонов назначаются группам пользователей, а не отдельным пользователям.
Часто имеет смысл разделить информацию, доступную одной группе пользователей, и информацию, доступную другой группе. Этого можно добиться, объединив пользователей в группы, а затем назначив различные разрешения на группы узлов сети и группы шаблонов.
Пользователь может входить в любое количество групп.
Настройка
Чтобы настроить группу пользователей:
- Перейдите в раздел Пользователи > Группы пользователей.
- Нажмите Создать группу пользователей (или имя группы, чтобы изменить существующую группу).
- Измените атрибуты группы в форме.
Вкладка Группа пользователей содержит общие атрибуты группы:
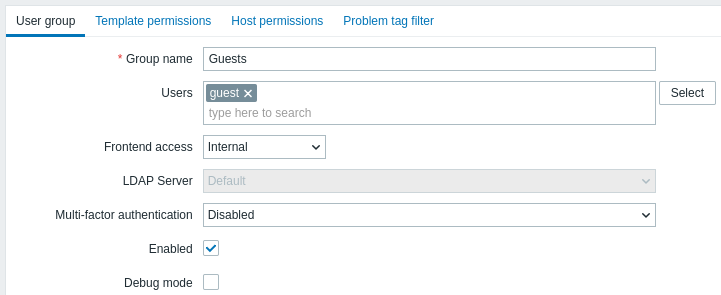
Все обязательные поля отмечены красной звездочкой.
| Параметр | Описание |
|---|---|
| Имя группы | Уникальное имя группы. |
| Пользователи | Чтобы добавить пользователей в группу, начните вводить имя существующего пользователя. Когда появится раскрывающийся список с подходящими именами пользователей, прокрутите его вниз и выберите нужного пользователя. Также можно нажать кнопку Выбрать, чтобы выбрать пользователей во всплывающем окне. |
| Доступ к веб-интерфейсу | Способ аутентификации пользователей группы. По умолчанию - использовать метод аутентификации по умолчанию (заданный глобально) Внутренняя - использовать внутреннюю аутентификацию Zabbix (даже если глобально используется аутентификация LDAP). Игнорируется, если глобальным методом по умолчанию является аутентификация HTTP. LDAP - использовать аутентификацию LDAP (даже если глобально используется внутренняя аутентификация). Игнорируется, если глобальным методом по умолчанию является аутентификация HTTP. Отключен - доступ к веб-интерфейсу Zabbix для этой группы запрещен |
| LDAP-сервер | Выберите LDAP-сервер, который будет использоваться для аутентификации пользователя. Это поле доступно только если для параметра Доступ к веб-интерфейсу выбрано значение LDAP или По умолчанию. |
| Многофакторная аутентификация | Выберите метод многофакторной аутентификации метод, который будет использоваться для аутентификации пользователя: По умолчанию - использовать метод, заданный по умолчанию в настройках MFA; этот вариант выбран по умолчанию для новых групп пользователей, если MFA включена; <Имя метода> - использовать выбранный метод (например, «Zabbix TOTP»); Отключена - MFA отключена для этой группы; этот вариант выбран по умолчанию для новых групп пользователей, если MFA отключена. Обратите внимание: если пользователь входит в несколько групп пользователей с включенной MFA (или хотя бы в одной группе MFA включена), применяются следующие правила аутентификации: если какая-либо группа использует метод MFA «По умолчанию», пользователь будет аутентифицирован с его помощью; в противном случае для аутентификации будет использован первый метод (в алфавитном порядке). |
| Включена | Состояние группы пользователей и ее участников. Установлен - группа пользователей и пользователи включены Снят - группа пользователей и пользователи отключены |
| Режим отладки | Установите этот флажок, чтобы активировать режим отладки для пользователей. |
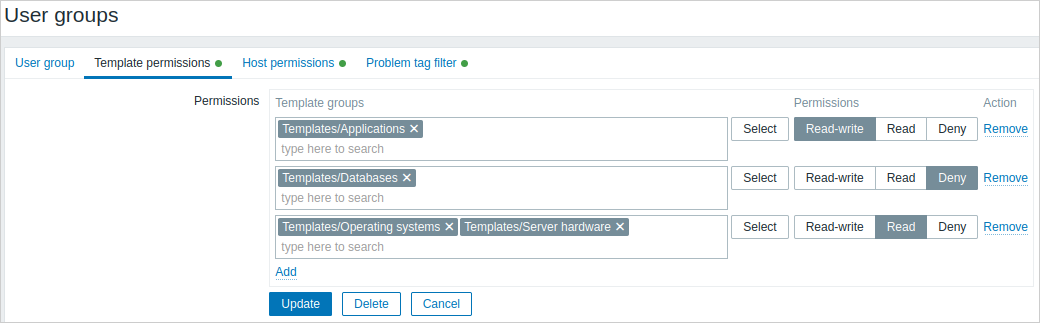
Вкладка Разрешения шаблонов позволяет указать доступ группы пользователей к группам шаблонов и через них - к данным шаблонов:
Вкладка Разрешения узлов сети позволяет указать доступ группы пользователей к группам узлов сети и через них - к данным узлов сети:
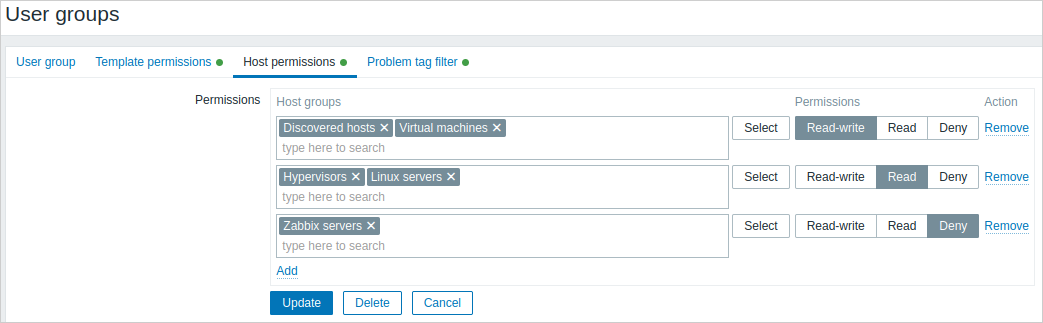
Нажмите  , чтобы выбрать группы шаблонов/узлов сети (родительскую или вложенную группу) и назначить им разрешения.
Начните вводить имя группы (появится раскрывающийся список подходящих групп) или нажмите Выбрать, чтобы открыть всплывающее окно со списком всех групп.
Затем используйте кнопки выбора, чтобы назначить разрешения выбранным группам. Доступны следующие разрешения:
- Чтение-запись - доступ к группе с правами чтения и записи
- Чтение - доступ к группе только для чтения
- Запретить - доступ к группе запрещен
Если одна и та же группа шаблонов/узлов сети добавлена в несколько строк с разными разрешениями, будет применено наиболее строгое разрешение.
Обратите внимание: пользователь с ролью Суперадминистратор может принудительно назначить вложенным группам тот же уровень разрешений, что и у родительской группы; это можно сделать в форме настройки группы узлов сети/шаблонов.
Вкладки Разрешения шаблонов и Разрешения узлов сети поддерживают одинаковый набор параметров.
Текущие разрешения для групп отображаются в блоке Разрешения; их можно изменить или удалить.
Если группа пользователей имеет разрешения Чтение-запись для узла сети и разрешение Запретить или не имеет разрешений для шаблона, связанного с этим узлом сети, пользователи такой группы не смогут изменять элементы данных, созданные на основе шаблона, на узле сети, а имя шаблона будет отображаться как Недоступный шаблон.
Вкладка Список доступа к прокси позволяет указать доступ группы пользователей к прокси - отдельно или через группы прокси:
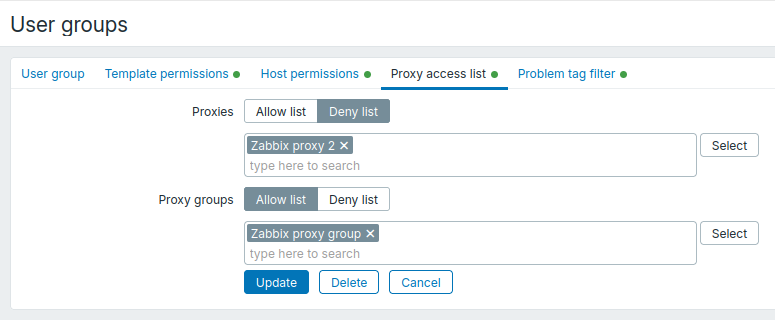
Используйте поле Группы прокси, чтобы применить разрешение к выбранным группам. Прокси, входящий в группу, можно разрешить или запретить только через эту группу. Используйте поле Прокси, чтобы добавить отдельные прокси, не входящие ни в одну группу прокси.
Поля Прокси и Группы прокси поддерживают одинаковый набор параметров.
Нажмите кнопку Выбрать рядом с полем Прокси или Группы прокси, чтобы выбрать прокси или группы прокси соответственно. Также можно начать вводить имя прокси или группы прокси в соответствующем поле. Появится раскрывающийся список подходящих прокси или групп прокси.
Выберите Список разрешенных, чтобы разрешить группе пользователей доступ только к выбранным прокси и группам прокси.
Если в Списке разрешенных не выбраны Прокси, группа пользователей не будет иметь доступа к прокси, не входящим в группу прокси.
Если в Списке разрешенных не выбраны Группы прокси, группа пользователей не будет иметь доступа ни к одной группе прокси.
Выберите Список запрещенных, чтобы запретить группе пользователей доступ к выбранным прокси и группам прокси.
Доступ ко всем остальным прокси и группам прокси разрешен.
Если в Списке запрещенных не выбраны Прокси, группа пользователей будет иметь полный доступ ко всем прокси, не входящим в группу прокси.
Если в Списке запрещенных не выбраны Группы прокси, группа пользователей будет иметь полный доступ ко всем группам прокси.
Правила приоритета разрешений для пользователей, входящих в несколько групп пользователей:
- Список запрещенных имеет приоритет над Списком разрешенных. Если какая-либо группа запрещает доступ к прокси/группе прокси, пользователь не сможет получить к нему доступ.
- Разрешения Списка разрешенных суммируются. Если несколько групп разрешают доступ, пользователь сможет получить доступ ко всем прокси, разрешенным этими группами.
Вкладка Фильтр тегов проблем позволяет настроить разрешения на основе тегов, чтобы группы пользователей могли видеть проблемы, отфильтрованные по имени и значению тега:
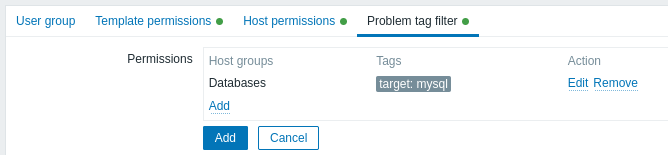
Нажмите , чтобы выбрать группы узлов сети.
Чтобы выбрать группу узлов сети, для которой нужно применить фильтр тегов, нажмите Выбрать, чтобы получить полный список существующих групп узлов сети, или начните вводить имя группы узлов сети, чтобы открыть раскрывающийся список подходящих групп.
Отображаться будут только группы узлов сети, поскольку фильтр тегов проблем нельзя применить к группам шаблонов.
Теги без значений можно добавлять, но значения без имен добавлять нельзя.
В блоке Разрешения отображаются только первые три тега (при наличии значений); если тегов больше, их можно просмотреть, нажав на значок  или наведя на него указатель мыши.
Фильтр тегов позволяет отделить доступ к группе узлов сети от возможности просматривать проблемы.
Например, если администратору базы данных необходимо видеть только проблемы базы данных «MySQL», сначала нужно создать группу пользователей для администраторов баз данных, а затем указать имя тега «target» и значение «mysql».
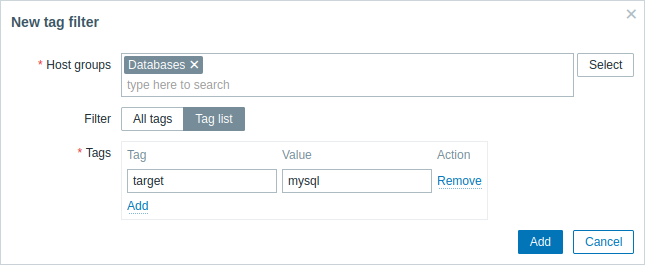
Если указано имя тега «target», а поле значения оставлено пустым, группа пользователей будет видеть все проблемы с именем тега «target» для выбранной группы узлов сети.
Убедитесь, что имя и значение тега указаны правильно, иначе группа пользователей не увидит ни одной проблемы.
Рассмотрим пример, когда пользователь является участником нескольких выбранных групп пользователей. В этом случае для тегов будет использоваться условие OR.
| Группа пользователей A | Группа пользователей B | Видимый результат для пользователя (участника) обеих групп | ||||
| Фильтр тегов | ||||||
| Группа узлов сети | Имя тега | Значение тега | Группа узлов сети | Имя тега | Значение тега | |
| Базы данных | target | mysql | Базы данных | target | oracle | видны проблемы target:mysql или target:oracle |
| Не настроено в разделе Фильтр тегов проблем | Базы данных | target | oracle | видны проблемы target:oracle | ||
Вкладка Фильтр APM позволяет указать доступ группы пользователей к данным телеметрии APM (трассировкам, метрикам и журналам).
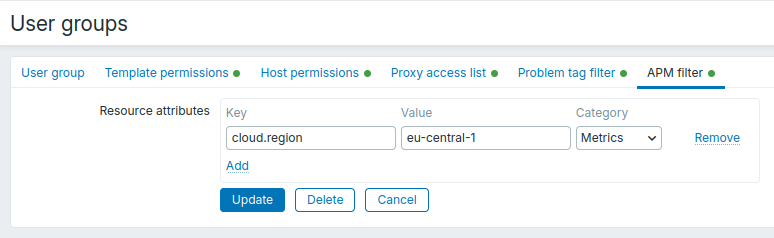
Нажмите , чтобы добавить атрибуты ресурсов, определяющие, к каким входящим данным разрешен доступ группе пользователей.
Укажите атрибут ресурса:
| Ключ | Введите ключ атрибута (например, deployment.environment, cloud.region). |
| Значение | Введите значение атрибута (например, production, eu-central-1). |
| Категория | Выберите категорию входящих данных, к которой применяется атрибут: Трассировки, Метрики, Журналы или Все. |
Если на вкладке Фильтр APM не указаны фильтры, участники группы пользователей могут получить доступ ко всем входящим данным.
Если фильтры указаны, участники группы пользователей могут получить доступ только к входящим данным, содержащим хотя бы один из указанных атрибутов ресурсов для соответствующей категории данных или категории Все. Атрибут соответствует фильтру только в том случае, если совпадают и ключ, и значение.
Доступ проверяется по объединенному списку фильтров APM всех групп пользователей, в которые входит пользователь:
- Трассировки: пользователь может получить доступ к трассировке, если хотя бы один из ее спанов содержит атрибут ресурса, соответствующий фильтру категории Трассировки или Все.
- Спаны: пользователь может получить доступ к спану, если хотя бы один из его атрибутов ресурсов соответствует фильтру категории Трассировки или Все.
- Метрики: пользователь может получить доступ к метрике, если хотя бы один из ее атрибутов ресурсов соответствует фильтру категории Метрики или Все.
- Журналы: пользователь может получить доступ к записи журнала, если хотя бы один из ее атрибутов ресурсов соответствует фильтру категории Журналы или Все.
Доступ из нескольких групп пользователей
Пользователь может принадлежать к любому количеству групп пользователей. Эти группы могут иметь разные права доступа к узлам сети или шаблонам.
Поэтому важно понимать, к каким объектам сможет получить доступ непривилегированный пользователь в результате. В следующем примере рассмотрите, как доступ к узлу сети X (в Hostgroup 1) будет изменяться в различных ситуациях для пользователя, который состоит в группах пользователей A и B.
- Если у Group A есть только доступ Read к Hostgroup 1, а у Group B есть доступ Read-write к Hostgroup 1, пользователь получит доступ Read-write к 'X'.
Права Read-write имеют приоритет над правами Read.
- В том же сценарии, что и выше, если 'X' одновременно также входит в Hostgroup 2, в котором доступ для Group A или B запрещен, доступ к 'X' будет недоступен, несмотря на доступ Read-write к Hostgroup 1.
- Если у Group A не определены права, а у Group B есть доступ Read-write к Hostgroup 1, пользователь получит доступ Read-write к 'X'.
- Если у Group A есть доступ Deny к Hostgroup 1, а у Group B есть доступ Read-write к Hostgroup 1, доступ пользователя к 'X' будет запрещен.
Другие сведения
- Пользователь уровня Admin с доступом Read-write к узлу сети не сможет связывать/отвязывать шаблоны, если у него нет доступа к группе шаблонов, к которой они относятся. При доступе Read к группе шаблонов он сможет связывать/отвязывать шаблоны с узлом сети, однако не будет видеть никаких шаблонов в списке шаблонов и не сможет выполнять операции с шаблонами в других местах.
- Пользователь уровня Admin с доступом Read к узлу сети не будет видеть узел сети в списке узлов сети в разделе конфигурации; однако триггеры узла сети будут доступны в конфигурации IT service.
- Любой пользователь, не являющийся Super Admin (включая 'guest'), может просматривать карты сети, если карта пуста или содержит только изображения. Когда на карту добавляются узлы сети, группы узлов сети или триггеры, учитываются права доступа.
- Сервер Zabbix не будет отправлять уведомления пользователям, указанным в качестве получателей операций действия, если доступ к соответствующему узлу сети явно "denied".