
Аутентификация
Обзор
Раздел Пользователи > Аутентификация позволяет указать метод аутентификации пользователей в Zabbix и внутренние требования к паролям.
Доступны следующие методы аутентификации: внутренняя, HTTP, LDAP, SAML и MFA-аутентификация.
Аутентификация по умолчанию
По умолчанию Zabbix использует внутреннюю аутентификацию Zabbix для всех пользователей.
Можно изменить метод аутентификации по умолчанию на систему LDAP для всего экземпляра Zabbix. Для этого перейдите на вкладку LDAP и настройте параметры LDAP, затем вернитесь на вкладку Аутентификация и переключите селектор Аутентификация по умолчанию на LDAP.
Обратите внимание, что метод аутентификации можно дополнительно настроить на уровне группы пользователей. Даже если аутентификация LDAP настроена глобально, некоторые группы пользователей могут по-прежнему проходить аутентификацию в Zabbix. Для этих групп необходимо установить доступ к веб-интерфейсу — «Внутренний».
Также можно включить аутентификацию LDAP только для определенных групп пользователей, если глобально используется внутренняя аутентификация. В этом случае сведения для аутентификации LDAP можно указать и использовать для определенных групп пользователей, для которых затем необходимо установить доступ к веб-интерфейсу — «LDAP». Если пользователь входит хотя бы в одну группу пользователей с аутентификацией LDAP, он не сможет использовать внутренний метод аутентификации.
Методы аутентификации HTTP, SAML 2.0 и MFA можно использовать в дополнение к методу аутентификации по умолчанию.
Zabbix поддерживает автоматическое создание учетных записей (JIT), которое позволяет создать учетные записи пользователей в Zabbix при первой аутентификации внешнего пользователя и настроить эти учетные записи. Автоматическое создание учетных записей поддерживается для LDAP и SAML.
См. также:
Конфигурация
На вкладке Аутентификация можно задать метод аутентификации по умолчанию, указать группу для депровижининга пользователей и установить требования к сложности паролей пользователей Zabbix.
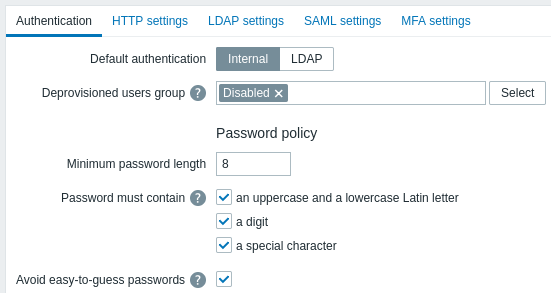
Параметры конфигурации:
| Параметр | Описание |
|---|---|
| Аутентификация по умолчанию | Выберите метод аутентификации по умолчанию для Zabbix: Внутренняя или LDAP. |
| Группа депровижининга пользователей | Укажите группу пользователей для пользователей, выведенных из депровижининга. Этот параметр требуется только для JIT-провижининга и относится к пользователям, созданным в Zabbix из систем LDAP или SAML, но больше не нуждающимся в провижининге. Необходимо указать отключенную группу пользователей. |
| Минимальная длина пароля | По умолчанию минимальная длина пароля составляет 8 символов. Поддерживаемый диапазон: 1-70. Обратите внимание, что пароли длиной более 72 символов будут усечены. |
| Пароль должен содержать | Установите один или несколько флажков, чтобы потребовать использования в пароле указанных символов: - прописную и строчную латинские буквы - цифру - специальный символ Наведите указатель мыши на вопросительный знак, чтобы увидеть подсказку со списком символов для каждого параметра. |
| Запретить легко угадываемые пароли | Если этот параметр выбран, пароль будет проверен на соответствие следующим требованиям: - не должен содержать имя, фамилию или имя пользователя пользователя - не должен входить в список распространенных или контекстно-зависимых паролей. Список распространенных и контекстно-зависимых паролей автоматически формируется на основе списка NCSC «Top 100k passwords», списка SecLists «Top 1M passwords» и списка контекстно-зависимых паролей Zabbix. Внутренним пользователям не будет разрешено устанавливать пароли, включенные в этот список, поскольку такие пароли считаются слабыми из-за их широкого распространения. |
Изменения требований к сложности паролей не повлияют на существующие пароли пользователей, однако если существующий пользователь решит изменить пароль, новый пароль должен будет соответствовать текущим требованиям. Подсказка со списком требований будет отображаться рядом с полем Пароль в профиле пользователя и в форме настройки пользователя, доступной из меню Пользователи > Пользователи.