
HTTP
概述
可以使用基于 HTTP 或 Web 服务器的身份验证 (例如:BasicAuthentication、NTLM/Kerberos)来检查用户名和密码。但请注意,用户也必须存在于 Zabbix 中,不过不会使用其 Zabbix 密码。
请注意!在启用 Web 服务器身份验证之前,请确保其已正确配置并正常工作。
可以在前端配置文件(zabbix.conf.php)中将 $ZBX_FEATURE_FLAGS['http_auth_enabled'] = false,以禁用 HTTP 身份验证配置。
在这种情况下,包含 HTTP 身份验证选项的 HTTP 设置 选项卡将被隐藏。
配置
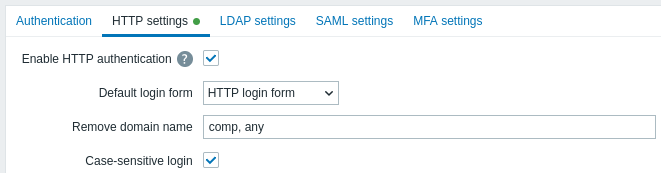
配置参数:
| 参数 | 描述 |
|---|---|
| 启用 HTTP 身份验证 | 选中复选框以启用 HTTP 身份验证。将鼠标悬停在  上时,会显示提示框,警告在使用 Web 服务器身份验证的情况下,所有用户(即使其前端访问权限设置为 LDAP/内部)都将由 Web 服务器而不是 Zabbix 进行身份验证。 |
| 默认登录表单 | 指定将未通过身份验证的用户定向到: Zabbix 登录表单 - 标准 Zabbix 登录页面。 HTTP 登录表单 - HTTP 登录页面。 建议仅对 index_http.php 页面启用基于 Web 服务器的身份验证。如果将默认登录表单设置为“HTTP 登录页面”,并且 Web 服务器身份验证模块在 $_SERVER 变量中设置了有效的用户登录名,则用户将自动登录。支持的 $_SERVER 键包括 PHP_AUTH_USER、REMOTE_USER、AUTH_USER。 |
| 移除域名 | 以逗号分隔的域名列表,这些域名应从用户名中移除。 例如, comp,any - 如果用户名为 'Admin@any' 或 'comp\Admin',用户将以 'Admin' 身份登录;如果用户名为 'notacompany\Admin',则登录将被拒绝。 |
| 区分大小写的登录名 | 取消选中复选框,以禁用用户名登录的大小写敏感性(默认启用)。 禁用大小写敏感的登录名后,例如,即使 Zabbix 用户名为 "Admin" 或 "ADMIN",也可以使用 "admin" 登录。 请注意,如果禁用了大小写敏感的登录名,并且存在多个用户名相似的 Zabbix 用户(例如 Admin 和 admin),这些用户的登录将始终被拒绝,并显示以下错误消息:“身份验证失败:提供的凭据不唯一。” |
对于无法使用 HTTP 凭据登录的内部用户(默认登录表单设置为 HTTP 登录表单),如果因此出现 401 错误,可以考虑在基本身份验证指令中添加 ErrorDocument 401 /index.php?form=default 行,该行会将用户重定向到常规的 Zabbix 登录表单。