
HTTP
概要
HTTPまたはWebサーバーベースの認証 (例:BasicAuthentication、NTLM/Kerberos)を使用して、ユーザー名と パスワードを確認できます。ただし、ユーザーはZabbixにも存在している必要があります。 ただし、そのZabbixパスワードは使用されません。
注意してください。HTTPサーバー認証を有効にする前に、 設定が完了し、正常に動作していることを確認してください。
HTTP認証の設定は、Webインターフェース設定ファイル(zabbix.conf.php)で
$ZBX_FEATURE_FLAGS['http_auth_enabled'] = false を設定すると無効にできます。
この場合、HTTP認証オプションを含むHTTP設定タブは非表示になります。
設定
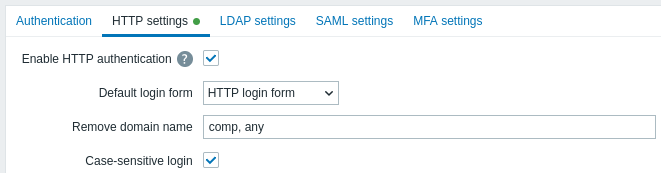
設定パラメータ:
| パラメータ | 説明 |
|---|---|
| HTTP認証を有効にする | HTTP認証を有効にするには、チェックボックスを選択します。 にマウスを合わせると、Webサーバー認証を使用する場合、WebインターフェースへのアクセスをLDAP/Internalに設定しているユーザーを含むすべてのユーザーが、ZabbixではなくWebサーバーによって認証されることを警告するヒントボックスが表示されます。 |
| デフォルトのログインフォーム | 認証されていないユーザーのリダイレクト先を指定します。 Zabbixログインフォーム - 標準のZabbixログインページ。 HTTPログインフォーム - HTTPログインページ。 Webサーバーを使用した認証は、 index_http.phpページに対してのみ有効にすることを推奨します。デフォルトのログインフォームを「HTTPログインページ」に設定した場合、Webサーバーの認証モジュールが$_SERVER変数に有効なユーザーログインを設定すると、ユーザーは自動的にログインします。サポートされる $_SERVERキーは、PHP_AUTH_USER、REMOTE_USER、AUTH_USERです。 |
| ドメイン名を削除 | ユーザー名から削除するドメイン名をカンマ区切りで指定します。 例: comp,any - ユーザー名が「Admin@any」または「comp\Admin」の場合、ユーザーは「Admin」としてログインします。「notacompany\Admin」の場合、ログインは拒否されます。 |
| 大文字と小文字を区別するログイン | ユーザー名の大文字と小文字を区別するログインを無効にするには、チェックボックスの選択を解除します(デフォルトでは有効)。 大文字と小文字を区別するログインを無効にすると、Zabbixユーザーが「Admin」または「ADMIN」であっても、たとえば「admin」としてログインできます。 大文字と小文字を区別するログインを無効にし、類似したユーザー名(例: Adminとadmin)を持つZabbixユーザーが複数存在する場合、次のエラーメッセージが表示され、これらのユーザーのログインは常に拒否されることに注意してください: 「Authentication failed: supplied credentials are not unique.」 |
HTTP認証情報を使用してログインできず(HTTPログインフォームをデフォルトに設定している場合)、401エラーが発生する内部ユーザーについては、基本認証ディレクティブにErrorDocument 401 /index.php?form=defaultの行を追加することを検討してください。これにより、通常のZabbixログインフォームにリダイレクトされます。