
認証
概要
ユーザー > 認証 セクションでは、Zabbixのユーザー認証方式と内部パスワードの要件を指定できます。
利用可能な認証方式は、内部認証、HTTP認証、LDAP認証、SAML認証、MFA認証です。
デフォルトの認証
デフォルトでは、Zabbixはすべてのユーザーに対して内部Zabbix認証を使用します。
デフォルトの認証方式は、システム全体でLDAPに変更できます。変更するには、LDAPタブに移動してLDAPパラメータを設定し、認証タブに戻って、デフォルトの認証セレクターをLDAPに切り替えます。
認証方式は、ユーザーグループレベルで細かく調整できます。LDAP認証がグローバルに設定されている場合でも、一部のユーザーグループではZabbix認証を使用できます。これらのグループでは、Webインターフェースへのアクセスを「内部」に設定する必要があります。
内部認証がグローバルに使用されている場合でも、特定のユーザーグループに対してのみLDAP認証を有効にできます。この場合、LDAP認証の詳細を指定して、特定のユーザーグループで使用できます。その場合、対象となるユーザーグループのWebインターフェースへのアクセスをLDAPに設定する必要があります。LDAP認証を使用するユーザーグループに1つでも所属しているユーザーは、内部認証方式を使用できません。
HTTP、SAML 2.0、およびMFA認証方式は、デフォルトの認証方式に加えて使用できます。
Zabbixは、ジャストインタイム(JIT)プロビジョニングをサポートしています。これにより、外部ユーザーが初めて認証したときにZabbixでユーザーアカウントを作成し、プロビジョニングできます。JITプロビジョニングはLDAPおよびSAMLでサポートされています。
関連項目:
設定
認証タブでは、デフォルトの認証方式、プロビジョニング解除されたユーザーのグループ、およびZabbixユーザーのパスワードの複雑性要件を設定できます。
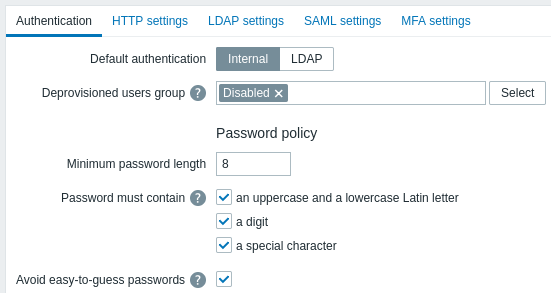
設定パラメータ:
| パラメータ | 説明 |
|---|---|
| デフォルトの認証 | Zabbixのデフォルトの認証方式として、内部またはLDAPを選択します。 |
| プロビジョニング解除されたユーザーのグループ | プロビジョニング解除されたユーザーのユーザーグループを指定します。この設定は、LDAPまたはSAMLシステムからZabbixに作成されたものの、プロビジョニングする必要がなくなったユーザーに関するJITプロビジョニングの場合にのみ必要です。 無効なユーザーグループを指定する必要があります。 |
| パスワードの最小長 | デフォルトでは、パスワードの最小長は8に設定されています。サポートされる範囲: 1~70。72文字を超えるパスワードは切り詰められることに注意してください。 |
| パスワードに含める必要がある文字 | パスワードに指定した文字を使用するようにするには、1つ以上のチェックボックスを選択します: - 大文字と小文字のラテン文字 - 数字 - 特殊文字 疑問符の上にマウスカーソルを置くと、各オプションで使用できる文字の一覧がヒントとして表示されます。 |
| 推測されやすいパスワードを避ける | 選択すると、パスワードが次の要件に照らして確認されます: - ユーザーの名前、姓、またはユーザー名を含めてはならない - 一般的なパスワードまたはコンテキスト固有のパスワードであってはならない 一般的なパスワードとコンテキスト固有のパスワードの一覧は、NCSCの「Top 100k passwords」、SecListsの「Top 1M passwords」、およびZabbixのコンテキスト固有のパスワードの一覧から自動的に生成されます。内部ユーザーは、この一覧に含まれるパスワードを設定できません。このようなパスワードは広く使用されているため、脆弱と見なされます。 |
パスワードの複雑性要件を変更しても、既存のユーザーのパスワードには影響しません。ただし、既存のユーザーがパスワードの変更を選択した場合、新しいパスワードは現在の要件を満たす必要があります。 要件の一覧を含むヒントは、ユーザープロファイルのパスワードフィールドの横、およびユーザー > ユーザーメニューからアクセスできるユーザー設定フォームに表示されます。