3 Użytkownicy
Przegląd
W sekcji Użytkownicy → Użytkownicy zarządza się użytkownikami systemu.
Użytkownicy
Wyświetlana jest lista istniejących użytkowników wraz ze szczegółowymi informacjami.
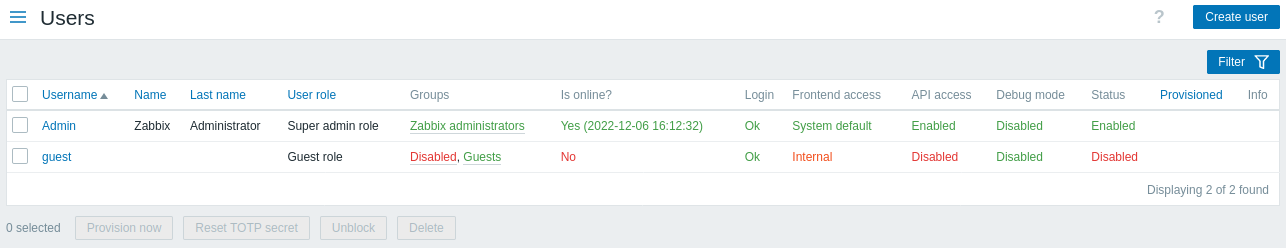
Wyświetlane dane:
| Kolumna | Opis |
|---|---|
| Nazwa użytkownika | Nazwa użytkownika używana do logowania do Zabbix. Kliknięcie nazwy użytkownika otwiera formularz konfiguracji użytkownika. |
| Imię | Imię użytkownika. |
| Nazwisko | Nazwisko użytkownika. |
| Rola użytkownika | Wyświetlana jest rola użytkownika. |
| Grupy | Wyświetlane są grupy, których członkiem jest użytkownik. Kliknięcie nazwy grupy użytkowników otwiera formularz konfiguracji grupy użytkowników. Wyłączone grupy są wyświetlane na czerwono. |
| Czy użytkownik jest online? | Wyświetlany jest status użytkownika online - Tak lub Nie. W nawiasach wyświetlany jest czas ostatniej aktywności użytkownika. |
| Logowanie | Wyświetlany jest status logowania użytkownika - OK lub Zablokowane. Użytkownik może zostać tymczasowo zablokowany po przekroczeniu liczby nieudanych prób logowania określonej w sekcji Administracja → Ogólne → Inne (domyślnie pięciu). Kliknięcie opcji Zablokowane umożliwia odblokowanie użytkownika. |
| Dostęp do frontend | Wyświetlany jest poziom dostępu do frontend - Domyślne ustawienia systemowe, Wewnętrzne, LDAP lub Wyłączone, zależnie od ustawienia dla całej grupy użytkowników. |
| Dostęp do API | Wyświetlany jest status dostępu do API - Włączony lub Wyłączony, zależnie od ustawienia dla roli użytkownika. |
| Tryb debugowania | Wyświetlany jest status trybu debugowania - Włączony lub Wyłączony, zależnie od ustawienia dla całej grupy użytkowników. |
| Status | Wyświetlany jest status użytkownika - Włączony lub Wyłączony, zależnie od ustawienia dla całej grupy użytkowników. |
| Utworzony automatycznie | Wyświetlana jest data ostatniego utworzenia użytkownika. Dotyczy użytkowników utworzonych za pomocą aprowizacji JIT z LDAP/SAML. |
| Informacje | Wyświetlane są informacje o błędach. Żółte ostrzeżenie jest wyświetlane dla użytkowników bez grup użytkowników. Czerwone ostrzeżenie jest wyświetlane dla użytkowników bez ról oraz dla użytkowników bez ról i grup użytkowników. |
Aby skonfigurować nowego użytkownika, kliknij przycisk Utwórz użytkownika w prawym górnym rogu.
Opcje edycji zbiorczej
Przyciski poniżej listy oferują kilka opcji edycji zbiorczej:
- Provision now - zaktualizuj informacje o użytkowniku z LDAP (ta opcja jest dostępna tylko wtedy, gdy wybrany jest użytkownik LDAP)
- Reset TOTP secret - zresetuj sekrety TOTP użytkownika dla wszystkich metod TOTP i usuń sesję użytkownika (ta opcja jest dostępna tylko wtedy, gdy włączona jest MFA; w przypadku użytkowników bez sekretów TOTP ich sesja nie zostanie usunięta)
- Unblock - ponownie włącz dostęp do systemu dla zablokowanych użytkowników
- Delete - usuń użytkowników
Aby użyć tych opcji, zaznacz pola wyboru przy odpowiednich użytkownikach, a następnie kliknij wymagany przycisk.
Korzystanie z filtra
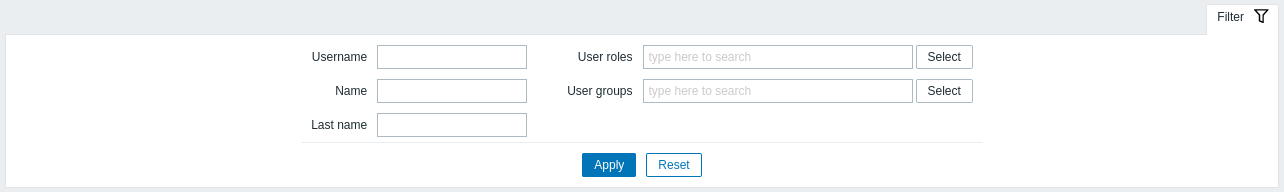
Możesz użyć filtra, aby wyświetlić tylko użytkowników, którzy Cię interesują. Aby zapewnić lepszą wydajność wyszukiwania, dane są przeszukiwane z nierozwiązanymi makrami.
Link Filter jest dostępny nad listą użytkowników. Jeśli go klikniesz, pojawi się filtr, za pomocą którego możesz filtrować użytkowników według nazwy użytkownika, imienia, nazwiska, roli użytkownika i grupy użytkowników.