3 Utenti
Panoramica
Nella sezione Utenti → Utenti vengono gestiti gli utenti del sistema.
Utenti
Viene visualizzato un elenco degli utenti esistenti con i relativi dettagli.
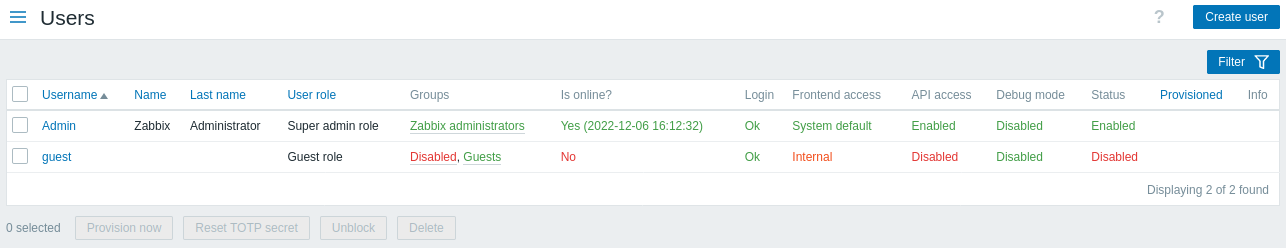
Dati visualizzati:
| Colonna | Descrizione |
|---|---|
| Nome utente | Nome utente per accedere a Zabbix. Facendo clic sul nome utente si apre il modulo di configurazione dell'utente. |
| Nome | Nome dell'utente. |
| Cognome | Cognome dell'utente. |
| Ruolo utente | Viene visualizzato il ruolo utente. |
| Gruppi | Vengono elencati i gruppi di cui l'utente è membro. Facendo clic sul nome del gruppo utenti si apre il modulo di configurazione del gruppo utenti. I gruppi disabilitati vengono visualizzati in rosso. |
| È online? | Viene visualizzato lo stato online dell'utente: Sì o No. Tra parentesi viene visualizzato l'orario dell'ultima attività dell'utente. |
| Accesso | Viene visualizzato lo stato di accesso dell'utente: Ok o Bloccato. Un utente può essere bloccato temporaneamente dopo aver superato il numero di tentativi di accesso non riusciti impostato nella sezione Amministrazione → Generale → Altro (cinque per impostazione predefinita). Facendo clic su Bloccato è possibile sbloccare l'utente. |
| Accesso al frontend | Viene visualizzato il livello di accesso al frontend: Predefinito di sistema, Interno, LDAP o Disabilitato, a seconda di quello impostato per l'intero gruppo utenti. |
| Accesso API | Viene visualizzato lo stato di accesso all'API: Abilitato o Disabilitato, a seconda di quello impostato per il ruolo utente. |
| Modalità debug | Viene visualizzato lo stato della modalità debug: Abilitata o Disabilitata, a seconda di quello impostato per l'intero gruppo utenti. |
| Stato | Viene visualizzato lo stato dell'utente: Abilitato o Disabilitato, a seconda di quello impostato per l'intero gruppo utenti. |
| Provisioning | Viene visualizzata la data dell'ultimo provisioning dell'utente. Utilizzato per gli utenti creati tramite provisioning JIT da LDAP/SAML. |
| Informazioni | Vengono visualizzate le informazioni sugli errori. Per gli utenti senza gruppi utenti viene visualizzato un avviso giallo. Per gli utenti senza ruoli e per gli utenti senza ruoli e gruppi utenti viene visualizzato un avviso rosso. |
Per configurare un nuovo utente, fare clic sul pulsante Crea utente nell'angolo superiore destro.
Opzioni di modifica massiva
I pulsanti sotto l'elenco offrono alcune opzioni di modifica massiva:
- Provision now - aggiorna le informazioni dell'utente da LDAP (questa opzione è abilitata solo se è selezionato un utente LDAP)
- Reset TOTP secret - reimposta i segreti TOTP dell'utente per tutti i metodi TOTP ed elimina la sessione dell'utente (questa opzione è abilitata solo se MFA è abilitato; per gli utenti senza segreti TOTP, la loro sessione non verrà eliminata)
- Unblock - riabilita l'accesso al sistema per gli utenti bloccati
- Delete - elimina gli utenti
Per usare queste opzioni, seleziona le caselle di controllo accanto ai rispettivi utenti, quindi fai clic sul pulsante richiesto.
Utilizzo del filtro
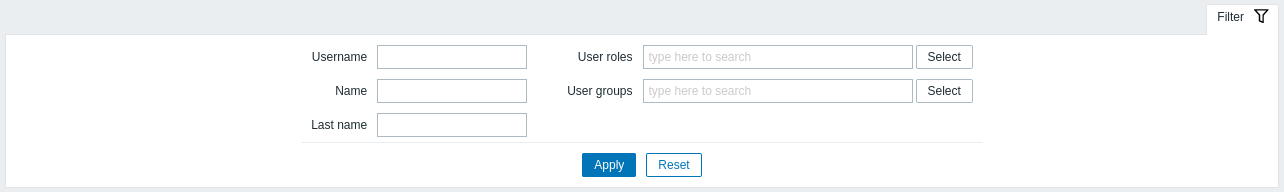
È possibile usare il filtro per visualizzare solo gli utenti di interesse. Per prestazioni di ricerca migliori, i dati vengono cercati con i macro non risolti.
Il link Filter è disponibile sopra l'elenco degli utenti. Se si fa clic su di esso, diventa disponibile un filtro con cui è possibile filtrare gli utenti per username, nome, cognome, ruolo utente e gruppo utente.